Acasă
» MS OFFICE
»
Cum se configurează parola consolei de administrare pentru Collabora Online
Cum se configurează parola consolei de administrare pentru Collabora Online
Dacă puteți deschide Collabora Online, dar nu vă puteți conecta la Consola de administrare, este posibil ca datele de autentificare să nu fi fost configurate niciodată pentru serverul Collabora. Remedierea depinde de modul în care a fost instalat Collabora: o instalare de pachet Linux folosește utilitarul coolconfig, în timp ce imaginea oficială CODE Docker acceptă variabilele de mediu usernameși password. Acestea sunt căi de configurare separate; alegeți-o pe cea care se potrivește implementării dvs.
Consola de administrare este o pagină de gestionare pe server. Nu este același cont ca administratorul Nextcloud, datele de conectare ale unui utilizator de documente sau o credențială de integrare WOPI. Manualul SDK Collabora 24.04 documentează adresa consolei, metoda de configurare Linux și variabilele de imagine Docker. Deoarece detaliile de implementare se pot schimba între versiuni, verificați documentația pentru versiunea pe care o executați înainte de a aplica o modificare de producție: Manualul SDK Collabora Online 24.04 .
Alegeți metoda de configurare care se potrivește instalării dvs.
Implementare
Setați acreditările cu
Aplicați modificarea
Instalarea pachetului Linux gestionată de systemd
sudo coolconfig set-admin-password
Reporniți coolwsddacă este necesar în configurația pachetului, apoi verificați serviciul
Imagine Docker din CODUL Collabora
Variabile de mediu pentru containere usernameșipassword
Recreați containerul cu mediul actualizat
Mai întâi identificați implementarea. Dacă coolwsdrulează direct ca serviciu de sistem și gazda are coolconfigcomanda, utilizați metoda package. Dacă serviciul rulează într-un container bazat pe collabora/code, configurați-i în schimb mediul. Evitați setarea unei parole pe gazdă și așteptarea ca aceasta să modifice un container care rulează deja.
Pentru instalarea unui pachet Linux, setați o parolă interactiv
Deschideți un terminal pe serverul Collabora sau conectați-vă prin SSH folosind un cont cu acces sudo.
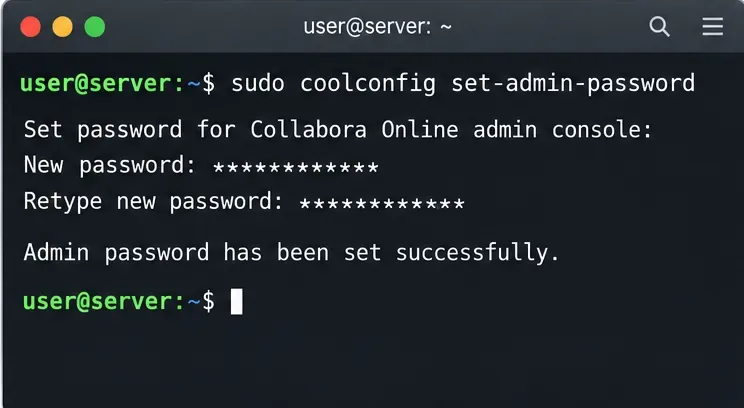
Aleargă sudo coolconfig set-admin-password.
Când vi se solicită, introduceți numele de utilizator și parola Consolei de administrare, apoi confirmați parola. Terminalul nu ar trebui să afișeze parola pe măsură ce tastați.
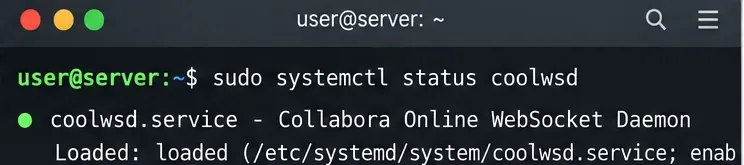
Dacă instalarea necesită o repornire a serviciului după o modificare a configurației, executați comanda sudo systemctl restart coolwsd. Verificați starea serviciului cu comanda sudo systemctl status coolwsd.
Deschideți adresa URL a Consolei de administrare și conectați-vă cu datele de autentificare pe care tocmai le-ați setat.
Un exemplu de terminal al comenzii interactive utilizate pentru configurarea unei parole pentru Consola de administrare la instalarea unui pachet.
Utilitarul documentat solicită interactiv numele de utilizator și parola și stochează parola ca un hash sărat în fișierul de configurare. Acest lucru este preferabil plasării unei parole simple direct într-o linie de comandă sau scrierii manuale a unei parole în XML. Tratați comanda ca o acțiune administrativă: rulați-o pe gazda Collabora, nu pe gazda Nextcloud, cu excepția cazului în care Collabora este instalat și acolo.
Dacă coolconfignu este găsit, confirmați că aceasta este o instalare Collabora bazată pe pachete și că vă aflați pe serverul corect. Un container CODE are propriul mecanism de configurare. Dacă comanda reușește, dar autentificarea tot eșuează, verificați numele de gazdă și portul, încercați din nou cu numele de utilizator exact pe care l-ați setat și inspectați jurnalele de servicii înainte de a modifica setările proxy sau WOPI fără legătură.
Pentru imaginea CODE Docker, setați ambele variabile de mediu
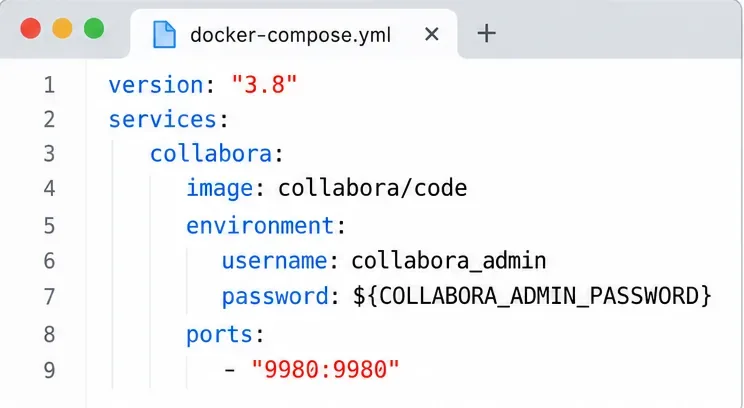
Imaginea oficială de COD citește valorile username`and` passworddin mediul său atunci când containerul pornește. Adăugați ambele valori la configurația containerului; setarea unei singure parole nu este suficientă. Pentru Docker Compose, o mapare poate arăta astfel:
Păstrați parola reală într-un fișier de mediu protejat sau într-un depozit secret de implementare, în loc să o salvați într-un depozit sursă sau să o lipiți într-o solicitare publică de asistență. Un .envfișier Compose este convenabil pentru substituirea variabilelor, dar este totuși un fișier care conține date sensibile: restricționați cine îl poate citi. Oricine are acces la daemonul Docker poate, în general, inspecta configurația containerului, astfel încât variabilele de mediu nu înlocuiesc controalele de acces de pe gazdă.
Un exemplu Compose care furnizează ambele acreditări CODE Admin Console prin setările de mediu ale containerului.
Salvați fișierul Compose și recreați containerul astfel încât Docker să transmită mediul actualizat la pornire. Pentru un serviciu numit collabora, aceasta este de obicei docker compose up -d --force-recreate collabora. O simplă repornire a containerului nu înlocuiește valorile mediului stocate la crearea containerului respectiv. Verificați versiunea Compose și numele serviciului înainte de a executa comanda și evitați afișarea unei parole literale în istoricul shell-ului.
Pentru o docker runimplementare directă, setările echivalente sunt variabile de mediu transmise cu -e, cum ar fi -e username=collabora_adminși -e password=.... Folosește abordarea ta de gestionare a secretelor pentru a furniza valoarea; nu copiază o parolă exemplu dintr-un tutorial într-un serviciu conectat la internet.
Deschideți Consola de administrare și verificați datele de autentificare
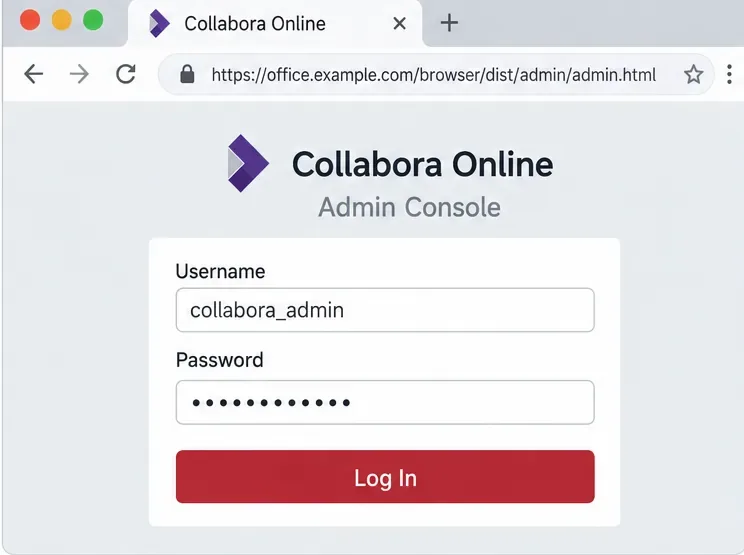
Calea documentată a consolei este /browser/dist/admin/admin.html. Pe portul implicit, adresa URL completă este https://your-collabora-host:9980/browser/dist/admin/admin.html. Dacă TLS se termină la un proxy invers, utilizați numele de gazdă HTTPS public și portul expus de proxy-ul respectiv. Adresa poate diferi dacă administratorul a configurat un port sau o rutare URL diferită de cea implicită.
Pagina de conectare la Consola de administrare folosește credențialele configurate pe serverul Collabora; numele de gazdă afișat este un exemplu.
Conectați-vă și confirmați că consola încarcă informațiile de monitorizare. Manualul SDK descrie monitorizarea sesiunilor live, inclusiv documentele deschise și utilizatorii. Deoarece consola poate expune detalii operaționale și permite acțiuni administrative precum închiderea sesiunilor de documente, limitarea accesului la administratorii de încredere, utilizarea HTTPS și evitarea expunerii pe scară largă a punctului final de gestionare la internetul public. Aplicați restricții de rețea la nivelul firewall-ului sau al proxy-ului invers dacă implementarea le acceptă.
Pentru instalarea unui pachet, confirmați dacă serviciul este sănătos cu sudo systemctl status coolwsd. Pentru Docker, inspectați starea containerului cu docker compose psși jurnalele sale recente cu docker compose logs --tail=100 collabora. Un serviciu sănătos nu dovedește singur că parola este corectă; verificarea finală este o conectare reușită la adresa URL a Consolei de administrare.
Folosește comanda service status pentru a verifica dacă un serviciu Collabora bazat pe pachete rulează după configurare.
Concepții greșite frecvente și ce să faci în schimb
„Consola de administrare folosește parola mea Nextcloud.”
Nu în mod implicit. Acreditările Consolei de administrare Collabora sunt configurate pe serverul Collabora, independent de conturile de utilizator Nextcloud. Acțiune: utilizați coolconfig set-admin-passwordla instalarea unui pachet sau actualizați mediul containerului CODE și recreați containerul.
„Am modificat fișierul Docker Compose, astfel încât containerul care rulează are noua parolă.”
Editarea fișierului nu modifică mediul salvat al unui container existent. Acțiune: recreați serviciul Compose relevant, apoi testați noile acreditări. Nu introduceți parola în ieșirea comenzii și în controlul versiunilor.
„Dacă se deschide adresa URL a Consolei de administrare, serverul este securizat.”
Accesul la pagină dovedește doar că ruta răspunde; nu dovedește că sunt configurate acreditări puternice sau că accesul la rețea este restricționat. Manualul SDK-ului precizează că consola este dezactivată atunci când numele de utilizator sau parola necesare nu sunt setate și descrie funcțiile de monitorizare administrativă. Acțiune: setați o parolă unică, confirmați că este necesară autentificarea și restricționați cine poate accesa endpoint-ul consolei.
„Consola de administrare este locul unde se pot seta acreditările de editare a documentelor.”
Parola consolei protejează interfața de administrare. Nu înlocuiește configurația gazdei WOPI sau sistemul de identitate utilizat de platforma dvs. de fișiere. Acțiune: lăsați setările WOPI și reverse-proxy neschimbate, cu excepția cazului în care depanați acele conexiuni separat.
Dacă autentificarea tot eșuează
Confirmați dacă Collabora rulează ca serviciu gazdă sau într-un container CODE, apoi utilizați doar calea de configurare corespunzătoare.
Verificați adresa URL publică exactă a consolei, inclusiv HTTPS, portul și /browser/dist/admin/admin.html.
Pentru Docker, confirmați că ambele valori usernameși passwordsunt prezente în configurația efectivă a serviciului și recreați containerul după modificări.
Pentru instalarea unui pachet, rulați din nou comanda interactivă coolconfigpe gazda Collabora și verificați coolwsdstarea și jurnalele.
Dacă este implicat un proxy invers, solicitați administratorului acestuia să verifice dacă ruta Consolei de administrare și orice trafic WebSocket necesar sunt transmise corect. Nu slăbiți autentificarea pentru a rezolva o problemă de proxy.
După ce vă puteți conecta și serviciul este funcțional, stocați noile acreditări în managerul de parole aprobat și documentați gazda sau containerul care le deține. Configurația consolei de administrare Collabora poate varia în funcție de versiune și de metoda de împachetare; Manualul SDK-ului 24.04 citat mai sus este specific versiunii, așadar folosiți documentația corespunzătoare pentru o implementare mai nouă sau personalizată de furnizor.