Acasă
» MS OFFICE
»
Cum se configurează sincronizarea LDAP / Active Directory în ONLYOFFICE
Cum se configurează sincronizarea LDAP / Active Directory în ONLYOFFICE
O integrare bună cu ONLYOFFICE LDAP sau Active Directory nu este finalizată după salvarea cu succes a conexiunii. Rezultatul dorit este mai specific: utilizatorii vizați sunt importați, numele și adresele lor de e-mail se mapează corect, apartenența la grup produce modelul de acces așteptat, utilizatorii domeniului se pot conecta cu acreditările directorului lor, iar modificările ulterioare ale directorului ajung la ONLYOFFICE fără a dezactiva în mod neașteptat conturile fără legătură.
Acest ghid folosește fluxul de lucru actual al serverului ONLYOFFICE Workspace ca cale principală. ONLYOFFICE DocSpace acceptă și LDAP, dar navigarea sa și unele câmpuri disponibile diferă; LDAP în DocSpace este documentat în prezent ca o funcție de plan de afaceri. Dacă utilizați DocSpace în loc de Workspace, utilizați documentația corespunzătoare ONLYOFFICE DocSpace LDAP în loc să presupuneți că fiecare ecran al spațiului de lucru este identic.
Pentru Workspace Server, referința sursă este ghidul de configurare LDAP ONLYOFFICE Workspace curent . Capturile de ecran de mai jos sunt vizualizări orientate spre configurare ale setărilor documentate; spațierea exactă și navigarea pot varia în funcție de versiunea ONLYOFFICE și de ediția produsului.
Cum ar trebui să arate succesul înainte de a începe
Definiți mai întâi rezultatul așteptat. De exemplu, să presupunem că Active Directory conține 420 de angajați, dar doar cei 180 de utilizatori de sub acesta OU=Staff,DC=example,DC=comar trebui să acceseze ONLYOFFICE. De asemenea, doriți ca ONLYOFFICE-Adminsgrupul să primească acces administrativ, în timp ce angajații obișnuiți rămân utilizatori standard ai portalului.
O configurație reușită ar trebui să îndeplinească toate aceste verificări:
Numărul de importuri este apropiat de numărul așteptat de la numele de utilizator și filtrul configurate.
Profilurile de utilizator afișează corect prenumele, numele de familie, adresa de e-mail, titlul și alte valori mapate.
Profilurile LDAP importate sunt marcate ca gestionate de directoare în ONLYOFFICE.
Un utilizator de test se poate autentifica folosind formatul de conectare la director configurat.
Apartenența la grup este corectă pentru mai mulți utilizatori eșantion, nu doar pentru un administrator.
O modificare controlată a directorului apare după o sincronizare manuală sau programată.
Utilizatorii din afara domeniului de aplicare vizat nu sunt dezactivați în mod neașteptat.
Dacă nu puteți specifica numărul așteptat de utilizatori, numărul de grupuri și două sau trei identități de testare înainte de import, întrerupeți procesul și obțineți aceste valori de la administratorul directorului. Acestea fac validarea mult mai ușoară decât evaluarea succesului doar pe baza unui mesaj de stare verde.
Pasul 1: Activați autentificarea LDAP și alegeți securitatea transportului
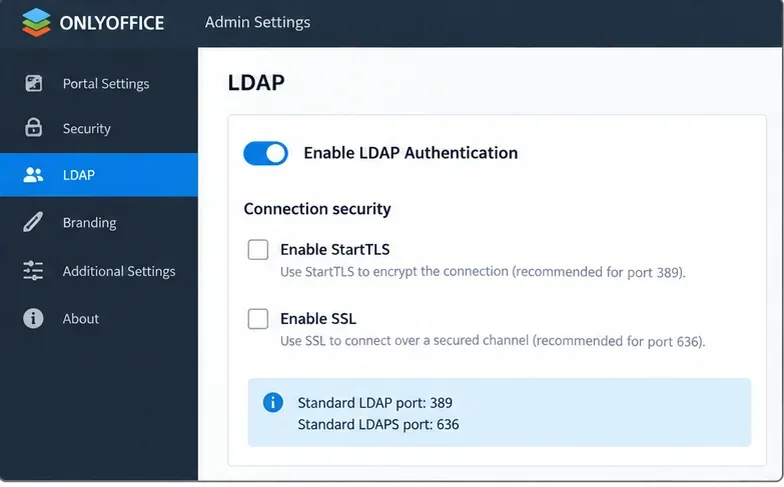
În ONLYOFFICE Workspace Server, deschideți Panoul de control, apoi pagina LDAP din Setări portal și activați autentificarea LDAP. Opțiunile de conectare documentate sunt LDAP obișnuit, StartTLS sau SSL/LDAPS. StartTLS utilizează în mod normal portul 389, în timp ce SSL/LDAPS utilizează portul 636.
Activați mai întâi autentificarea LDAP, apoi alegeți metoda de transport care corespunde serverului de directoare. Valorile implicite documentate sunt portul 389 pentru LDAP sau StartTLS și portul 636 pentru SSL/LDAPS.
Folosește transportul criptat ori de câte ori politica ta de directoare o permite. O conexiune LDAP în text simplu funcțională nu este echivalentă cu un rezultat pregătit pentru producție dacă acreditările sau datele de director traversează o rețea nesigură.
Verificare a calității: confirmați cu administratorul directorului dacă serverul așteaptă StartTLS pe 389 sau LDAPS pe 636 și dacă gazda ONLYOFFICE are încredere în lanțul de certificate al serverului de director.
Pasul 2: Setați serverul, DN-ul utilizatorului, filtrul și atributul de conectare
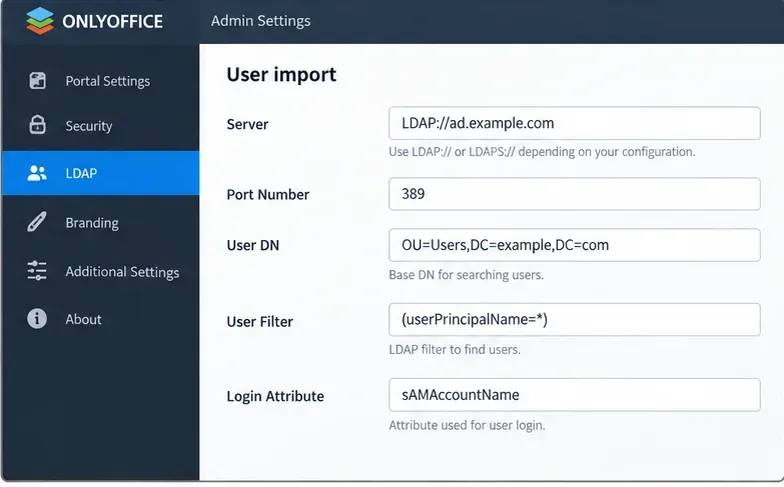
Câmpurile principale de import al utilizatorilor determină atât cine este vizibil pentru ONLYOFFICE, cât și modul în care se conectează acești utilizatori. Pentru Active Directory, ONLYOFFICE documentează aceste valori implicite:
Filtru utilizator:(userPrincipalName=*)
Atribut de conectare:sAMAccountName
Numele de utilizator (DN) este punctul de plecare pentru căutarea în director. Un DN larg, cum ar fi DC=example,DC=comcăutarea într-un arbore mai mare; un DN mai restrâns, cum ar fi, OU=Staff,DC=example,DC=comlimitează domeniul de aplicare înainte de aplicarea filtrului.
Pentru Active Directory, definiți baza de căutare în mod deliberat și utilizați (userPrincipalName=*)filtrul documentat sAMAccountNameca atribut de conectare, cu excepția cazului în care designul directorului necesită ceva diferit.
O problemă frecventă de calitate este începerea cu întregul director, deoarece este convenabil, apoi încercarea de a exclude conturile de servicii și testarea identităților ulterior cu un filtru complicat. Dacă unitățile organizaționale separă deja populația vizată, utilizați cel mai restrâns nume de utilizator (DN) stabil care reprezintă domeniul de aplicare al afacerii.
Verificare a calității: comparați populația așteptată din acel DN și filtrați cu persoanele pe care intenționați efectiv să le furnizați. Dacă domeniul de aplicare este greșit, corectați-l înainte de importare.
Pasul 3: Cartografiați cu atenție atributele utilizatorului
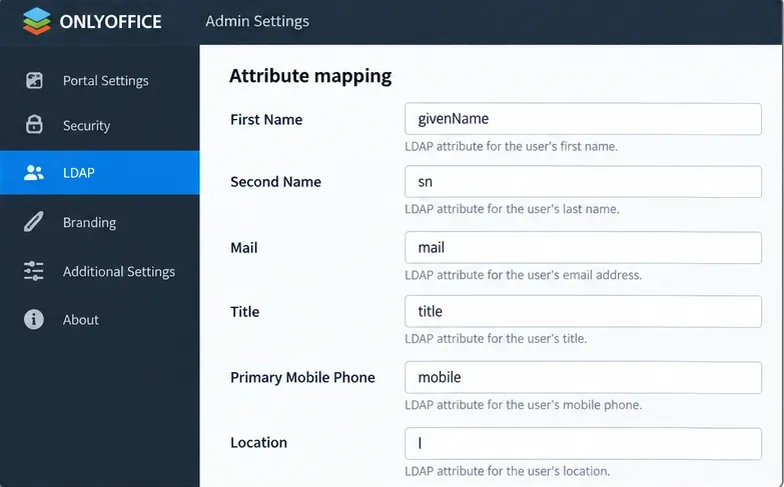
ONLYOFFICE permite ca atributele de director să populeze câmpuri de portal precum Prenume, Prenume, E-mail, Titlu, Telefon mobil principal și Locație. Numele exacte ale atributelor depind de schema LDAP. În Active Directory, exemplele comune includ givenName, sn, mail, title, și mobile.
Mapați câmpurile portalului la atributele care sunt efectiv populate în directorul dvs. O mapare validă din punct de vedere tehnic este totuși slabă dacă majoritatea profilurilor importate ajung să fie goale sau să inducă în eroare.
E-mailul merită o atenție specială. ONLYOFFICE precizează că adresa de e-mail a portalului este preluată din atributul Mail; dacă acesta lipsește, se poate forma o adresă din atributul Login și domeniul LDAP. De asemenea, menționează că un utilizator existent al portalului cu aceeași adresă de e-mail poate fi sincronizat cu utilizatorul LDAP.
Verificare a calității: inspectați cel puțin cinci înregistrări reprezentative din director înainte de import, inclusiv un administrator, un angajat obișnuit și un utilizator dintr-o altă unitate organizațională. Verificați dacă atributele mapate sunt populate în mod consecvent.
Pasul 4: Decideți dacă aveți nevoie cu adevărat de sincronizarea grupului
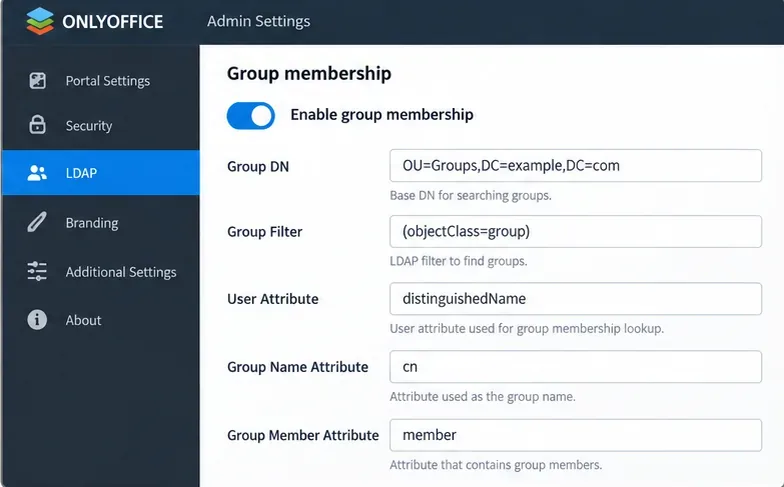
Activați apartenența la grup numai atunci când ONLYOFFICE trebuie să importe grupuri LDAP și să le utilizeze pentru organizarea portalului sau permisiuni. Pentru Active Directory, documentele ONLYOFFICE:
Filtru de grup:(objectClass=group)
Atribut utilizator:distinguishedName
Atributul membrului grupului:member
Setările grupului Active Directory trebuie să corespundă modului în care directorul dvs. reprezintă apartenența. Atributul numelui grupului ar trebui să corespundă și schemei dvs.; cneste un exemplu comun, nu o cerință universală.
Există un comportament important documentat de ONLYOFFICE: atunci când este activat importul de grupuri, sunt adăugați doar utilizatorii care aparțin cel puțin unui grup selectat. Acest lucru poate fi util pentru stabilirea domeniului de acces, dar poate surprinde și administratorii care se așteaptă ca doar numele de utilizator (DN) să controleze importul.
Verificare a calității: alegeți trei utilizatori: unul dintr-un grup inclus, unul din mai multe grupuri și unul în afara tuturor grupurilor importate. Prevedeți rezultatul înainte de sincronizare, apoi comparați rezultatul real.
Pasul 5: Atribuiți drepturi administrative în mod conservator
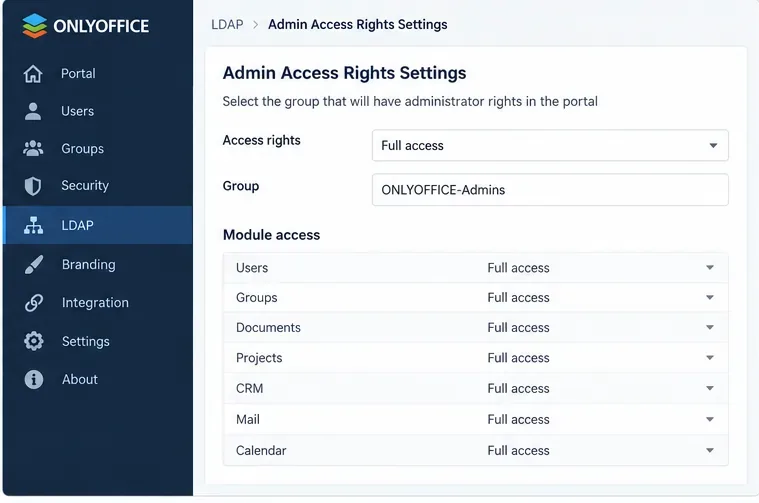
Workspace Server poate mapa accesul administrativ la grupuri LDAP. Acest lucru este convenabil pentru administrarea centralizată, dar înseamnă și că modificările grupurilor de directoare pot altera privilegiile portalului.
Acordați drepturi administrative derivate din LDAP unui grup de directoare dedicat și strict controlat, mai degrabă decât unui grup larg de angajați.
Începeți cu cel mai mic grup administrativ care se potrivește modelului dvs. de operare. Verificați atât apartenența, cât și comportamentul grupurilor imbricate în propriul director înainte de a vă baza pe acesta pentru acces privilegiat.
Verificare a calității: confirmați că un administrator desemnat primește drepturile așteptate și că un utilizator obișnuit importat nu le primește. Dacă privilegiile sunt mai ample decât cele așteptate, opriți procesul și corectați grupul de directoare sau maparea înainte de a lansa configurarea.
Pasul 6: Configurați contul de citire și mesajul de bun venit opțional
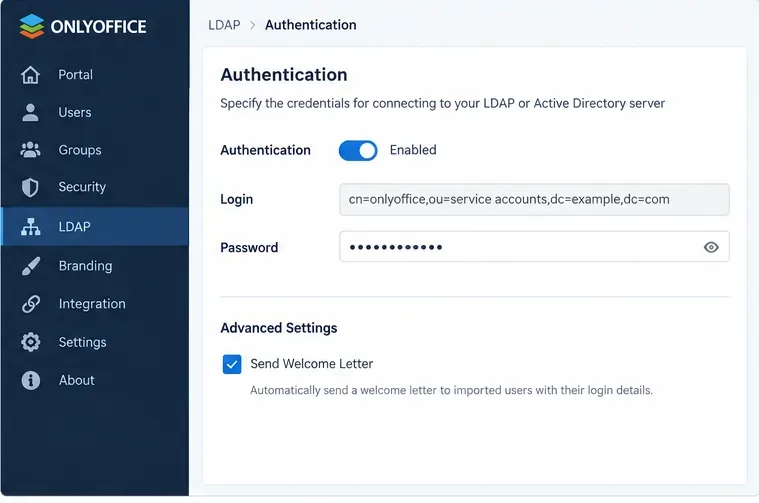
ONLYOFFICE Workspace oferă o opțiune de autentificare pentru acreditările care au drepturi de citire a datelor din director. Folosiți un cont de director dedicat cu permisiunile minime de citire necesare pentru domeniul de căutare, în loc de un cont de administrator de domeniu.
Folosiți un cont de citire dedicat pentru interogările LDAP. Opțiunea „welcome-let” este utilă numai atunci când atributul Mail este configurat și adresele rezultate pot primi efectiv e-mailuri de la portal.
Stocați și rotiți acele acreditări conform politicii contului de serviciu a organizației dvs. Dacă parola expiră silențios, sincronizarea poate eșua chiar dacă configurația LDAP în sine nu s-a modificat.
Verificare a calității: verificați dacă contul de legătură poate căuta în DN-ul utilizatorului și DN-ul grupului configurate, dar nu are privilegii inutile de scriere în director sau de administrare.
Pasul 7: Salvați, verificați domeniul de import, apoi confirmați
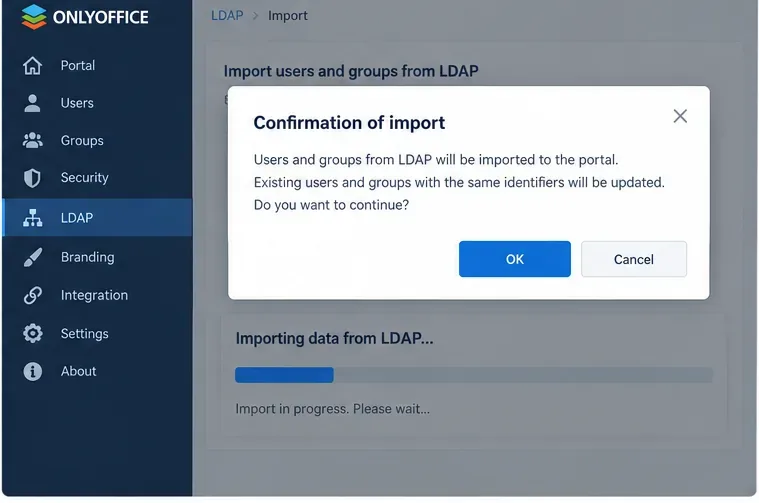
Când salvați setările LDAP, ONLYOFFICE prezintă o confirmare înainte de importarea utilizatorilor. Nu tratați acest lucru ca pe o simplă trecere prin clic. Modificarea serverului, filtrului de utilizator, numelui de utilizator (DN) utilizator, filtrului de grup sau numelui de grup după ce utilizatorii au fost deja importați poate avea un efect semnificativ: documentația oficială Workspace avertizează că utilizatorii importați existenți și datele acestora care nu mai corespund noilor setări pot fi dezactivate.
Folosește pasul de confirmare ca punct de control: verifică domeniul de căutare dorit, filtrele, mapările și regulile de grup înainte de a începe importul.
Faceți o copie de rezervă a portalului înainte de a modifica un domeniu de aplicare LDAP stabilit, așa cum recomandă în mod explicit ONLYOFFICE. Pentru o primă implementare, luați în considerare începerea cu o unitate organizațională de testare sau un grup de testare restrâns, validarea rezultatului și apoi extinderea domeniului de aplicare.
Verificare a calității: după import, comparați utilizatorii și grupurile reale cu lista așteptată. Eșantionați profiluri în loc să verificați doar numărul total.
Pasul 8: Activați sincronizarea automată numai după ce prima importare este corectă
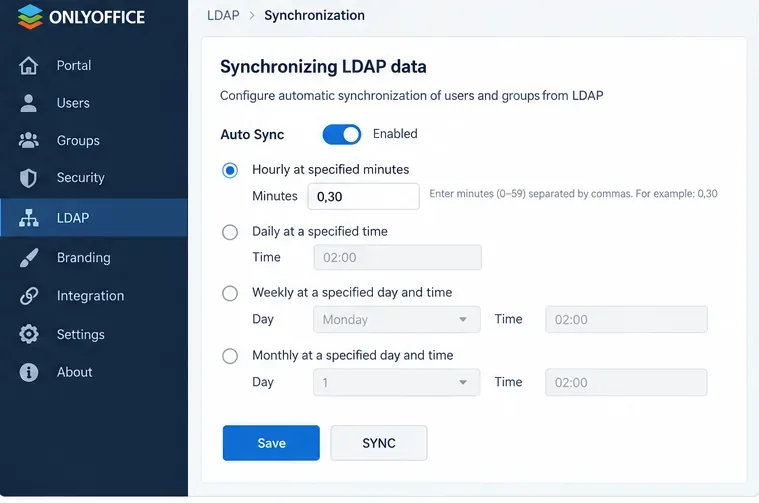
ONLYOFFICE poate sincroniza datele LDAP automat în fiecare oră la minute specificate, zilnic la o oră specificată, săptămânal sau lunar. De asemenea, oferă o acțiune de sincronizare manuală. Documentația menționează că informațiile pentru un utilizator LDAP individual sunt sincronizate și după ce utilizatorul respectiv se conectează.
Programați sincronizarea automată numai după ce o sincronizare manuală produce utilizatorii, atributele, grupurile și permisiunile așteptate.
Pentru majoritatea organizațiilor, începeți cu un program previzibil care oferă administratorilor timp să observe greșelile din directoare înainte ca acestea să se propagă în mod repetat. O sincronizare mai frecventă nu este automat mai bună; alegeți intervalul în funcție de cât de repede trebuie să ajungă modificările de identitate la ONLYOFFICE și de cât de încrezător sunt controlate procesele din directoare.
Verificare a calității: efectuați o modificare de test sigură în director, cum ar fi schimbarea titlului unui utilizator de test, rulați o sincronizare manuală și verificați actualizarea. Apoi testați separat sincronizarea programată.
Cum se verifică autentificarea LDAP după import
ONLYOFFICE Workspace documentează trei formulare de autentificare pentru utilizatorii LDAP importați:
LoginAttribute, de exempluAndrew.Stone
LoginAttribute@LDAPDomain, de exempluAndrew.Stone@example.com
LDAPDomain\LoginAttribute, de exempluexample\Andrew.Stone
Testați cu un utilizator fără drepturi de administrator, precum și cu un administrator. O legătură reușită a directorului nu dovedește în sine că utilizatorul importat se poate autentifica prin portal folosind formularul de conectare dorit.
Când să vă schimbați abordarea
Rezultat observat
Ceea ce sugerează
Acțiunea următoare
Conexiunea funcționează, dar apar prea mulți utilizatori
Numele utilizator sau filtrul utilizator este prea larg
Restrângeți domeniul de căutare înainte de importul în producție.
Numărul de utilizatori este corect, dar numele sau adresele de e-mail sunt goale
Maparea atributelor nu corespunde datelor din directorul dvs.
Inspectați înregistrările reale din director și corectați mapările.
Activarea sincronizării grupurilor elimină utilizatorii așteptați din import
Acei utilizatori nu aparțin unui grup importat
Revizuiți DN-ul grupului, filtrul de grup și designul calității de membru.
Utilizatorii importă, dar nu se pot conecta
Atributul de conectare, domeniul LDAP, politica de legare/autentificare sau director ar putea fi greșite.
Testați formatele de conectare documentate și validați contul de director și calea TLS.
Sincronizarea manuală funcționează, dar modificările programate nu apar.
Verificarea programului de sincronizare automată sau a execuției sarcinilor
Confirmați programul, rulați o sincronizare manuală și comparați marcajele temporale și o modificare de test controlată.
O modificare a domeniului de aplicare ar exclude utilizatorii LDAP existenți
Modificarea poate dezactiva conturile din afara noului domeniu de aplicare
Mai întâi faceți o copie de rezervă și testați noul osciloscop cu o populație mică controlată.
Limite de reținut
Sincronizarea LDAP este o integrare între identitate și directoare, nu un înlocuitor pentru o proiectare atentă a autorizărilor. Poate importa utilizatori, grupuri, atribute și autentificare bazată pe directoare, dar calitatea rezultatului depinde în mare măsură de structura și igiena directorului sursă.
De asemenea, distingeți produsele ONLYOFFICE. Workspace Server expune LDAP prin intermediul Panoului său de control și acceptă setările descrise mai sus. DocSpace are propria pagină LDAP și câmpuri documentate, inclusiv mapări specifice DocSpace, cum ar fi tipul de utilizator și cota inițială de utilizator; funcția este listată în prezent de ONLYOFFICE ca fiind disponibilă în planul Business plătit. Nu presupuneți că o captură de ecran sau o opțiune Workspace va apărea neschimbată în DocSpace.
Lista de verificare a acceptării finale
Conexiunea la director utilizează transportul securizat prevăzut.
Numele de utilizator și filtrele importă doar populația așteptată.
Câmpurile de profil mapate conțin date corecte și utilizabile.
Apartenența la grup corespunde mai multor exemple cunoscute de Active Directory.
Drepturile administrative sunt limitate la grupul vizat.
Un utilizator LDAP obișnuit se poate conecta folosind formularul de conectare așteptat.
O sincronizare manuală aplică corect o modificare controlată a directorului.
Sincronizarea automată repetă acel comportament la programul ales.
Există o copie de rezervă înainte de modificarea unui domeniu LDAP stabilit.
Odată ce aceste verificări trec, integrarea face mai mult decât „conectarea la LDAP”. Produce populația de utilizatori, datele de identitate, structura grupului, comportamentul de autentificare și rezultatul sincronizării dorite. Dacă oricare dintre aceste rezultate diferă, corectați domeniul de aplicare al directorului sau maparea înainte de a crește frecvența de sincronizare sau de a extinde implementarea.