Acasă
» MS OFFICE
»
Cum se instalează ONLYOFFICE Docs Enterprise cu Docker Compose
Cum se instalează ONLYOFFICE Docs Enterprise cu Docker Compose
ONLYOFFICE Docs Enterprise poate rula ca o implementare Docker Compose folosind Docker-DocumentServerdepozitul oficial. Secretul este să începeți cu fișierul Compose specific Enterprise, apoi să setați spațiul de stocare persistent, un secret JWT stabil și fișierul de licență înainte de a trata serverul ca fiind pregătit pentru producție. Aceasta instalează Docs, serviciul de editare online; nu instalează întregul portal ONLYOFFICE Workspace.
Pașii de mai jos au fost verificați în raport cu ghidul Enterprise Docker de la ONLYOFFICE și cu depozitul oficial pe 6 octombrie 2026. Ramura implicită a depozitului se poate schimba, așa că, pentru un server cu durată lungă de viață, verificați o versiune sau o etichetă aprobată și păstrați acea versiune împreună cu notele de implementare.
Verificați procesorul, memoria, spațiul pe disc și disponibilitatea Docker-ului gazdă înainte de a porni imaginea Enterprise.
Listă de verificare rapidă a cerințelor
Articol
Ce să pregătești
Gazdă
Linux amd64 pe 64 de biți; ONLYOFFICE listează un procesor dual-core de 2 GHz sau mai bun, 4 GB de RAM sau mai mult, 40 GB de spațiu liber pe disc și cel puțin 4 GB de swap, în funcție de sistemul de operare gazdă.
Instrumente pentru containere
Docker Engine și pluginul Docker Compose CLI. Confirmați comanda Compose cu docker compose version.
Drepturi de întreprindere
Un fișier de licență Enterprise valid, license.licde la ONLYOFFICE, pentru versiunea completă licențiată.
Reţea
Un nume de gazdă pentru serviciul Docs, un plan pentru HTTPS și acces de intrare limitat la porturile de care are nevoie implementarea dvs.
Ghidul actual pentru întreprinderi al ONLYOFFICE enumeră aceste cerințe pentru gazdă. Nevoile de capacitate cresc odată cu utilizatorii concurenți, complexitatea documentelor și integrările, așadar tratați valoarea de referință a furnizorului ca punct de plecare, mai degrabă decât ca o garanție de dimensionare.
1. Instalați Docker Compose și obțineți fișierele oficiale de implementare
Dacă Docker Engine este deja instalat pe Debian sau Ubuntu din depozitul de pachete Docker, instalați pluginul Compose cu:
sudo apt-get update
sudo apt-get install docker-compose-plugin
docker compose version
Pentru o altă distribuție Linux, urmați instrucțiunile de instalare actuale ale Docker pentru distribuția respectivă. Pluginul actual folosește comanda spaced docker compose; comanda independentă mai veche docker-composeeste păstrată pentru compatibilitate cu versiunile anterioare și nu este calea utilizată de comanda Enterprise a ONLYOFFICE prezentată aici.
Clonează depozitul ONLYOFFICE și intră în directorul său. Dacă politica ta de gestionare a modificărilor necesită o versiune fixă, verifică eticheta de lansare aprobată după clonare și înainte de editarea fișierelor:
git clone https://github.com/ONLYOFFICE/Docker-DocumentServer.git
cd Docker-DocumentServer
# Optional: select the approved release tag for your deployment
git checkout <release-tag>
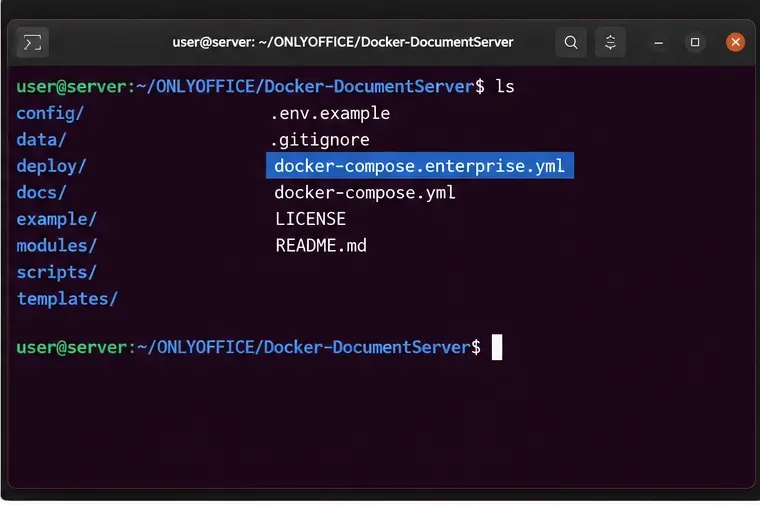
Confirmați că revizia extrasă conține docker-compose.enterprise.yml. Nu înlocuiți docker-compose.yml, care este fișierul Compose din ediția comunitară din acest depozit.
Folosește fișierul Enterprise Compose din depozitul oficial Docker-DocumentServer, nu fișierul implicit Community Edition.
2. Pregătiți secretele, spațiul de stocare a datelor și licența
Înainte de prima pornire, inspectați docker-compose.enterprise.yml. În fișierul oficial curent, aplicația și serviciul PostgreSQL utilizează o parolă de bază de date eșantion, iar liniile JWT sunt comentate. Înlocuiți parola de bază de date eșantion cu o valoare puternică atât în DB_PWDsetările aplicației, cât și în cele ale PostgreSQL POSTGRES_PASSWORD. Acestea trebuie să se potrivească. Decomentați sau adăugați JWT_ENABLED=trueși setați un cod lung și unic JWT_SECRET. Păstrați același secret JWT pentru aplicația sau conectorul care se va integra cu Docs.
Generați secrete în loc să reutilizați o parolă de conectare. De exemplu, rulați openssl rand -hex 32și plasați rezultatul într-un fișier de mediu privat, apoi faceți referire la el din fișierul Compose ca ${JWT_SECRET}și ${DB_PASSWORD}. Protejați fișierul de mediu de alți utilizatori gazdă și nu îl trimiteți către Git. Configurarea cheie este conceptuală:
# In a private .env file beside the Compose file
JWT_SECRET=replace_with_a_long_random_value
DB_PASSWORD=replace_with_a_different_long_random_value
Actualizați ambele intrări de parolă a bazei de date astfel încât să facă referire la ${DB_PASSWORD}și setați intrările de mediu ale serverului la JWT_ENABLED=trueși JWT_SECRET=${JWT_SECRET}. Fișierul Compose din amonte definește deja serviciile sale interne PostgreSQL, RabbitMQ și Redis; păstrați numele serviciilor și dependențele aferente împreună dacă îl personalizați.
Faceți ca datele importante ale aplicației să fie persistente pe gazdă. În onlyoffice-documentserverserviciu, înlocuiți intrările de volum anonime pentru /var/www/onlyoffice/Datași /var/log/onlyofficecu montări de legături, cum ar fi:
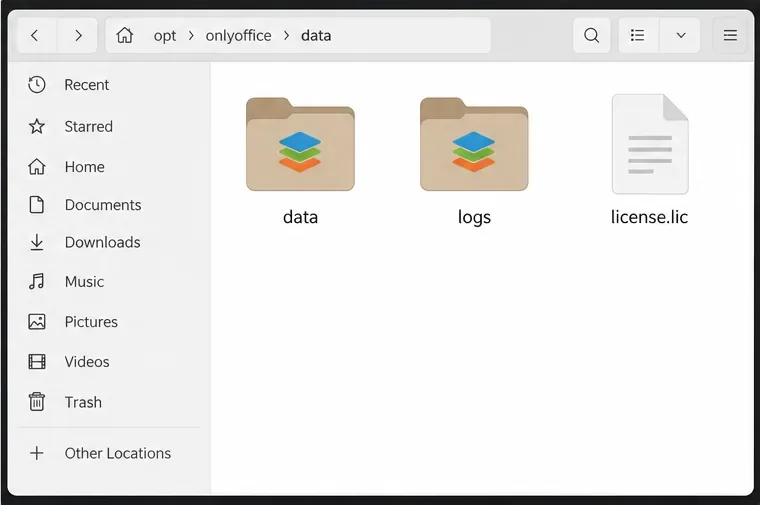
Păstrați celelalte intrări de volum și volumul PostgreSQL denumit, definit de fișierul oficial, cu excepția cazului în care aveți un motiv verificat pentru a le modifica. Creați directoarele gazdă și copiați licența primită în directorul de date montat:
mkdir -p data logs
cp /secure/path/license.lic data/license.lic
Asigurați-vă că containerul poate citi licența și poate scrie în căile sale de date și jurnal. Cerințele privind proprietatea fișierelor pot depinde de imagine și gazdă; dacă observați erori de permisiune, verificați utilizatorul containerului care rulează și instrucțiunile oficiale ale depozitului, în loc să aplicați permisiuni largi. Nu permiteți accesul la licența și secretele pentru rădăcinile web publice și controlul sursei.
Verificați fișierul Enterprise Compose înainte de pornire, astfel încât JWT, parola bazei de date și montările de stocare să fie setate în mod deliberat.Plasați fișierul license.lic în directorul gazdă montat în /var/www/onlyoffice/Data, astfel încât să rămână disponibil containerului.
3. Validați și porniți serviciile Enterprise
Din directorul repozitoriului, validați configurația Compose, apoi lansați stiva Enterprise:
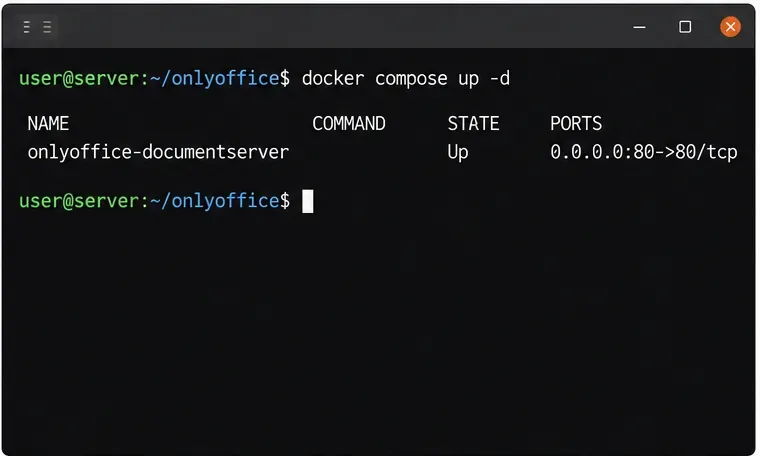
Prima comandă verifică dacă Compose poate analiza fișierul și poate rezolva variabilele sale. Poate afișa secrete rezolvate, așa că rulați-o într-un terminal privat și nu lipiți rezultatul în jurnale publice sau thread-uri de asistență. A doua comandă construiește sau pornește serviciile descrise de fișierul Enterprise. Definiția oficială include Document Server plus dependențele sale PostgreSQL, RabbitMQ și Redis.
Verificați starea serviciului și mesajele recente:
Căutați containere care rămân într-o stare de repornire sau nesănătoasă, erori de autentificare a bazei de date, mesaje de licență lipsă sau erori de permisiune. Un serviciu marcat cu „Activ” este o dovadă utilă că procesul containerului său rulează; nu dovedește singur că editarea browserului sau o integrare externă funcționează.
Folosește numele de gazdă final prin HTTPS pentru clienți și integrări; adresa exemplu este un substituent pentru propriul nume DNS.După ce pornește Compose, verificați starea actuală a serviciului și starea de funcționare a gazdei.
4. Plasați serviciul în spatele HTTPS și restricționați accesul
Pentru o implementare de producție, direcționați un nume DNS, cum ar fi docs.example.comserverul, și furnizați HTTPS utilizând metoda de certificare pe care o utilizați: un proxy invers de încredere sau configurația certificatului documentată de ONLYOFFICE. Actualizați numele de gazdă eșantion din comenzi și setări de integrare cu propriul nume. Nu expuneți un endpoint simplu al editorului HTTP la internetul public pentru utilizare de rutină.
Fișierul oficial Enterprise Compose publică porturile 80 și 443 pentru serverul de documente. Baza sa de date, serviciile Redis și RabbitMQ sunt dependențe interne și nu ar trebui expuse rețelei publice. Verificați firewall-ul și orice grup de securitate cloud, astfel încât doar traficul de intrare necesar să ajungă la gazdă. Dacă un alt proxy invers deține deja porturile 80 și 443, modificați maparea porturilor Compose la un port exclusiv pentru gazdă sau neutilizat și configurați proxy-ul să redirecționeze către acel endpoint local; proxy-ul trebuie să accepte traficul WebSocket utilizat de editarea documentelor.
HTTPS și JWT protejează lucruri diferite. HTTPS criptează traficul dintre clienți și server. JWT validează cererile schimbate între Docs și platforma conectată. Mențineți JWT activat și configurați exact același secret în conector sau pe platformă. Nu dezactivați JWT doar pentru a trece un test de integrare; remediați în schimb secretul, antetul sau adresa URL nepotrivită.
5. Verificați serviciul, apoi testați o integrare
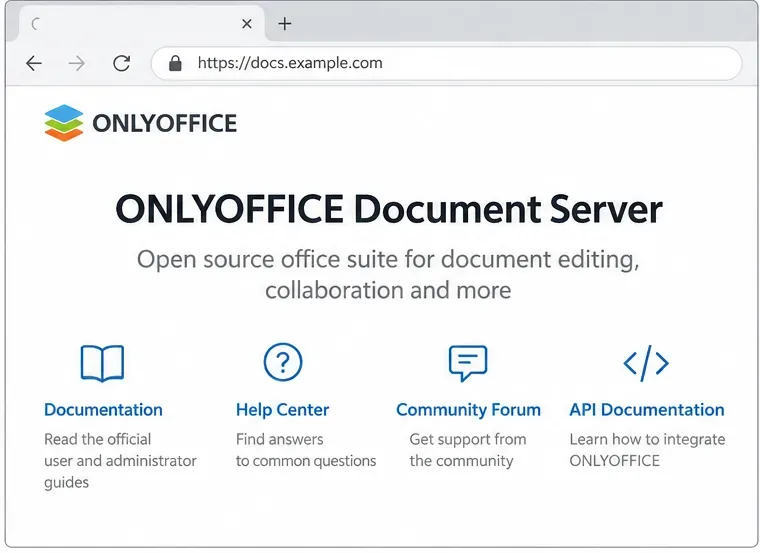
Fișierul oficial Compose definește o verificare a stării de funcționare http://localhost:8000/info/info.jsonîn interiorul containerului Document Server. Verificați dacă serviciul devine sănătos cu docker compose ... ps. De asemenea, puteți utiliza browserul pentru a deschide numele public de gazdă HTTPS. O pagină de bun venit Docs care rulează indică faptul că serviciul web răspunde, dar nu testează apelurile inverse ale documentelor de pe platforma dvs. de stocare.
Pentru a finaliza verificarea, conectați o platformă compatibilă folosind adresa URL publică Docs și același secret JWT. Deschideți un DOCX de test, faceți o mică modificare, salvați-l și redeschideți-l de pe platformă. Aceasta verifică dacă platforma poate accesa Docs și dacă Docs poate returna modificările salvate către serviciul de stocare. Dacă pagina se încarcă, dar un editor nu se deschide, inspectați consola browserului, configurația proxy WebSocket, acordul JWT și jurnalele serverului. Păstrați documentul de test la un loc și nu utilizați materiale sensibile în timpul configurării inițiale.
Pagina de destinație a serverului de documente ar trebui să se încarce la numele de gazdă configurat înainte de a testa editarea printr-o platformă conectată.Finalizați cu un test real de salvare și redeschidere prin intermediul platformei care va stoca documentele utilizatorilor.
Note de operare și depanare
Licență nedetectată: confirmați că license.licse află în directorul gazdă montat efectiv la /var/www/onlyoffice/Data, apoi verificați jurnalele containerului.
Erori JWT: comparați secretul, antetul și adresa URL a serverului și a conectorului. Mențineți secretul stabil după repornire.
Erori la pornirea bazei de date: confirmați că parola bazei de date se potrivește atât în mediul PostgreSQL, cât și în cel al serverului de documente.
Datele dispar după recreare: confirmați că fișierul Enterprise Compose utilizează în continuare montarea bind pentru Date și păstrează volumul PostgreSQL denumit. Faceți o copie de rezervă a ambelor înainte de upgrade.
Editorul se deschide, dar nu poate salva: verificați dacă adresa URL de apel invers al platformei este accesibilă din containerul Docs și dacă proxy-ul transmite conexiunile WebSocket.
Folosește calea de actualizare specifică întreprinderii și consultă notele de lansare înainte de a modifica versiunile imaginii. Evită docker compose down -vaceastă opțiune, cu excepția cazului în care intenționezi să elimini volumele gestionate de Compose; această opțiune poate șterge volumul de date PostgreSQL denumit. Fă o copie de rezervă a directorului de date, a jurnalelor, dacă este necesar, și a bazei de date înainte de o actualizare.