เครื่อง SLES 15 ไม่จำเป็นต้องเชื่อมต่ออินเทอร์เน็ตโดยตรงเพื่อที่จะเป็นไคลเอ็นต์ SUSE Manager ที่ได้รับการจัดการ สิ่งที่เครื่องต้องการคือการเข้าถึงเครือข่ายที่เชื่อถือได้ไปยังเซิร์ฟเวอร์ SUSE Manager ภายในหรือพร็อกซี รวมถึงช่องทางผลิตภัณฑ์ SLES ที่ถูกต้อง ที่เก็บข้อมูลบูตสแตรป คีย์การเปิดใช้งาน และข้อมูลความเชื่อถือที่มีอยู่แล้วภายในสภาพแวดล้อมนั้น
ความแตกต่างนี้มีความสำคัญ “การลงทะเบียนไคลเอ็นต์แบบออฟไลน์” โดยทั่วไปหมายความว่าโฮสต์ SLES ไม่สามารถเข้าถึง SUSE Customer Center หรือที่เก็บข้อมูลสาธารณะได้ แต่สามารถเข้าถึงระบบ SUSE Manager ภายในได้ การติดตั้งใช้งาน SUSE Manager แบบแยกขาดจากเครือข่ายโดยสมบูรณ์นั้นเป็นปัญหาทางสถาปัตยกรรมที่ใหญ่กว่า กล่าวคือ เนื้อหาในที่เก็บข้อมูลจะต้องถูกนำเข้าสู่สภาพแวดล้อมที่แยกขาดจากเครือข่ายก่อน โดยใช้วิธีการมิเรอร์ที่รองรับ SUSE ได้จัดทำเอกสารเกี่ยวกับเรื่องนี้ไว้ในคู่มือการตั้งค่าแบบแยกขาดจากเครือข่าย (Disconnected Setup guide ) แยกต่างหาก
เป้าหมายของกระบวนการนี้ไม่ใช่เพียงแค่ทำให้ไคลเอ็นต์ปรากฏในรายการระบบเท่านั้น ผลลัพธ์ที่ดีต้องมีสัญญาณที่เห็นได้ชัดสี่ประการ ได้แก่ โฮสต์ได้รับการลงทะเบียนภายใต้คีย์การเปิดใช้งานและช่องทางพื้นฐานที่ต้องการ ไคลเอ็นต์ Salt ทำงานและสื่อสารกับตัวจัดการ เมตาเดต้าของแพ็กเกจมาจาก SUSE Manager แทนที่จะมาจากที่เก็บข้อมูลสาธารณะ และการดำเนินการจัดการอย่างง่าย เช่น การรีเฟรชหรือการตรวจสอบสถานะเสร็จสมบูรณ์อย่างประสบความสำเร็จ
ก่อนที่คุณจะเริ่มใช้งาน คำว่า “ออฟไลน์” ควรมีความหมายอย่างไร
สำหรับคู่มือนี้ ไคลเอนต์ SLES 15 ไม่มีการเชื่อมต่ออินเทอร์เน็ตโดยตรง แต่สามารถค้นหาและเข้าถึงเซิร์ฟเวอร์ SUSE Manager ภายในหรือพร็อกซีโดยใช้ชื่อโดเมนแบบเต็ม (FQDN) ผ่านเครือข่ายได้ เซิร์ฟเวอร์ Manager ได้ทำการซิงโครไนซ์เนื้อหา SLES 15 ที่จำเป็นไว้แล้ว หากเซิร์ฟเวอร์ SUSE Manager ของคุณไม่ได้เชื่อมต่อกับอินเทอร์เน็ต โปรดเตรียมและซิงโครไนซ์เนื้อหาเหล่านั้นก่อนโดยใช้เวิร์กโฟลว์การทำงานแบบออฟไลน์ที่ SUSE ได้บันทึกไว้ ก่อนที่จะพยายามเริ่มต้นใช้งานไคลเอนต์
เอกสารไคลเอ็นต์ปัจจุบันของ SUSE ระบุว่า SLE 15 ใช้ Python 3 เป็นค่าเริ่มต้น และสคริปต์บูตสแตรปที่สร้างขึ้นสำหรับ Python 2 ควรสร้างใหม่ นอกจากนี้ หลังจากการอัปเกรดหรือการย้ายข้อมูล SUSE Manager ขอแนะนำให้สร้างสคริปต์บูตสแตรปใหม่ก่อนที่จะเริ่มต้นใช้งานระบบใหม่ ดูหัวข้อ ลงทะเบียนไคลเอ็นต์ด้วยสคริปต์บูตสแตรป
ขั้นตอนที่ 1: ตรวจสอบว่าช่องสัญญาณ SLES ที่ถูกต้องได้รับการซิงโครไนซ์แล้ว
ก่อนที่จะเริ่มใช้งานกับเครื่องไคลเอ็นต์ โปรดตรวจสอบให้แน่ใจว่า SUSE Manager มีเวอร์ชัน SLES, Service Pack, สถาปัตยกรรม และโมดูลที่จำเป็นสำหรับเครื่องนั้นอย่างถูกต้อง ตัวอย่างเช่น โฮสต์ SLES 15 SP7 x86_64 ไม่ควรบูตด้วยเนื้อหาที่ออกแบบมาสำหรับ Service Pack หรือสถาปัตยกรรมที่แตกต่างกัน
ในเว็บ UI ของ SUSE Manager ให้ตรวจสอบช่องทางผลิตภัณฑ์และสถานะการซิงโครไนซ์ ชื่อช่องทางเฉพาะจะแตกต่างกันไปตามรุ่นและโมดูลที่เปิดใช้งาน ดังนั้นอย่าคัดลอกป้ายชื่อช่องทางจากสภาพแวดล้อมอื่นโดยไม่ตรวจสอบให้แน่ใจก่อน
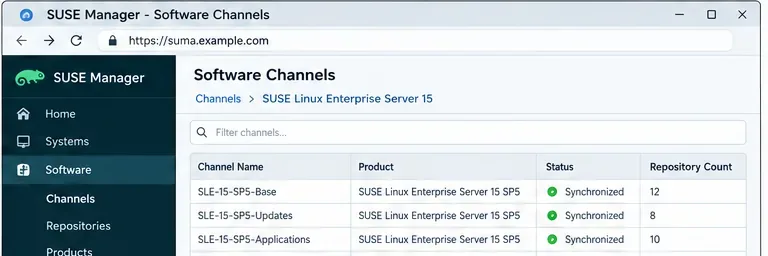
ภาพแสดงมุมมองช่องทาง: ตรวจสอบให้แน่ใจว่าตระกูลผลิตภัณฑ์ SLES 15 และโมดูลที่จำเป็นได้รับการซิงโครไนซ์แล้วก่อนที่จะสร้างที่เก็บข้อมูลบูตสแตรป
ตรวจสอบคุณภาพ:ผลิตภัณฑ์หลักและช่องทางทั้งหมดที่จำเป็นสำหรับรหัสเปิดใช้งานของคุณได้รับการซิงโครไนซ์อย่างสมบูรณ์แล้ว หากการซิงโครไนซ์ไม่สมบูรณ์ ให้หยุดที่นี่ การลงทะเบียนอาจทำงานได้บางส่วนแล้วล้มเหลวเมื่อไม่สามารถดาวน์โหลดแพ็กเกจไคลเอ็นต์ที่จำเป็นได้
ขั้นตอนที่ 2: ยืนยันหรือสร้างที่เก็บข้อมูลบูตสแตรป
ลูกค้าทุกรายจำเป็นต้องเข้าถึงที่เก็บแพ็กเกจเริ่มต้น (bootstrap repository) ซึ่งประกอบด้วยแพ็กเกจที่ใช้สำหรับการเริ่มต้นใช้งาน โดยปกติแล้ว SUSE Manager จะสร้างและสร้างที่เก็บแพ็กเกจเริ่มต้นขึ้นใหม่โดยอัตโนมัติหลังจากที่ช่องทางผลิตภัณฑ์ที่จำเป็นได้รับการซิงโครไนซ์แล้ว แต่คุณสามารถสร้างที่เก็บแพ็กเกจเริ่มต้นด้วยตนเองได้เช่นกัน
บนเซิร์ฟเวอร์ SUSE Manager 5.x ที่ทำงานในรูปแบบคอนเทนเนอร์ ให้เข้าไปในคอนเทนเนอร์ของเซิร์ฟเวอร์ก่อน:
mgrctl term
จากนั้นแสดงรายการเป้าหมายของที่เก็บข้อมูลบูตสแตรปที่มีอยู่:
mgr-create-bootstrap-repo -l
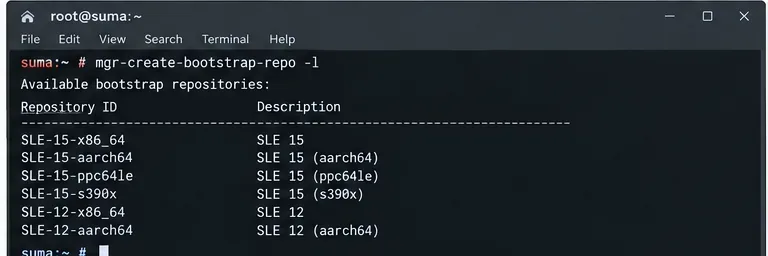
ใช้รายการแหล่งเก็บข้อมูลเพื่อระบุเป้าหมายที่ตรงกับเวอร์ชันและสถาปัตยกรรมของ SLES ที่คุณกำลังจะนำเข้ามาใช้งาน
สร้าง repository bootstrap ที่ตรงกันหากไม่มีอยู่หรือจำเป็นต้องสร้างใหม่:
mgr-create-bootstrap-repo -c SLE-version-x86_64
เอกสารของ SUSE ระบุตำแหน่งของที่เก็บ Bootstrap ไว้ภายใต้/srv/www/htdocs/pub/repositories/หากผลิตภัณฑ์หลายตัวใช้ฐานโค้ดร่วมกัน เครื่องมืออาจขอให้คุณระบุช่องทางหลักที่ถูกต้อง ขั้นตอนปัจจุบันมีเอกสารอธิบายไว้ใน ที่ เก็บBootstrap
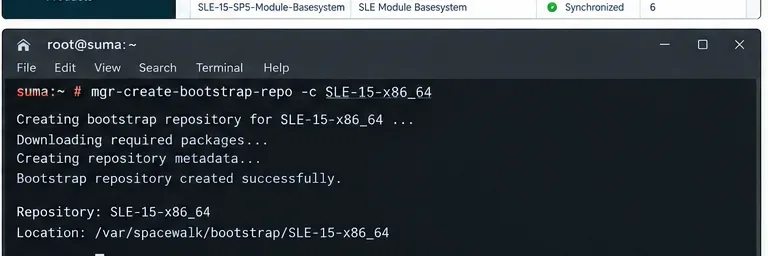
การสร้างที่เก็บข้อมูลสำเร็จหมายความว่าแพ็กเกจ Salt และแพ็กเกจการลงทะเบียนเริ่มต้นสามารถให้บริการได้จากภายในเครือข่ายที่ได้รับการจัดการ
ควรเปลี่ยนวิธีการเมื่อใด:หากไม่สามารถสร้างที่เก็บข้อมูลได้เนื่องจากช่องทางที่จำเป็นขาดหายไป อย่าพยายามแก้ไขปัญหาโดยการคัดลอกไฟล์ RPM แบบสุ่มไปยังไคลเอ็นต์ ให้แก้ไขปัญหาการซิงโครไนซ์ผลิตภัณฑ์หรือการนำเข้าเนื้อหาที่ขาดการเชื่อมต่อก่อน
ขั้นตอนที่ 3: สร้างรหัสเปิดใช้งานพร้อมการกำหนดช่องทางที่ต้องการ
รหัสเปิดใช้งานนั้นมีความสำคัญมากกว่าแค่โทเค็นการลงทะเบียน มันเป็นตัวกำหนดพฤติกรรมการเริ่มต้นใช้งานที่สำคัญ รวมถึงช่องทางซอฟต์แวร์และกลุ่มที่กำหนดให้กับลูกค้า สร้างรหัสเฉพาะสำหรับเวอร์ชัน SLES และบทบาทที่คุณกำลังลงทะเบียน
ในส่วนติดต่อผู้ใช้บนเว็บ ให้เปิดการกำหนดค่าคีย์การเปิดใช้งานและตรวจสอบว่าช่องหลักและช่องย่อยตรงกับเครื่อง SLES เป้าหมาย หลีกเลี่ยงการใช้คีย์ที่สร้างขึ้นสำหรับ Service Pack อื่นซ้ำเพียงเพราะการลงทะเบียนสำเร็จ
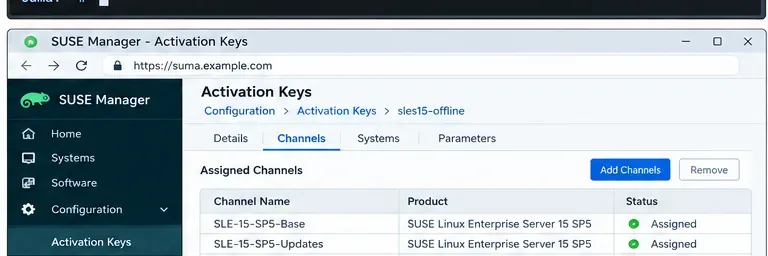
รหัสเปิดใช้งานควรเชื่อมโยงโฮสต์ SLES 15 ใหม่เข้ากับช่องทางภายในที่ต้องการใช้งานอย่างแม่นยำ
ตรวจสอบคุณภาพ:รหัสเปิดใช้งานจะต้องชี้ไปยังช่องทางหลักที่ชัดเจนเพียงช่องเดียวสำหรับระบบปฏิบัติการและสถาปัตยกรรมของไคลเอ็นต์ หากมีช่องทางหลักหลายช่องทำให้การแมปไม่ชัดเจน ให้แก้ไขก่อนเรียกใช้สคริปต์บูตสแตรป
ขั้นตอนที่ 4: สร้างสคริปต์บูตสแตรปใหม่
SUSE แนะนำให้ใช้mgr-bootstrapเพื่อสร้างสคริปต์การลงทะเบียน ใน SUSE Multi-Linux Manager 5.1 อาร์กิวเมนต์ที่จำเป็นสองตัวคือ--activation-keysและ--script
mgrctl term
mgr-bootstrap --activation-keys=<ACTIVATION_KEY> --script=bootstrap-sles15-offline.sh
สคริปต์ที่สร้างขึ้นยังสามารถสร้างได้จากส่วนติดต่อผู้ใช้บนเว็บ (Web UI) ภายใต้เมนู Admin > Manager Configuration > Bootstrap Scriptสำหรับการออกแบบที่ใช้พร็อกซี ให้สร้างสคริปต์สำหรับ FQDN ของพร็อกซีแทนที่จะแก้ไขการอ้างอิงเซิร์ฟเวอร์ในภายหลังโดยไม่แจ้งให้ทราบล่วงหน้า
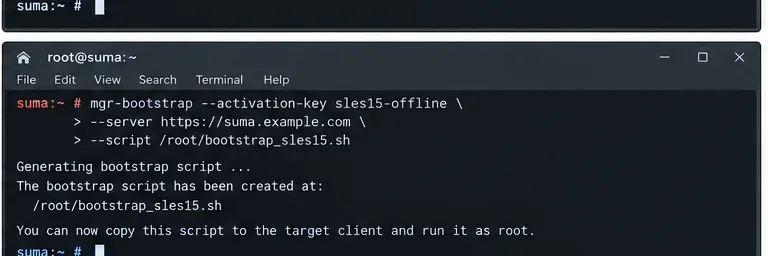
สร้างสคริปต์ใหม่ที่เชื่อมโยงกับรหัสเปิดใช้งานและเซิร์ฟเวอร์หรือพร็อกซีที่ไคลเอนต์แบบออฟไลน์สามารถเข้าถึงได้จริง
ควรเปิดใช้งาน SSL ไว้เสมอ SUSE เตือนอย่างชัดเจนว่าไม่ควรปิดใช้งาน SSL ในการตั้งค่าบูตระบบ ในเครือข่ายที่แยกต่างหาก ความน่าเชื่อถือของใบรับรองยังคงมีความสำคัญ เนื่องจากไคลเอ็นต์ต้องตรวจสอบว่ากำลังสื่อสารกับระบบการจัดการที่ต้องการอย่างถูกต้อง
ขั้นตอนที่ 5: ทดสอบการแก้ไขชื่อ การกำหนดเส้นทาง และการเข้าถึงใบรับรองจากฝั่งไคลเอ็นต์
ก่อนเรียกใช้สคริปต์ ให้ทดสอบเส้นทางภายในจาก SLES 15 ไปยัง SUSE Manager การตรวจสอบที่แน่นอนจะขึ้นอยู่กับโครงสร้างเครือข่ายของคุณ แต่โดยอย่างน้อยที่สุด ให้ตรวจสอบการแก้ไข DNS และการเข้าถึง HTTPS ไปยัง Manager หรือ Proxy FQDN ที่ใช้โดยสคริปต์
getent hosts suma.example.com
curl -I https://suma.example.com/pub/
หากสภาพแวดล้อมใช้เมธอดการติดต่อเริ่มต้นของ Salt ไคลเอนต์จะต้องสามารถสร้างการเชื่อมต่อ Salt ที่จำเป็นกับตัวจัดการได้ด้วย เอกสารการลงทะเบียนผ่านบรรทัดคำสั่งด้วยตนเองของ SUSE ระบุพอร์ต 4505 และ 4506 สำหรับการสื่อสารของ Salt ดูที่ การลงทะเบียนไคลเอนต์บนบรรทัดคำสั่ง
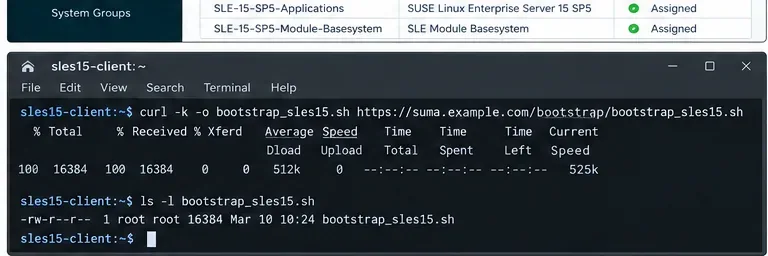
ขั้นตอนการถ่ายโอนควรใช้ตัวจัดการภายในหรือที่อยู่พร็อกซี ไม่จำเป็นต้องให้ไคลเอนต์เข้าถึงอินเทอร์เน็ตโดยตรง
ตรวจสอบคุณภาพ:ไคลเอนต์สามารถแก้ไขชื่อโดเมนแบบเต็ม (FQDN) ที่ฝังอยู่ในสคริปต์บูตสแตรปได้ และสามารถเข้าถึงได้โดยไม่ต้องใช้เส้นทางสาธารณะ หากล้มเหลว ให้แก้ไข DNS, ไฟร์วอลล์, การกำหนดเส้นทางพร็อกซี หรือความเชื่อถือของ CA ก่อนดำเนินการต่อ
ขั้นตอนที่ 6: คัดลอกสคริปต์บูตสแตรปไปยังเครือข่ายที่แยกออกมา
หากลูกค้าสามารถเข้าถึงเว็บเซอร์วิส SUSE Manager ได้โดยตรง ให้ดาวน์โหลดสคริปต์บูตสแตรปจาก Manager แต่หากลูกค้าอยู่ในกลุ่มที่มีข้อจำกัดมากกว่า ให้ถ่ายโอนไฟล์ผ่านกลไกภายในที่ได้รับอนุมัติ เช่น SCP ผ่าน jump host หรือสื่อบันทึกข้อมูลแบบถอดได้ สคริปต์นี้ไม่ได้ช่วยขจัดความจำเป็นในการเชื่อมต่อกับ Manager ภายในอย่างต่อเนื่อง แต่จะช่วยจัดการเฉพาะการตั้งค่าเริ่มต้นเท่านั้น
curl -O https://suma.example.com/pub/bootstrap/bootstrap-sles15-offline.sh
chmod 700 bootstrap-sles15-offline.sh
ในกรณีที่ห้ามการถ่ายโอนข้อมูลโดยตรงผ่าน HTTP ให้ตรวจสอบ checksum ของสคริปต์หลังจากส่งผ่านกระบวนการถ่ายโอนที่ควบคุมแล้ว วิธีนี้มีประโยชน์อย่างยิ่งในสภาพแวดล้อมที่แยกขาดจากเครือข่ายหรือสภาพแวดล้อมที่มีความปลอดภัยสูง
ขั้นตอนที่ 7: เรียกใช้สคริปต์บูตสแตรปในฐานะผู้ใช้ root และตรวจสอบหาข้อผิดพลาดเกี่ยวกับที่เก็บข้อมูลหรือใบรับรอง
เรียกใช้สคริปต์ในเครื่องไคลเอ็นต์ SLES:
sudo ./bootstrap-sles15-offline.sh
สคริปต์จะติดตั้งส่วนประกอบ Salt ที่จำเป็น วางข้อมูลความเชื่อถือ ใช้รหัสเปิดใช้งาน และเริ่มต้นกระบวนการเริ่มต้นใช้งาน ชื่อแพ็กเกจที่แน่นอนอาจแตกต่างกันไปตาม SUSE Manager และเวอร์ชัน SLES เอกสาร SUSE ในปัจจุบันใช้ Salt Bundle มากขึ้นvenv-salt-minionในขณะที่เส้นทางการบูต SLES 15 บางเส้นทางอาจเริ่มต้นด้วยsalt-minionและเปลี่ยนไปใช้ ในระหว่างกระบวนการเริ่มต้นใช้งาน
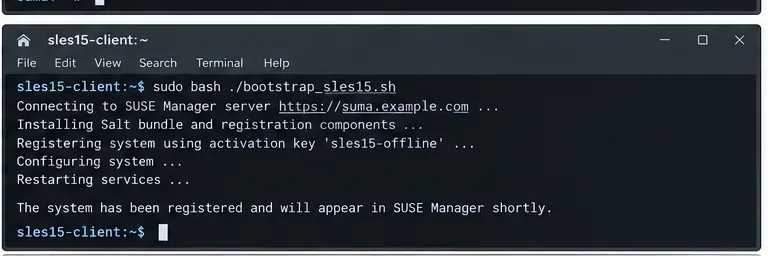
ตรวจสอบผลลัพธ์การบูตสแตรปเพื่อหาข้อผิดพลาดเกี่ยวกับใบรับรอง แพ็กเกจที่ไม่พร้อมใช้งาน ความไม่ตรงกันของที่เก็บ หรือปัญหาเกี่ยวกับรหัสการเปิดใช้งาน แทนที่จะตัดสินความสำเร็จจากบรรทัดสุดท้ายเพียงอย่างเดียว
ตรวจสอบคุณภาพ:ต้องไม่มีข้อผิดพลาดในการแก้ไขแพ็กเกจ ไม่มีข้อผิดพลาดด้านความเชื่อถือ TLS และไม่มีการอ้างอิงถึงที่เก็บข้อมูลสาธารณะที่ไคลเอนต์แบบออฟไลน์ไม่สามารถเข้าถึงได้ หากสคริปต์พยายามใช้ที่เก็บข้อมูลที่ไม่ถูกต้อง ให้กลับไปทำขั้นตอนที่ 1 ถึง 4 อีกครั้งแทนที่จะเรียกใช้ซ้ำๆ
ขั้นตอนที่ 8: ตรวจสอบไคลเอ็นต์ใน SUSE Manager และทดสอบการรับส่งข้อมูลการจัดการ
หลังจากขั้นตอนการเริ่มต้นใช้งานเสร็จสมบูรณ์แล้ว ให้เปิดSystemsใน SUSE Manager และค้นหาไคลเอ็นต์ใหม่ ตรวจสอบชื่อโฮสต์ ช่องทางพื้นฐาน กลุ่มระบบ และสถานะปัจจุบัน ระบบที่แสดงอยู่ในรายการเป็นจุดตรวจสอบที่จำเป็น แต่ไม่ใช่การทดสอบการยอมรับทั้งหมด
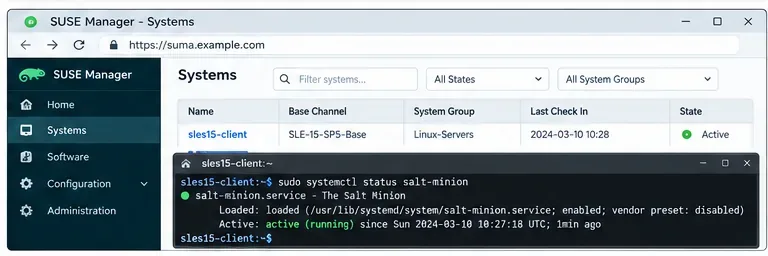
การลงทะเบียนจะเสร็จสมบูรณ์ก็ต่อเมื่อระบบแสดงการกำหนดช่องสัญญาณที่คาดหวังไว้ และโปรแกรม Salt client ยังคงทำงานอยู่
บนเครื่องไคลเอ็นต์ ให้ตรวจสอบชื่อบริการที่ตรงกับ Salt stack ที่ติดตั้งไว้:
systemctl status venv-salt-minion
# or, where applicable:
systemctl status salt-minion
จากนั้นให้ดำเนินการจัดการความเสี่ยงต่ำหนึ่งอย่างจาก SUSE Manager เช่น การรีเฟรชข้อมูลแพ็กเกจ หรือการเรียกใช้สถานะ/การสอบถามที่ไม่เป็นอันตราย ยืนยันว่าการดำเนินการเสร็จสมบูรณ์และไคลเอ็นต์ตรวจสอบสถานะอีกครั้งหลังจากนั้น
จะประเมินได้อย่างไรว่าการลงทะเบียนแบบออฟไลน์นั้นดีจริงหรือไม่
| ตรวจสอบ | ผลลัพธ์ที่ดี | เหตุผลที่ต้องหยุดและแก้ไข |
|---|
| เนื้อหาผลิตภัณฑ์ | ระบบภายในได้ซิงโครไนซ์ Service Pack สถาปัตยกรรม และโมดูลของ SLES 15 อย่างถูกต้องแล้ว | ช่องทางบริการแพ็คที่ขาดหายหรือปะปนกัน |
| ที่เก็บ Bootstrap | สร้างขึ้นสำหรับกลุ่มเป้าหมายผลิตภัณฑ์ที่ถูกต้อง | การสร้างล้มเหลวหรือช่องทางหลักไม่ชัดเจน |
| รหัสเปิดใช้งาน | กำหนดช่องสัญญาณหลักและช่องสัญญาณย่อยตามที่ต้องการ | ประเด็นสำคัญสำหรับบทบาทหรือรุ่นระบบปฏิบัติการอื่น |
| เส้นทางเครือข่าย | ลูกค้าแก้ไขปัญหาและเข้าถึง Manager/Proxy FQDN ภายในได้สำเร็จ | จำเป็นต้องใช้ DNS สาธารณะหรือเส้นทางอินเทอร์เน็ต |
| ทีแอลเอส | ไม่มีข้อผิดพลาดในการตรวจสอบใบรับรอง | SSL ถูกปิดใช้งานหรือห่วงโซ่ความเชื่อถือไม่สามารถแก้ไขได้ |
| เกลือ | บริการ Salt Bundle/minion ยังคงทำงานอยู่ และการดำเนินการจัดการเสร็จสมบูรณ์ | ลูกค้าปรากฏตัวเพียงครั้งเดียว แต่ไม่สามารถเช็คอินซ้ำได้ |
รูปแบบความล้มเหลวที่พบบ่อยและความหมายโดยทั่วไปของมัน
สคริปต์ไม่สามารถดาวน์โหลดแพ็กเกจได้
ขั้นแรก ให้เปรียบเทียบข้อมูลคลังเก็บข้อมูลบูตสแตรปและการแมปช่องทางรหัสเปิดใช้งานกับเวอร์ชัน SLES ของลูกค้าอย่างถูกต้อง SUSE เตือนว่าข้อมูลคลังเก็บข้อมูลต้องตรงกับช่องทางหลัก มิเช่นนั้นกระบวนการบูตสแตรปจะไม่สามารถดึงแพ็กเกจที่ถูกต้องได้
ลูกค้าลงทะเบียนสำเร็จ แต่การดำเนินการแพ็กเกจล้มเหลว
ตรวจสอบว่าที่เก็บข้อมูลในเครื่องยังคงใช้งานได้จากการกำหนดค่าก่อนหน้านี้หรือไม่ กระบวนการบูตสแตรป Salt ของ SUSE ออกแบบมาโดยใช้ที่เก็บข้อมูลที่ให้บริการโดย SUSE Manager และที่เก็บข้อมูลที่กำหนดไว้ในเครื่องอาจรบกวนการจัดการช่องทางอย่างสม่ำเสมอ ในสภาพแวดล้อมแบบออฟไลน์ การอ้างอิงที่เก็บข้อมูลสาธารณะที่เหลืออยู่มีแนวโน้มที่จะล้มเหลวเป็นพิเศษ
บริการ Salt เริ่มทำงานแล้ว แต่ระบบยังคงไม่ทำงาน
ตรวจสอบความถูกต้องของ DNS, นโยบายไฟร์วอลล์ และวิธีการติดต่อ หากไม่สามารถเชื่อมต่อ Salt มาตรฐานข้ามขอบเขตเครือข่ายได้ เอกสารของ SUSE ระบุว่า SSH Push เป็นทางเลือกสำหรับไคลเอ็นต์ในโซนที่ได้รับการป้องกันด้วยไฟร์วอลล์หรือโซนที่ถูกตัดการเชื่อมต่อ นี่เป็นการเปลี่ยนแปลงการออกแบบ ไม่ใช่การปรับแต่งเล็กน้อย ดังนั้นควรใช้เมื่อรูปแบบเครือข่ายต้องการอย่างแท้จริง
สคริปต์บูตสแตรปที่คัดลอกมาเคยใช้งานได้ก่อนการอัปเกรด แต่ตอนนี้ใช้งานไม่ได้อีกต่อไปแล้ว
สร้างสคริปต์บูตสแตรปขึ้นใหม่ SUSE แนะนำให้สร้างสคริปต์บูตสแตรปขึ้นใหม่หลังจากทำการย้ายระบบ และเมื่อเริ่มต้นใช้งานระบบ SLE 15 ที่อาจได้รับสมมติฐาน Python เวอร์ชันเก่ามาด้วย
ข้อจำกัดของวิธีการนี้
ขั้นตอนนี้ไม่ได้ทำให้เนื้อหาของ SUSE Manager ปรากฏขึ้นอย่างน่าอัศจรรย์ภายในช่องว่างทางอากาศ หากผู้จัดการไม่สามารถเข้าถึง SUSE Customer Center ได้ คุณยังคงต้องใช้เวิร์กโฟลว์เนื้อหาแบบออฟไลน์ที่ได้รับการสนับสนุน เช่น การทำมิเรอร์โดยใช้ RMT/SMT หรือการออกแบบการซิงโครไนซ์อื่นๆ ที่มีเอกสารกำกับไว้ สคริปต์บูตสแตรปยังไม่สามารถทดแทนการเข้าถึงเครือข่ายระหว่างไคลเอ็นต์และ Manager หรือ Proxy ภายในหลังจากลงทะเบียนได้
สุดท้ายนี้ คำสั่งและชื่อบริการอาจแตกต่างกันไปในแต่ละรุ่นของ SUSE Manager และ Service Pack ของ SLES บทความนี้ใช้เวิร์กโฟลว์การบูตสแตรปของ SUSE 5.x ปัจจุบันเป็นจุดอ้างอิง แต่คุณควรจับคู่ขั้นตอนกับเอกสารประกอบสำหรับเวอร์ชันที่ติดตั้งในสภาพแวดล้อมของคุณอย่างถูกต้อง
เอกสารอ้างอิงอย่างเป็นทางการ