การเสริมความแข็งแกร่งให้กับ SUSE Linux Enterprise Server 15 (SLES 15) เพื่อให้เป็นไปตามมาตรฐาน Security Technical Implementation Guide (STIG) นั้นไม่ใช่แค่การใช้โปรแกรมสแกนเพียงอย่างเดียว เริ่มต้นด้วยการตรวจสอบ Service Pack ที่ติดตั้งให้ตรงกับ Checklist ของ DISA และเนื้อหา SCAP ในปัจจุบัน กำหนดค่าพื้นฐานของโฮสต์ ตรวจสอบผลกระทบต่อบริการในแต่ละจุดที่พบ แก้ไขปัญหาในสภาพแวดล้อมทดสอบ และทำการสแกนอีกครั้ง เก็บผลการสแกนที่เครื่องอ่านได้และ Checklist ของ STIG ที่ตรวจสอบโดยมนุษย์ไว้ด้วยกันเพื่อใช้เป็นหลักฐาน
หมายเหตุการเผยแพร่ฉบับปัจจุบัน ตรวจสอบเมื่อวันที่ 6 ตุลาคม 2026: รายการ DISA ของ SUSE แสดง SLES 15 STIG เป็นV2R8 ลงวันที่ 10 กรกฎาคม 2026 ส่วน SLES 15 SCAP Benchmark ที่แสดงแยกต่างหากเป็นV2R9 ลงวันที่ 10 กรกฎาคม 2026 เช่นกัน ป้ายกำกับการแก้ไขเหล่านี้เป็นของไฟล์ที่แยกจากกัน ดังนั้นโปรดตรวจสอบทั้งสองไฟล์ก่อนทำการสแกน ใช้รายการตรวจสอบ DISA ปัจจุบันสำหรับการตรวจสอบอย่างเป็นทางการ และเนื้อหา SUSE SCAP ที่ตรงกันสำหรับการตรวจสอบอัตโนมัติ
ภาพส่วนติดต่อผู้ใช้ด้านล่างนี้เป็นภาพประกอบซอฟต์แวร์เชิงแนวคิด แสดงให้เห็นถึงข้อมูลและตัวอย่างคำสั่งต่างๆ ที่กล่าวถึงในที่นี้ ไม่ใช่ภาพหน้าจอของระบบที่ถูกสแกนหรือแก้ไขแต่อย่างใด
เซิร์ฟเวอร์ SLES 15 ทุกเครื่องจำเป็นต้องใช้การตั้งค่า STIG เหมือนกันหรือไม่?
ใช้มาตรฐาน SLES 15 STIG เมื่อมาตรฐานดังกล่าวเป็นเกณฑ์พื้นฐานที่เหมาะสมสำหรับองค์กรหรือสัญญาของคุณ DISA ระบุว่า STIG เป็นสิ่งจำเป็นสำหรับระบบที่เชื่อมต่อกับเครือข่ายของกระทรวงกลาโหมสหรัฐฯ (DoD) องค์กรอื่นๆ อาจนำไปใช้ผ่านนโยบาย ข้อกำหนดของลูกค้า หรือการตัดสินใจด้านความเสี่ยง ยืนยันขอบเขตกับหน่วยงานด้านความปลอดภัยของคุณก่อนที่จะเปลี่ยนแปลงโฮสต์
เว็บเซิร์ฟเวอร์ โหนดฐานข้อมูล โฮสต์ SAP และอุปกรณ์รักษาความปลอดภัยขั้นสูง อาจมีข้อจำกัดในการใช้งานที่แตกต่างกัน แพลตฟอร์มพื้นฐานยังคงเป็นจุดอ้างอิงเดียวกัน แต่กฎแต่ละข้อจำเป็นต้องได้รับการประเมินถึงความเหมาะสม การพึ่งพา และผลกระทบต่อบริการ การค้นพบที่ต้องปิดใช้งานบริการหรือเปลี่ยนแปลงวิธีการตรวจสอบสิทธิ์อาจขัดจังหวะแอปพลิเคชันหรือการบริหารจัดการระยะไกลหากนำไปใช้โดยไม่ทดสอบ
คุณควรใช้ตัวปล่อย STIG และ SCAP แบบใด?
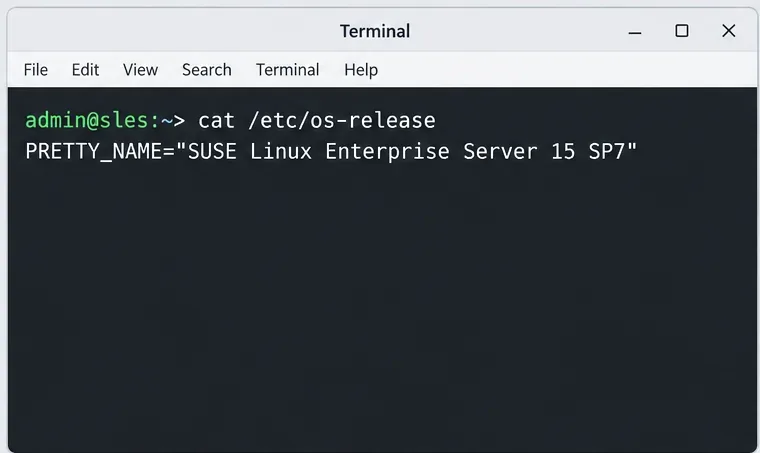
ตรวจสอบผลิตภัณฑ์และ Service Pack ที่แน่นอนก่อน บนโฮสต์ SLES ให้ตรวจสอบ/etc/os-releaseและบันทึก Service Pack, บทบาทของระบบ และระดับแพทช์ของ SLES 15 คู่มือความปลอดภัยและการเสริมความแข็งแกร่ง (Security and Hardening Guide) ปัจจุบันของ SUSE นั้นสำหรับ SLES 15 SP7 และโปรไฟล์ STIG เองก็สำหรับ SLES 15 เช่นกัน ตรวจสอบให้แน่ใจว่าเนื้อหาของนโยบายที่คุณมีนั้นเหมาะสมกับเป้าหมายของคุณ และบันทึกแพ็กเกจและเวอร์ชันมาตรฐานของนโยบายนั้นไว้
ตรวจสอบผลิตภัณฑ์ SLES และ Service Pack ที่ติดตั้งไว้ก่อนเลือกเช็คลิสต์ STIG หรือโปรไฟล์ SCAP ใช้รายการเผยแพร่ STIG ของ SUSE DISA เพื่อตรวจสอบเวอร์ชันปัจจุบัน ดาวน์โหลดเช็คลิสต์ที่ตรงกันจากหน้าดาวน์โหลด STIG ของ DISA โดยเฉพาะอย่างยิ่ง อย่าสันนิษฐานว่าหมายเลขเวอร์ชันของเกณฑ์มาตรฐาน SCAP เท่ากับหมายเลขเวอร์ชันของเช็คลิสต์ บันทึกไฟล์ที่ดาวน์โหลดไว้กับบันทึกการเปลี่ยนแปลงของคุณ เพื่อให้ผู้ตรวจสอบในภายหลังสามารถดูได้อย่างชัดเจนว่ามีการใช้เนื้อหาใดบ้าง
คุณควรเตรียมอะไรบ้างก่อนที่กระบวนการทำให้แข็งตัว?
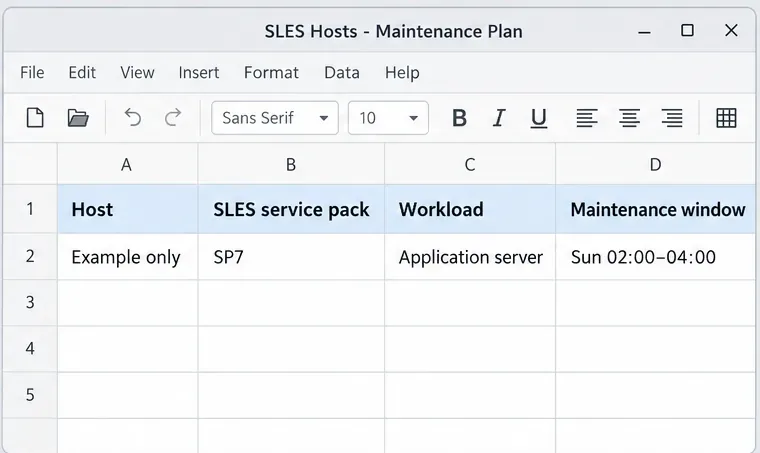
สร้างรายการโฮสต์และแผนการทดสอบก่อนติดตั้งโปรไฟล์หรือทำการแก้ไข บันทึก Service Pack ของแต่ละโฮสต์ บทบาททางธุรกิจ เจ้าของ คอนโซลที่เข้าถึงได้ หรือวิธีการกู้คืน ช่วงเวลาการบำรุงรักษา บริการที่สำคัญ และข้อมูลอ้างอิงการสำรองข้อมูลหรือสแนปช็อต จัดกลุ่มระบบที่มีเวอร์ชันและปริมาณงานเดียวกัน จากนั้นทดสอบโฮสต์ตัวแทนจากแต่ละกลุ่ม
แผนการบำรุงรักษาตัวอย่างนี้จะช่วยกำหนดบทบาท แพ็คเกจบริการ เจ้าของ และช่วงเวลาการเปลี่ยนแปลงที่ได้รับอนุมัติให้กับแต่ละโฮสต์ ทำการสำรองข้อมูลที่ตรวจสอบแล้ว และตรวจสอบให้แน่ใจว่าคุณสามารถกู้คืนการเข้าถึงได้หากมีการเปลี่ยนแปลงการตั้งค่า SSH, PAM, ไฟร์วอลล์, บูตโหลดเดอร์ หรือระบบไฟล์ SUSE แนะนำเป็นพิเศษให้ใช้สภาพแวดล้อมทดสอบที่ไม่ใช้งานก่อนที่จะนำการตั้งค่า STIG ไปใช้ ให้ถือว่าการแก้ไขปัญหาด้วย OpenSCAP เป็นการเปลี่ยนแปลงการกำหนดค่า: ตรวจสอบว่ากฎจะเปลี่ยนแปลงอะไรบ้าง ทดสอบการเปลี่ยนแปลง และยืนยันความสมบูรณ์ของแอปพลิเคชันก่อนที่จะทำซ้ำกับเครื่องทั้งหมด
วิธีการติดตั้งเครื่องมือสแกน SLES ทำอย่างไร?
บนระบบ SLES ที่ลงทะเบียนแล้วและเปิดใช้งานที่เก็บข้อมูลที่จำเป็นแล้ว เอกสารของ SUSE ระบุแพ็กเกจหลักเหล่านี้ไว้:
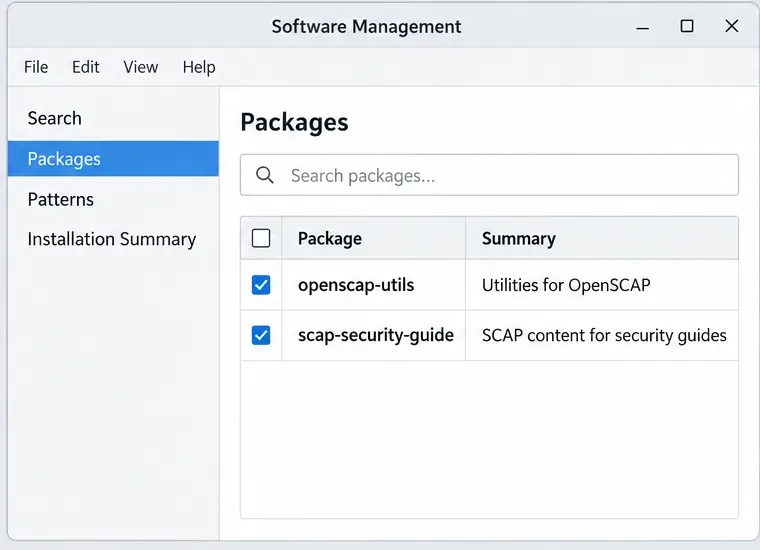
sudo zypper install openscap-utils scap-security-guideความพร้อมใช้งานของแพ็กเกจขึ้นอยู่กับการลงทะเบียน โมดูลที่เปิดใช้งาน และการเข้าถึงคลังซอฟต์แวร์ของคุณ หากแพ็กเกจไม่พร้อมใช้งาน โปรดตรวจสอบการสมัครใช้งาน SUSE และการกำหนดค่าคลังซอฟต์แวร์ของเครื่องโฮสต์ แทนที่จะติดตั้งแพ็กเกจที่ไม่ได้รับการตรวจสอบจากแหล่งอื่น SCAP Workbench เป็นส่วนติดต่อผู้ใช้แบบกราฟิกที่เป็นตัวเลือกเสริม SUSE แนะนำให้เรียกใช้จากเวิร์กสเตชันการดูแลระบบแยกต่างหากหากทำได้ ในขณะที่จำกัดระบบเป้าหมายไว้เฉพาะเครื่องมือที่จำเป็นเท่านั้น
ภาพประกอบการเลือกแพ็กเกจแสดงชื่อแพ็กเกจหลักสองชื่อที่ใช้ในเวิร์กโฟลว์ OpenSCAP ของ SUSE ก่อนทำการประเมิน โปรดตรวจสอบเนื้อหาและโปรไฟล์ที่มีอยู่บนกลุ่มเป้าหมายก่อน:
ls -1 /usr/share/xml/scap/ssg/content/ssg-*-ds.xml
oscap info /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
เส้นทางไฟล์ที่แสดงคือเส้นทางที่ใช้ในตัวอย่าง SLES 15 STIG ของ SUSE ตรวจสอบว่าไฟล์นั้นมีอยู่จริงและoscap infoแสดงรายการโปรไฟล์ STIG ที่ต้องการ หากแพ็กเกจของคุณมีไฟล์หรือตัวระบุโปรไฟล์ที่แตกต่างกัน ให้ใช้ค่าที่ระบุไว้ในเอกสารของเนื้อหาที่ติดตั้งแทนการคัดลอกคำสั่งเก่าโดยไม่เปลี่ยนแปลง
คุณเก็บข้อมูลการสแกนพื้นฐานได้อย่างไร?
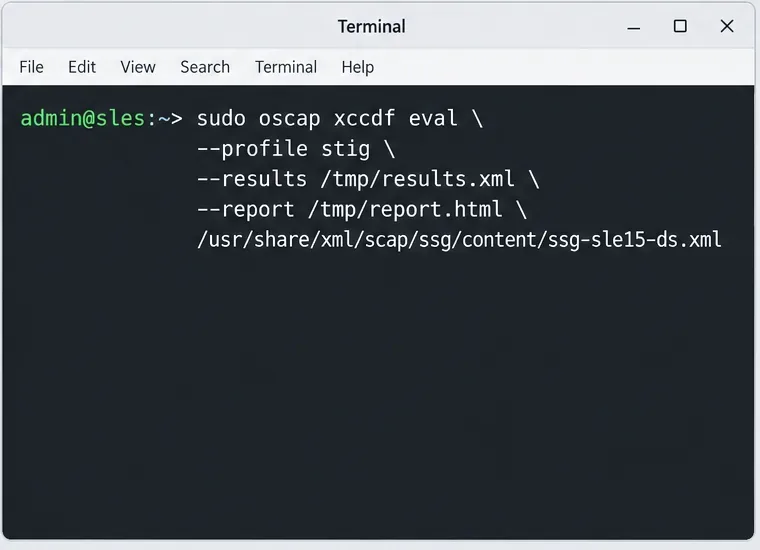
ลองทำการประเมินโดยไม่ใช้--remediateตัวเลือกนั้นก่อน เอกสารของ SUSE ระบุรูปแบบการสแกนภายในเครื่องสำหรับ SLES 15 ดังนี้:
sudo oscap xccdf eval \
  --profile stig \
  --results /tmp/results.xml \
  --report /tmp/report.html \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
ตัวอย่างคำสั่งนี้สร้างผลลัพธ์ XML ที่เครื่องอ่านได้และรายงาน HTML โดยไม่ได้ทำการแก้ไขใดๆ บันทึกผลลัพธ์ในรูปแบบ XML และรายงานในตำแหน่งที่ได้รับอนุญาตให้เก็บหลักฐานหลังจากการสแกน แทนที่จะใช้ไฟล์ชั่วคราวสำหรับ/tmpบันทึกระยะยาว ในสภาพแวดล้อมแบบแบ่งส่วนหรือแบบออฟไลน์ ให้ตรวจสอบผลลัพธ์ของเครื่องสแกนเพื่อหาแหล่งข้อมูล OVAL ภายนอกที่ถูกข้ามไป ตัดสินใจว่าจะให้ข้อมูลแหล่งข้อมูลในพื้นที่ที่ได้รับอนุญาตหรือการดึงข้อมูลจากระยะไกลที่ได้รับอนุญาต การสแกนที่ข้ามเนื้อหาที่จำเป็นจะไม่ถือว่าเป็นการประเมินที่สมบูรณ์
สำหรับการตรวจสอบแบบโต้ตอบ SUSE รองรับ SCAP Workbench ร่วมกับโปรไฟล์ SLES 15 สำหรับการทำงานแบบเป็นทางการตามกฎแต่ละข้อ ให้นำเข้าเช็คลิสต์ DISA ที่ตรงกันหรือผลการสแกนลงใน DISA STIG Viewer เครื่องสแกนมีประโยชน์สำหรับกฎที่มีการตรวจสอบอัตโนมัติ เก็บการตรวจสอบด้วยตนเองไว้สำหรับข้อกำหนดที่ต้องการการตรวจสอบโดยมนุษย์หรือหลักฐาน
คุณควรอ่านผลการสแกนอย่างไร?
ใช้สถานะผลลัพธ์เพื่อตัดสินใจว่าจะทำอย่างไรต่อไป A passหมายถึงการตรวจสอบผ่าน B failหมายถึงไม่ผ่าน C notapplicableหมายถึงกฎนั้นไม่ตรงกับเป้าหมายที่ประเมิน D notcheckedหมายถึงกลไกการตรวจสอบไม่ได้ประเมินกฎนั้น D errorและunknownD บ่งชี้ถึงการตรวจสอบที่ไม่แน่นอนหรือไม่สมบูรณ์และจำเป็นต้องมีการตรวจสอบเพิ่มเติม ข้อกำหนด XCCDF ของ NIST กำหนดสถานะเหล่านี้ไว้ สถานะเหล่านี้ไม่สามารถใช้แทนกันได้
อ่านสถานะผลลัพธ์สำหรับแต่ละกฎ ภาพประกอบรายงานเปล่าแสดงสถานะ XCCDF ทั่วไปโดยไม่แสดงผลการสแกน สำหรับกฎแต่ละข้อที่ล้มเหลวหรือไม่ได้รับการแก้ไข ให้บันทึกรหัสกฎ ระดับความรุนแรงจากรายการตรวจสอบปัจจุบัน บริการที่ได้รับผลกระทบ สถานะที่ต้องการ สถานะปัจจุบัน วิธีการแก้ไข เจ้าของ และหลักฐานที่จำเป็นสำหรับการปิดกฎ ตรวจสอบว่ากฎนั้นอยู่ในขอบเขตที่กำหนดจริงก่อนที่จะจัดประเภทว่าไม่เกี่ยวข้อง รายงานอัตโนมัติเพียงอย่างเดียวอาจไม่ครอบคลุมการตรวจสอบด้วยตนเอง ข้อยกเว้นเฉพาะระบบ หรือการควบคุมชดเชยที่ได้รับการอนุมัติจากหน่วยงานรักษาความปลอดภัยของคุณ
ติดตามการตัดสินใจแก้ไขปัญหาและหลักฐานสนับสนุนทีละข้อ รวมถึงรายการที่ต้องตรวจสอบด้วยตนเอง คุณควรแก้ไขข้อบกพร่องที่พบอย่างไร?
แก้ไขปัญหาในสภาพแวดล้อมทดสอบก่อน เนื้อหาใน SLES 15 STIG สามารถใช้การแก้ไขผ่าน OpenSCAP ได้ เอกสารของ SUSE --remediateเกี่ยวกับเรื่องนี้มีรายละเอียดดังนี้ รูปแบบคำสั่งจากคู่มือของ SUSE:
sudo oscap xccdf eval --remediate \
  --profile stig \
  --results /tmp/results.xml \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
คำสั่งนี้จะเปลี่ยนแปลงการกำหนดค่าระบบ อย่าเรียกใช้คำสั่งนี้บนเซิร์ฟเวอร์ที่ใช้งานจริงเป็นขั้นตอนแรก ตรวจสอบกฎที่เลือก ยืนยันเส้นทางการสำรองข้อมูลและการกู้คืน ทดสอบการแก้ไข จากนั้นตรวจสอบบริการแอปพลิเคชันที่จำเป็น การตรวจสอบสิทธิ์ การเข้าถึงเครือข่าย การบันทึก และงานที่กำหนดเวลาไว้ กฎบางข้ออาจต้องแก้ไขด้วยตนเองหรือจัดการแบบเฉพาะเจาะจง บันทึกเหตุผลและการควบคุมชดเชยผ่านกระบวนการยกเว้นขององค์กรของคุณ
OpenSCAP สามารถแก้ไขข้อผิดพลาดได้ ดังนั้นควรตรวจสอบความถูกต้องของการเปลี่ยนแปลงบนระบบ SLES ที่ไม่ใช่ระบบใช้งานจริงก่อนที่จะนำไปใช้งานจริง อะไรคือหลักฐานที่แสดงว่าผู้ให้บริการพร้อมสำหรับการตรวจสอบ?
หลังจากอนุมัติการเปลี่ยนแปลงแล้ว ให้ทำการสแกนซ้ำอีกครั้งโดยใช้เวอร์ชันมาตรฐานเดียวกัน และบันทึกผลลัพธ์ทั้งก่อนและหลังการเปลี่ยนแปลง ตรวจสอบความล้มเหลว ข้อผิดพลาด สิ่งที่ไม่ทราบ และกฎที่ยังไม่ได้ตรวจสอบที่เหลืออยู่ ยืนยันรายการตรวจสอบด้วยตนเองแยกต่างหาก คะแนนที่สูงขึ้นเพียงอย่างเดียวไม่ได้พิสูจน์ว่าข้อกำหนดที่เกี่ยวข้องทั้งหมดได้รับการประเมินแล้ว หรือว่าเวิร์กโหลดยังคงทำงานได้อย่างถูกต้อง
เก็บรายงานก่อนและหลังการเปลี่ยนแปลง ข้อยกเว้นที่ได้รับการอนุมัติ เจ้าของหลักฐาน และวันที่ตรวจสอบไว้ด้วยกัน บันทึกเวอร์ชันและ Service Pack ของ SLES บทบาทของโฮสต์ วันที่สแกน และการเปลี่ยนแปลงการบำรุงรักษา จัดเก็บเอกสารตรวจสอบ DISA STIG ฉบับสมบูรณ์ การแก้ไขเนื้อหา SCAP ผลลัพธ์ XML และรายงาน HTML ไว้ให้ครบถ้วน มอบหมายกฎที่ยังไม่ได้รับการแก้ไขหรือกฎที่ต้องดำเนินการด้วยตนเองให้แก่ผู้รับผิดชอบและบันทึกการดำเนินการที่เสร็จสิ้น ทำการสแกนซ้ำอีกครั้งหลังจากอัปเดตข้อมูลวัสดุหรือเปลี่ยนแปลงการกำหนดค่า โดยใช้เกณฑ์มาตรฐานที่กำหนดไว้ในปัจจุบัน ตรวจสอบความถูกต้องของการกู้คืนระบบ การบริหารจัดการระยะไกล บริการที่จำเป็น และพฤติกรรมของแอปพลิเคชันหลังจากการเพิ่มความปลอดภัยแล้ว การปฏิบัติตามมาตรฐาน SLES 15 STIG เป็นกระบวนการกำหนดค่าและรวบรวมหลักฐานอย่างต่อเนื่อง ผลลัพธ์ที่ดีที่สุดนั้นเกิดจากการผสมผสานระหว่างรายการตรวจสอบ DISA ฉบับปัจจุบัน เนื้อหา SCAP ที่ได้รับการสนับสนุนจาก SUSE การแก้ไขที่ผ่านการทดสอบ การตรวจสอบด้วยตนเองในกรณีที่ไม่สามารถใช้ระบบอัตโนมัติได้ และกระบวนการยกเว้นที่บันทึกไว้
เอกสารอ้างอิงอย่างเป็นทางการ