Startseite
» LINUX
»
Problembehebung: Apt-Get Lock konnte die Sperre /var/lib/dpkg/lock-frontend in Ubuntu nicht abrufen
Problembehebung: Apt-Get Lock konnte die Sperre /var/lib/dpkg/lock-frontend in Ubuntu nicht abrufen
Die Meldung E: Could not get lock /var/lib/dpkg/lock-frontendbedeutet, dass ein anderer Paketverwaltungsprozess die von APT benötigte Sperre belegt. Diese Sperre schützt Paketänderungen vor sich überschneidenden Operationen. Sie tritt häufig auf, wenn die Softwareaktualisierung, ein anderes Terminal oder ein automatisches Update bereits Pakete installiert oder konfiguriert. Am sichersten ist es, diesen Vorgang zu identifizieren und ihn abschließen zu lassen; das Löschen der Sperrdatei ist nicht der erste Schritt.
Die folgenden Befehle gelten für Ubuntu-Systeme mit APT und dpkg. Desktop-Bezeichnungen und der Zeitpunkt automatischer Updates variieren je nach Ubuntu-Version und -Konfiguration. Daher ist die Ausgabe der Prozesse auf Ihrem eigenen System maßgebend. Die unten verlinkten Handbücher zu Ubuntu 24.04 LTS dokumentieren die Befehle; konsultieren Sie das entsprechende Handbuch Ihrer Version, falls sich das Verhalten unterscheidet.
Was die Sperrfehlermeldung Ihnen sagt – und was sie Ihnen nicht sagt.
Bestätigt:dpkg dpkg installiert und verwaltet Pakete, während APT die übergeordnete Kommandozeilenschnittstelle darstellt. Der lock-frontendPfad dient der Koordination der Paketverwaltung. Der Fehler deutet daher auf einen Sperrkonflikt zum Zeitpunkt der Befehlsausführung hin, nicht unbedingt auf eine beschädigte Paketdatenbank. Das dpkg-Handbuch von Ubuntu beschreibt die Rolle von dpkg und den Paketstatus.
Das hängt von Ihrem System ab: Der Prozess, der die Sperre aufhebt, kann ein grafisches Update-Programm, ein Befehlszeilenprogramm, ein Software-Installationsprogramm oder ein automatischer Wartungsjob sein apt. apt-getSchließen Sie den Prozessnamen nicht allein aus der Fehlermeldung ab. Schließen Sie zunächst alle anderen Paketmanager-Fenster, die Sie geöffnet haben, und überprüfen Sie die aktiven Prozesse Ihres Rechners.
Aus der Meldung geht nicht hervor, dass die Sperrdatei veraltet, Ubuntu eingefroren oder die Paketdatenbank beschädigt ist. Eine Sperrdatei kann nach Beendigung eines Prozesses auf der Festplatte verbleiben; allein ihr Vorhandensein beweist nicht, dass ein Prozess die Sperre noch hält. Prüfen Sie, ob ein Prozess aktiv ist, bevor Sie Änderungen vornehmen.
Schritt 1: Prüfen, ob bereits ein Paketmanager verwendet wird.
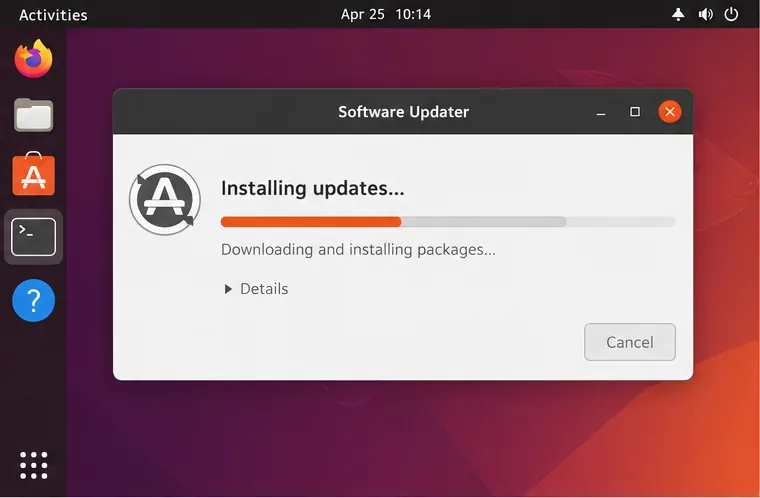
Suchen Sie nach der Softwareaktualisierung, Ubuntu Software oder einem anderen Terminal, das gerade Software installiert, aktualisiert oder deinstalliert. Wenn eine Aktualisierung sichtbar läuft, lassen Sie das Terminal geöffnet und warten Sie, bis sie abgeschlossen ist. Versuchen Sie dann Ihren ursprünglichen Befehl erneut.
Der Software-Aktualisierer zeigt eine laufende Update-Installation an; warten Sie, bis diese abgeschlossen ist, bevor Sie eine weitere Paketinstallation starten.
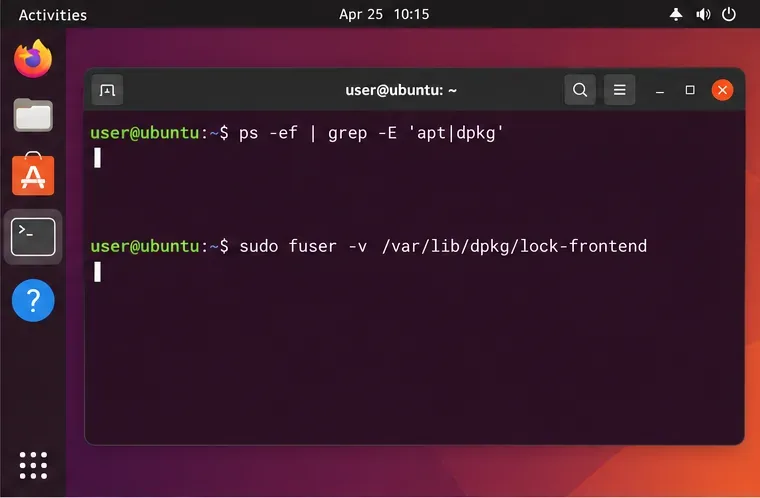
Falls keine grafische Aktualisierung sichtbar ist, überprüfen Sie die Prozessliste:
Suchen Sie nach Befehlen wie apt``, apt-get``, dpkg`` oder ` unattended-upgrade`. Ein Treffer ist ein Hinweis, aber kein Beweis dafür, dass es sich um den Sperreninhaber handelt: Eine Suche kann auch irrelevante Befehle oder die Überprüfung selbst anzeigen. Notieren Sie sich die Prozess-ID (PID) und den Befehl und untersuchen Sie den Prozess im nächsten Schritt.
Schritt 2: Identifizieren Sie den Prozess, der die Sperre blockiert.
Verwenden Sie fuserdieses Tool, um zu prüfen, ob ein Prozess auf die Frontend-Sperre zugreift. Führen Sie es mit Administratorrechten aus, damit auch Prozesse anderer Benutzer gemeldet werden können.
sudo fuser -v /var/lib/dpkg/lock-frontend
Sie können auch die anderen gängigen Sperrpfade der Paketmanager überprüfen:
fuserGibt die Prozess-IDs aus, die die angegebene Datei verwenden; im ausführlichen Modus werden Prozessdetails angezeigt. Wenn eine Prozess-ID (PID) ausgegeben wird, vergleichen Sie diese mit der Prozessliste und überprüfen Sie sie mit dem Befehl ps -fp PID`fuser`, wobei Sie `fuser` PIDdurch die angezeigte Nummer ersetzen. Das Tool liefert kein Ergebnis, wenn kein erreichbarer Prozess den Pfad verwendet; diese Information ist zwar hilfreich, aber keine Diagnose für die Ursache des vorherigen Fehlers. Weitere Informationen zu Ausgabe und Einschränkungen finden Sie im Ubuntu-Handbuch von `fuser` .
Terminalbefehle zum Überprüfen von apt- und dpkg-Prozessen und zum Identifizieren eines Prozesses mithilfe der Frontend-Sperre.
Schritt 3: Warten oder nur eine bestätigte, feststeckende Aufgabe stoppen
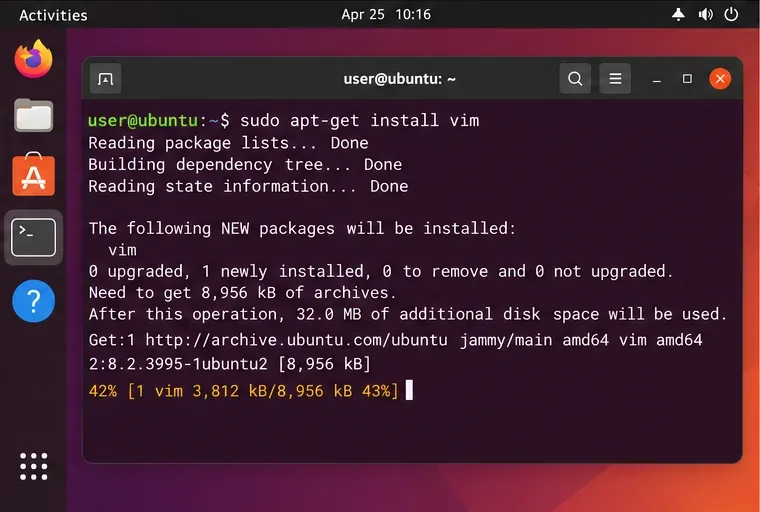
Wenn der Prozess Pakete herunterlädt, Dateien entpackt, Pakete konfiguriert oder den Fortschritt in einem grafischen Updater anzeigt, lassen Sie ihn abschließen. Große Updates und langsame Festplatten können länger dauern als erwartet. Sobald der Vorgang beendet ist, versuchen Sie Ihren ursprünglichen apt-getBefehl erneut. Das Starten eines weiteren APT-Befehls, während der erste noch läuft, beschleunigt dessen Abschluss nicht.
Beispielhafte Terminal-Fortschrittsanzeige für einen noch laufenden apt-get-Paketvorgang; Paketnamen und Ausgabe variieren.
Wenn ein Vorgang scheinbar eingefroren ist, prüfen Sie, ob sich seine Ausgabe, die CPU- oder Festplattenaktivität oder die verstrichene Zeit ändert. Es gibt keinen einzelnen Timeout-Wert, der beweist, dass jeder Paketprozess hängt. Wenn es sich eindeutig um Ihren eigenen Vordergrundbefehl handelt und Sie ihn gefahrlos unterbrechen können, verwenden Sie dazu Ctrl+Cden entsprechenden Befehl im Terminal und lassen Sie ihn ordnungsgemäß beenden. Beenden Sie einen Prozess nicht nur, weil er die Sperre hält.
Als letzten Ausweg, wenn Sie überprüft haben, dass der Prozess tatsächlich nicht reagiert, seine genaue PID ermittelt haben und verstehen, dass eine Unterbrechung der Paketkonfiguration dazu führen kann, dass Pakete unvollendet bleiben, senden Sie ein normales Beendigungssignal:
sudo kill -TERM PID
Ersetzen Sie dies PIDdurch die bestätigte Prozess-ID. Vermeiden Sie die kill -9routinemäßige killall dpkgBehebung fuser -kvon Problemen durch erzwungenes Beenden; dies kann Paketskripte unterbrechen oder die Wiederherstellung von Arbeitsergebnissen erzwingen. Handelt es sich bei der Aufgabe um einen automatischen Dienst und nicht um einen von Ihnen gestarteten Prozess, überprüfen Sie dessen Status oder warten Sie, anstatt einen unbekannten Prozess zu beenden.
Schritt 4: Paketkonfiguration nur dann reparieren, wenn der vorherige Vorgang unterbrochen wurde.
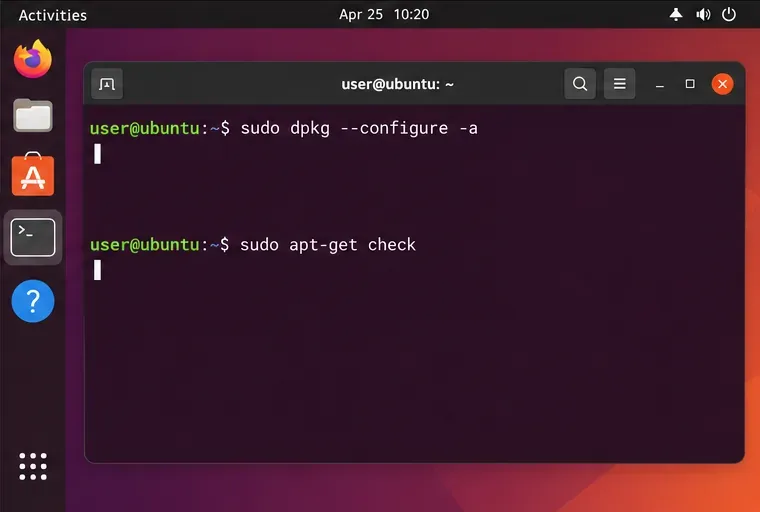
Falls kein APT- oder dpkg-Prozess mehr ausgeführt wird und die vorherige Installation oder Aktualisierung unterbrochen wurde, fordern Sie dpkg auf, die Konfiguration der entpackten Pakete abzuschließen, und überprüfen Sie anschließend den Paketstatus von APT:
sudo dpkg --configure -a
sudo apt-get check
Terminalbefehle zum Abschließen der ausstehenden dpkg-Konfiguration und zum Überprüfen der Paketdatenbank nach einer unterbrochenen Operation.
Lesen Sie alle Meldungen und Fehlermeldungen. Der erste Befehl kann Paketkonfigurationsskripte ausführen; dies kann einige Zeit dauern oder Rückfragen stellen. apt-get checkprüft auf fehlerhafte Abhängigkeiten. Wenn Abhängigkeitsprobleme gemeldet werden, überprüfen Sie die vorgeschlagenen Änderungen, bevor Sie die Option verwenden sudo apt-get -f install. Diese Option versucht, Abhängigkeiten zu reparieren und kann dazu Pakete installieren oder entfernen. Genehmigen Sie keine Entfernungen, die Sie nicht verstehen. Das Ubuntu-Handbuch von apt-get erklärt die Optionen checkund --fix-broken.
Häufige Missverständnisse bezüglich Sperrfehlern
„Die Sperrdatei ist vorhanden, also sollte ich sie löschen.“ Nein. Das Vorhandensein der Datei allein gibt nicht an, ob ein Prozess die Sperre hält. Das Löschen der Datei, während ein Prozess noch läuft, beendet diesen Prozess nicht und kann dazu führen, dass ein anderer Paketbefehl auf dieselbe Paketdatenbank zugreift. Überprüfen Sie fuserstattdessen die Prozessliste.
„Es wurde keine Prozess-ID gefunden, daher ist die Datenbank beschädigt.“ Nicht unbedingt. Der Prozessinhaber könnte zwischen den Prüfungen abgemeldet worden sein, die vorherige Sperre könnte aufgehoben worden sein oder der Fehler könnte einen anderen Sperrpfad betreffen. Versuchen Sie es erneut, nachdem Sie sichergestellt haben, dass keine Paketaufgabe mehr ausgeführt wird. Reparieren Sie dpkg nur, wenn ein Vorgang unterbrochen wurde oder Paketfehler auf eine unvollständige Konfiguration hinweisen.
„Jeder Sperrfehler erfordert dpkg --configure -a…“ Dieser Befehl behebt ausstehende Konfigurationsarbeiten; er löst keine Sperre auf, die noch von einem aktiven Prozess gehalten wird. Warten Sie, bis die Sperre aufgehoben ist, oder lösen Sie sie sicher auf, bevor Sie den Reparaturbefehl verwenden.
Die Sperre wird nach einer festgelegten Anzahl von Minuten automatisch aufgehoben. Automatische Aktualisierungspläne und die Dauer von Aufgaben hängen von der Version, den Einstellungen, dem Netzwerk und dem jeweiligen Rechner ab. Überprüfen Sie den tatsächlichen Prozess und Fortschritt, anstatt sich auf einen Timer zu verlassen.
Woran man erkennt, ob die Reparatur funktioniert hat
Führen Sie den ursprünglichen Befehl erneut aus, nachdem der Sperreninhaber das System verlassen hat. Bei erfolgreicher Ausführung sollte die Sperrmeldung ignoriert und die angeforderte Paketoperation abgeschlossen werden. Wenn die Operation dpkg --configure -aabgeschlossen ist und apt-get checkkeine Abhängigkeitsprobleme gemeldet werden, befinden sich die Paketkonfiguration und die Abhängigkeitsprüfungen in einem besseren Zustand; dies garantiert jedoch nicht, dass alle unabhängigen Repository- oder Netzwerkprobleme behoben sind.
Wenn der Sperrfehler sofort wieder auftritt, notieren Sie den genauen Sperrpfad, die Ausgabe sudo fuser -vfür diesen Pfad, den zugehörigen Prozessbefehl und die Prozess-ID (PID) sowie ob der Prozess noch ausgeführt wird. Diese Details helfen, ein normales, konkurrierendes Update von einem Prozess zu unterscheiden, der weiterer Fehlerbehebung bedarf. Entfernen Sie keine Dateien /var/lib/dpkgund löschen Sie keine Sperrdateien, um den Prozess zu identifizieren.