Startseite
» LINUX
»
So konfigurieren Sie VPN-Verbindungen auf dem Pardus Linux Desktop
So konfigurieren Sie VPN-Verbindungen auf dem Pardus Linux Desktop
Sie verfügen über die VPN-Serveradresse, die Zugangsdaten oder eine Konfigurationsdatei, aber Pardus zeigt entweder keinen passenden VPN-Typ an, verweigert den Import der Datei oder meldet „Verbunden“, obwohl das private Netzwerk weiterhin nicht erreichbar ist. Diese Symptome lassen sich in der Regel auf drei verschiedene Ebenen zurückführen: Das erforderliche NetworkManager-VPN-Plugin fehlt, das Verbindungsprofil ist unvollständig oder der Tunnel ist zwar aufgebaut, aber seine Routen und DNS-Einstellungen stimmen nicht mit den Erwartungen des Remote-Netzwerks überein.
Diese Anleitung beginnt mit dem einfachsten Weg zur Fehlerbehebung und führt dann zu tiefergehenden Lösungsansätzen. Sie gilt für Pardus 25 Desktop, dessen offizielles ISO-Archiv Pardus 25.2 GNOME- und XFCE-Images vom 16. Juli 2026 enthält. Die ursprünglichen Versionshinweise zu Pardus 25 nennen GNOME 48.4 und Xfce 4.20.2 als unterstützte Desktop-Umgebungen. NetworkManager bildet die Netzwerkschicht dieser Desktop-Tools, sodass die gleichen Verbindungsprofile auch über die Kommandozeile eingesehen und gesteuert werden können.
Bevor Sie irgendetwas ändern, identifizieren Sie das VPN, das Sie tatsächlich haben.
Wählen Sie nicht einfach ein Protokoll, das „ähnlich aussieht“. Fragen Sie Ihren VPN-Administrator oder -Anbieter nach dem genauen Protokoll und der Authentifizierungsmethode. Notieren Sie sich mindestens den Servernamen, das Protokoll, den Benutzernamen (falls verwendet) sowie alle Konfigurations- und Zertifikatsdateien. Unternehmensnetzwerke benötigen möglicherweise zusätzlich ein CA-Zertifikat, ein Client-Zertifikat mit privatem Schlüssel, ein Einmalpasswort, eine spezifische DNS-Domäne oder Routen für interne Subnetze.
OpenVPN: wird häufig als .ovpnProfil bereitgestellt, manchmal mit separaten CA-/Client-Zertifikatsdateien.
WireGuard verwendet einen privaten Schlüssel, einen öffentlichen Schlüssel des Gegenübers, einen Endpunkt und die Liste der zulässigen IP-Adressen. NetworkManager unterstützt WireGuard nativ und nicht über ein separates VPN-Plugin.
OpenConnect: wird häufig mit Cisco AnyConnect-kompatiblen Gateways und einigen anderen Enterprise-SSL-VPNs verwendet.
IKEv2/IPsec: wird üblicherweise mit dem strongSwan NetworkManager-Plugin verarbeitet.
L2TP/IPsec: Benötigt ein eigenes NetworkManager-Plugin auf Desktop-Systemen der Debian-Familie.
Die aktuelle VPN-Dokumentation von NetworkManager kennzeichnet PPTP ausdrücklich als kryptografisch unsicher und rät von dessen Verwendung ab. Sollten Sie von einer älteren Organisation weiterhin PPTP-Anweisungen erhalten, ist es ratsam, nach einer unterstützten Alternative zu fragen, anstatt PPTP als Standardlösung zu verwenden.
Schritt 1: Pardus-Netzwerkeinstellungen öffnen
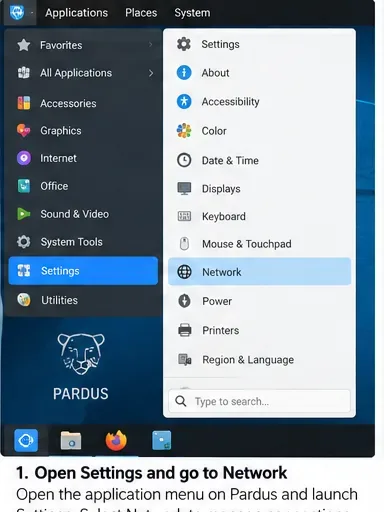
Unter Pardus GNOME öffnen Sie die Einstellungen und wählen „Netzwerk“ . Die GNOME-Hilfe beschreibt das Hinzufügen eines VPNs über den VPN-Bereich mit der Plus-Schaltfläche. Unter Pardus XFCE ist die Vorgehensweise anders; der NetworkManager-Verbindungseditor kann über das Netzwerk-Applet geöffnet oder, nm-connection-editorfalls installiert, direkt ausgeführt werden.
Öffnen Sie die Einstellungen und dann das Netzwerk. Pardus GNOME und XFCE bieten unterschiedliche Shells, aber beide verwalten letztendlich NetworkManager-Verbindungsprofile.
Wenn der VPN-Bereich zwar vorhanden ist, aber das benötigte Protokoll nicht anbietet, sollten Sie die Verbindung nicht ständig neu herstellen. Das bedeutet in der Regel, dass die entsprechende NetworkManager-Integration nicht installiert ist.
Schritt 2: Prüfen Sie, ob NetworkManager ausgeführt wird.
Bevor Sie irgendetwas installieren, überprüfen Sie, ob Pardus NetworkManager ordnungsgemäß verwendet:
nmcli -t -f RUNNING general
nmcli -t -f STATE general
systemctl is-active NetworkManager
Ein fehlerfreier Desktop sollte NetworkManager als aktiv melden. Falls der Dienst nicht aktiv ist, beheben Sie dieses Problem zuerst; ein VPN-Plugin kann nicht funktionieren, wenn der zugehörige Netzwerkdienst beendet ist.
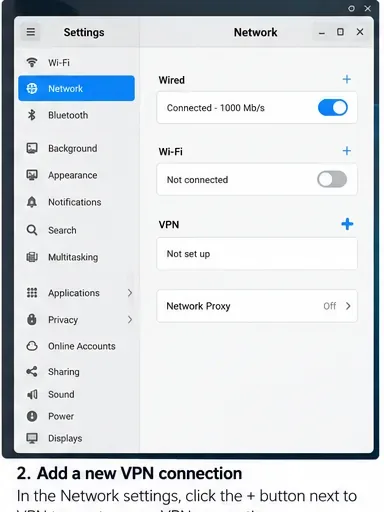
Im VPN-Bereich wird ein neues Profil in der GNOME-Netzwerkverwaltung hinzugefügt. Falls Ihr Protokoll im nächsten Dialogfeld fehlt, überprüfen Sie das entsprechende NetworkManager-Paket.
Schritt 3: Installieren Sie das Plugin nur, wenn Ihr Protokoll dies erfordert.
Pardus basiert auf Debian, und das aktuelle Debian 13-Paketset bietet dieselben NetworkManager-Plugin-Familien, die hier verwendet werden. Installieren Sie nur die Plugins, die zu Ihrem VPN passen:
sudo apt update
sudo apt install network-manager-openvpn-gnome
# or
sudo apt install network-manager-openconnect-gnome
# or
sudo apt install network-manager-l2tp-gnome
# or, for IKEv2/IPsec
sudo apt install network-manager-strongswan
Die offiziellen Debian-Paketseiten beschreiben es network-manager-openvpn-gnomeals GNOME-GUI-Komponente für das OpenVPN-Plugin von NetworkManager, network-manager-openconnect-gnomeals OpenConnect-Integration und network-manager-strongswanals NetworkManager-Plugin für IKEv2 IPsec. Normalerweise benötigen Sie kein separates NetworkManager-VPN-Plugin für WireGuard, da NetworkManager dies seit Version 1.16 nativ unterstützt.
Nach der Installation eines Plugins schließen Sie den Verbindungseditor und öffnen ihn erneut. Ein vollständiger Neustart ist in der Regel nicht erforderlich. Falls die Benutzeroberfläche weiterhin nicht aktualisiert wird, unterbricht ein Neustart des NetworkManagers die aktive Netzwerkverbindung. Führen Sie diesen Schritt daher nur durch, wenn Sie eine kurze Unterbrechung tolerieren können.
sudo systemctl restart NetworkManager
Schritt 4: Importieren Sie nach Möglichkeit ein bereitgestelltes Profil, anstatt es erneut einzugeben.
Wenn Ihnen Ihr Administrator ein OpenVPN-Profil bereitgestellt hat, ist dessen Import in der Regel sicherer als das manuelle Kopieren aller Optionen. Wählen Sie in GNOME die Option zum Importieren einer gespeicherten VPN-Konfigurationsdatei, sofern verfügbar. Die genaue Liste der VPN-Optionen hängt von den installierten Plugins ab; erwarten Sie daher nicht, dass auf jedem Pardus-System dasselbe Menü angezeigt wird.
Wählen Sie das Protokoll, das exakt zum Server passt. Die im Dialogfeld „VPN hinzufügen“ angezeigten Einträge hängen von den installierten Plugins ab; ältere Optionen sollten nicht einfach ausgewählt werden, nur weil sie in der Liste erscheinen.
NetworkManager dokumentiert außerdem einen OpenVPN-Importpfad über nmcli:
nmcli connection import type openvpn file ~/Downloads/company.ovpn
Wenn der Befehl meldet, dass der VPN-Typ nicht unterstützt wird, überprüfen Sie zunächst, ob das OpenVPN NetworkManager-Plugin installiert ist. Falls die Datei herstellerspezifische Anweisungen enthält, die der NetworkManager-Importer nicht versteht, vergleichen Sie das Profil mit den vom VPN-Administrator unterstützten Linux-Anweisungen, anstatt unbekannte Zeilen willkürlich zu löschen.
Schritt 5: Geben Sie die Authentifizierungs- und Zertifikatsdetails sorgfältig ein.
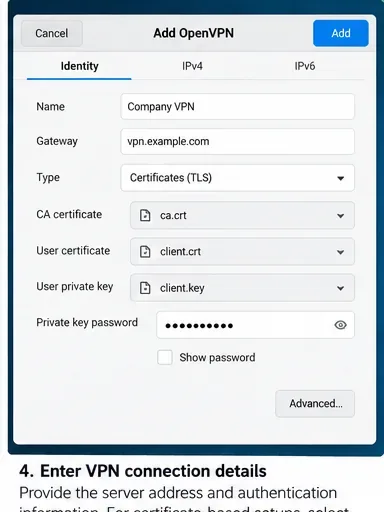
Bei einem manuell erstellten OpenVPN- oder IPsec-Profil müssen Gateway, Authentifizierungstyp, CA-Zertifikat, Benutzerzertifikat, privater Schlüssel und Anmeldeinformationen mit der Serverkonfiguration übereinstimmen. Ein häufiger Fehler ist die Vermischung eines Benutzername/Passwort-Profils mit zertifikatsbasierten Anweisungen oder die Auswahl der falschen CA-Datei.
Füllen Sie nur die für Ihre VPN-Konfiguration erforderlichen Authentifizierungsfelder aus. Zertifikatsbasierte Bereitstellungen benötigen möglicherweise ein CA-Zertifikat sowie ein Clientzertifikat und einen privaten Schlüssel; passwortbasierte Bereitstellungen verwenden einen anderen Authentifizierungsmodus.
Seien Sie vorsichtig bei Optionen, die ein Passwort für alle Benutzer speichern. Ob ein Geheimnis gespeichert, jedes Mal abgefragt oder systemweit geteilt werden soll, ist eine Entscheidung der Unternehmensrichtlinien. NetworkManager kann Verbindungsgeheimnisse in seinem Profilsystem speichern, und die Dokumentation weist darauf hin, dass Verbindungsdateien Passwörter oder private Schlüssel enthalten können. Bei gemeinsam genutzten Geräten sollten Sie den eingeschränktesten Zugriff wählen, der Ihre betrieblichen Anforderungen erfüllt.
Schritt 6: Änderungen autorisieren und Verbindung herstellen
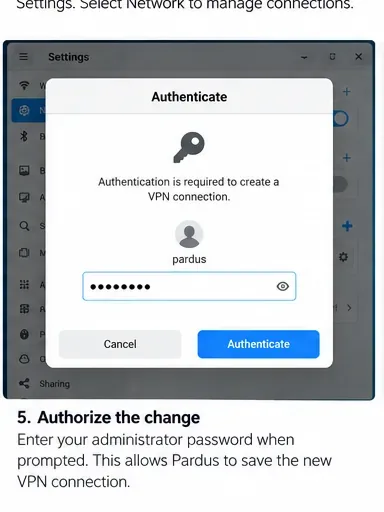
Das Erstellen oder Ändern eines Systemnetzwerkprofils kann eine Desktop-Autorisierungsaufforderung auslösen. Geben Sie Ihr lokales Administratorkennwort nur dann ein, wenn Sie die Änderung selbst initiiert haben und die Aktion nachvollziehen können.
Pardus kann vor dem Speichern einer Systemverbindung eine lokale Autorisierung anfordern. Diese ist unabhängig vom VPN-Kontopasswort, das zur Authentifizierung am Remote-Server verwendet wird.
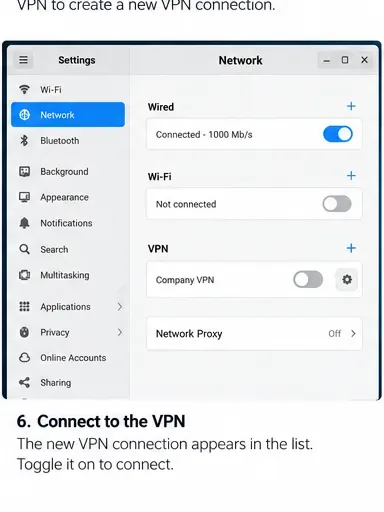
Sobald das Profil gespeichert ist, aktivieren Sie es im Netzwerk-Panel oder im Netzwerkmenü Ihres Desktops. Wenn Ihr VPN MFA oder ein nicht gespeichertes Passwort verwendet, erhalten Sie möglicherweise beim Verbindungsaufbau eine weitere Aufforderung.
Aktivieren Sie das gespeicherte VPN-Profil über die Netzwerksteuerung. Ein in der Liste angezeigtes Profil bestätigt lediglich, dass es gespeichert wurde; es beweist nicht, dass das Remote-VPN die Verbindung akzeptiert hat.
Schritt 7: Überprüfen Sie den Tunnel, anstatt sich nur auf den Schalter zu verlassen.
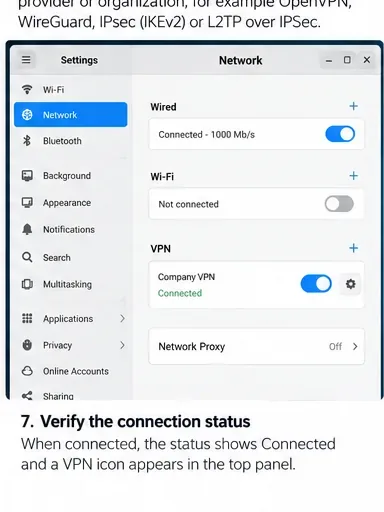
Wenn die grafische Benutzeroberfläche „ Verbunden“ meldet , überprüfen Sie den Status mit NetworkManager:
nmcli connection show --active
nmcli device status
ip route
ip -6 route
Der Status „Verbunden“ ist das erste Erfolgssignal. Führen Sie anschließend Routen-, DNS- und Erreichbarkeitsprüfungen durch, bevor Sie die VPN-Konfiguration als abgeschlossen betrachten.
Bei einem vollständigen VPN-Tunnel kann man erwarten, dass der Internetverkehr über die Standardroute oder die Richtlinien-Routing-Regeln durch den Tunnel geleitet wird. Bei einem Split-Tunnel-VPN für Unternehmen bleibt die normale Internetroute möglicherweise unverändert, während nur bestimmte private Präfixe über das VPN laufen. Das bedeutet, dass „Meine öffentliche IP-Adresse hat sich nicht geändert“ nicht automatisch ein Fehler ist.
Schritt 8: Testen Sie die Ressource, die das VPN erreichen soll.
Als Validierungsziel eignet sich am besten eine interne Ressource, die ausschließlich über das VPN erreichbar sein sollte: beispielsweise ein interner DNS-Name, ein Webportal, ein Git-Server oder eine private IP-Adresse, die Ihnen Ihr Administrator zugewiesen hat. Verwenden Sie nicht einfach eine beliebige private Adresse und gehen Sie nicht davon aus, dass diese auf Pings antwortet; viele Netzwerke blockieren ICMP.
nmcli connection show --active
ip route get 10.20.30.40
getent hosts intranet.example.internal
curl -I https://intranet.example.internal/
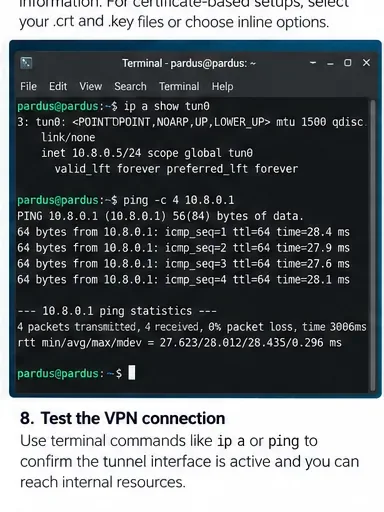
Überprüfen Sie mithilfe von Terminal-Checks, ob eine Tunnelschnittstelle oder VPN-Verbindung aktiv ist und das gewünschte private Ziel erreichbar ist. Der tatsächliche Schnittstellenname und die interne Adresse hängen von Ihrem VPN ab.
Bei OpenVPN wird die Tunnelschnittstelle oft als „unsere“ bezeichnet tun0, dieser Name ist jedoch nicht garantiert. WireGuard verwendet üblicherweise einen eigenen Schnittstellennamen. Verwenden Sie die Befehle `unsere` und `unsere`, nmcli connection show --activeum ip linkherauszufinden, welche Schnittstelle Ihr System tatsächlich erstellt hat.
Wenn die VPN-Verbindung hergestellt ist, interne Websites aber weiterhin nicht funktionieren
Überprüfen Sie zuerst die Routenführung.
Führen Sie den Befehl aus ip route. ip route get INTERNAL_IPFalls die Suche Ihr normales WLAN-/Ethernet-Gateway anstelle des VPN-Pfads auswählt, fehlt dem Profil möglicherweise die erforderliche Route für das private Subnetz. Fragen Sie den VPN-Administrator, welche Präfixe durch den Tunnel geleitet werden sollen, bevor Sie selbst Routen hinzufügen.
Überprüfen Sie anschließend den DNS-Server.
Wenn private IP-Adressen funktionieren, interne Hostnamen jedoch nicht, liegt das Problem wahrscheinlich eher an der Namensauflösung als am Tunnel selbst. Auf Systemen mit [Name der Software/ des Tools einfügen] systemd-resolvedkönnen resolvectl statusSie die DNS-Server und die Domänen pro Verbindung anzeigen lassen. Bei anderen Konfigurationen überprüfen Sie die vom NetworkManager bereitgestellten DNS-Informationen.
nmcli device show | grep -E 'IP4.DNS|IP6.DNS|IP4.DOMAIN|IP6.DOMAIN'
Split-DNS ist besonders in Unternehmensumgebungen wichtig: Nur die Namen einer internen Domäne müssen möglicherweise über den firmeneigenen DNS-Server aufgelöst werden. Ersetzt man alle DNS-Einstellungen durch einen öffentlichen Resolver, kann ein funktionierender DNS-Tunnel fehlerhaft erscheinen, da private Namen nicht mehr aufgelöst werden können.
Protokolle verwenden, wenn Authentifizierung oder Aushandlung fehlschlägt.
Falls die Verbindung den Status „Verbunden“ nie erreicht, beobachten Sie die NetworkManager-Protokolle während der erneuten Versuche:
Achten Sie auf Zertifikatsvalidierungsfehler, Meldungen über nicht erreichbare Gateways, Authentifizierungsfehler oder Plugin-Startfehler. Vermeiden Sie es, vollständige Protokolle ungeprüft öffentlich zu veröffentlichen, da diese Servernamen, Benutzernamen, Zertifikatspfade und Netzwerkdetails enthalten können.
WireGuard auf Pardus: Verwendung der nativen NetworkManager-Unterstützung
WireGuard unterscheidet sich von den oben genannten pluginbasierten VPN-Typen. Die offizielle VPN-Dokumentation von NetworkManager gibt an, dass WireGuard nativ unterstützt wird, und die NetworkManager-Einstellungsreferenz stellt WireGuard-spezifische Eigenschaften wie private Schlüssel, Peers, Endpunkte, zulässige IPs und persistentes Keepalive bereit.
Wenn Sie eine WireGuard-Konfiguration verwenden, importieren oder erstellen Sie am besten ein NetworkManager WireGuard-Profil mit den exakten Werten, die Ihnen Ihr Administrator mitgeteilt hat. Beachten Sie insbesondere die Zielpräfixe AllowedIPs: Diese bestimmen, welche Zielpräfixe an den Peer gesendet werden. Eine Konfiguration mit den Präfixen `<Zielpräfix>` 0.0.0.0/0und ::/0`<Zielpräfix>` ist üblicherweise für einen vollständigen Tunnel vorgesehen; engere Präfixe deuten auf Split-Tunneling hin.
Wann sollte man die Fehlersuche bei NetworkManager beenden und den Ansatz ändern?
NetworkManager eignet sich gut, wenn die VPN-Technologie eine stabile NetworkManager-Integration bietet und der Desktop ein dauerhaftes Profil benötigt, das Benutzer einfach umschalten können. Ein anderer Ansatz ist ratsam, wenn der Anbieter Funktionen benötigt, die sein NetworkManager-Plugin nicht bereitstellt, wenn der Unternehmensclient Gerätestatusprüfungen oder proprietäre Authentifizierung durchführt oder wenn Ihr Administrator explizit nur den Linux-Client des Anbieters unterstützt.
NetworkManager selbst warnt davor, dass einige VPN-Plugins von Drittanbietern nicht mehr unterstützt werden. Auf der aktuellen Supportseite wird das alte Fortinet SSLVPN-Plugin als veraltet gekennzeichnet und OpenConnect als älteres, kompatibles Fortinet-Protokoll empfohlen. PPTP hingegen wird nicht mehr unterstützt und gilt als kryptografisch unsicher. Ein im Paket-Repository verfügbares Plugin ist daher nicht gleichbedeutend mit einem Protokoll, das Sie aktuell einsetzen sollten.
Abschließende Selbstprüfung
Bevor Sie die Pardus-VPN-Konfiguration als abgeschlossen betrachten, trennen Sie die Verbindung und stellen Sie sie einmal wieder her, um das Ergebnis erneut zu überprüfen. Eine korrekte Konfiguration sollte diese Prüfungen bestehen:
Das erwartete VPN-Profil wird ohne Plugin- oder Authentifizierungsfehler aktiviert.
nmcli connection show --activeZeigt das VPN- oder WireGuard-Profil an, solange die Verbindung besteht.
Die Route zu einem genehmigten internen Ziel führt durch den vorgesehenen Tunnelweg.
Interne DNS-Namen werden dann aufgelöst, wenn die Organisation dies erwartet.
Sie können mindestens einen internen Dienst erreichen, der Teil des Zwecks des VPNs ist.
Durch das Trennen der VPN-Verbindung wird die private Route bzw. der private Zugriff wie erwartet entfernt.
Wenn die Verbindung die Authentifizierung besteht, aber Routing- oder DNS-Prüfungen fehlschlagen, sollten Sie Passwörter und Zertifikate nicht ständig ändern. Konzentrieren Sie sich stattdessen auf Routen, DNS-Domänen, serverseitige Richtlinien und die erforderliche Split-Tunnel-Konfiguration. Falls das Protokoll selbst ein nicht mehr gewartetes oder veraltetes Plugin benötigt, ist die Migration zu einer aktuell unterstützten VPN-Technologie die nachhaltigere Lösung, anstatt die alte Lösung zum Laufen zu bringen.