Startseite
» LINUX
»
Wie man Google Chrome auf Gooroom OS installiert, ohne gegen Sicherheitsrichtlinien zu verstoßen
Wie man Google Chrome auf Gooroom OS installiert, ohne gegen Sicherheitsrichtlinien zu verstoßen
Die Installation von Google Chrome auf Gooroom OS ähnelt technisch der Installation auf Debian, doch zunächst muss eine zusätzliche Frage geklärt werden: Handelt es sich bei dem Computer um eine gewöhnliche Gooroom-Installation oder um einen zentral verwalteten und sicherheitsgehärteten Endpunkt? Diese Unterscheidung ist wichtiger als der Chrome-Befehl selbst.
Stand Oktober 2026 führt das Gooroom-Projekt Gooroom 4.5 als aktuelle Version der 4.x-Reihe. Die Versionshinweise nennen ein amd64-ISO, Linux-Kernel 6.1, APT 2.6.1 und Pakete basierend auf Debian 12. Das Projekt dokumentiert außerdem den Schutz der ausführbaren Dateien und die zentrale Verwaltung als optionale Sicherheitsfunktionen. Wichtig ist, dass das öffentliche ISO standardmäßig keine Gooroom-Sicherheitsfunktionen enthält, diese aber von Organisationen hinzugefügt werden können. Weitere Informationen finden Sie auf der offiziellen Gooroom-Downloadseite , in den Versionshinweisen zu Gooroom 4.5 und in der Gooroom-Sicherheitsübersicht .
Dieser Leitfaden verwendet daher einen richtlinienkonformen Ansatz: Zuerst wird die Maschine überprüft, nur das von Google signierte Debian-Paket wird installiert, wenn eine lokale Installation zulässig ist, die Gooroom-Schutzmechanismen bleiben aktiviert, und der Vorgang wird abgebrochen, wenn die Managementrichtlinie das Paket blockiert.
Eine Illustration des Gooroom OS-Desktops. Das genaue Desktop-Design kann je nach Version oder Organisation variieren.
Was Sie vor der Installation von Chrome wissen sollten
APT ist der Paketmanager, der von Debian-basierten Systemen zur Installation von Software und zur Auflösung von Abhängigkeiten verwendet wird. Ein .deb-Paket ist das von Debian und kompatiblen Distributionen verwendete Softwarepaketformat. Gooroom 4.5 enthält APT, und Google unterstützt Chrome offiziell auf 64-Bit-Debian 10 oder neueren Versionen. Daher passt das Paketformat technisch gut zur aktuellen Gooroom-4.x-Basis.
Das bedeutet nicht automatisch, dass Sie zur Installation berechtigt sind. Gooroom wurde für sichere Arbeitsumgebungen entwickelt. Die offizielle Dokumentation beschreibt einen Ausführungsschutz, der Signaturen überprüft und die Ausführung nicht autorisierter Programme verhindern kann. Zudem bietet es eine zentrale Endpunktverwaltung. Auf einem unternehmenseigenen Rechner sind diese Kontrollmechanismen Teil des Sicherheitskonzepts und kein Fehler, der umgangen werden muss.
Maßnahme: Bevor Sie auf einem Gerät Ihrer Arbeit, Schule, Behörde, des Verteidigungsministeriums oder einem anderen verwalteten Gerät etwas herunterladen, vergewissern Sie sich, dass Browser von Drittanbietern und externe Paketquellen zulässig sind. Falls Ihre Organisation Software aus einem internen Repository oder von einer Administratorbereitstellung benötigt, verwenden Sie stattdessen diesen Weg.
Schritt 1: Bestätigen Sie Ihre Gooroom-Version und CPU-Architektur.
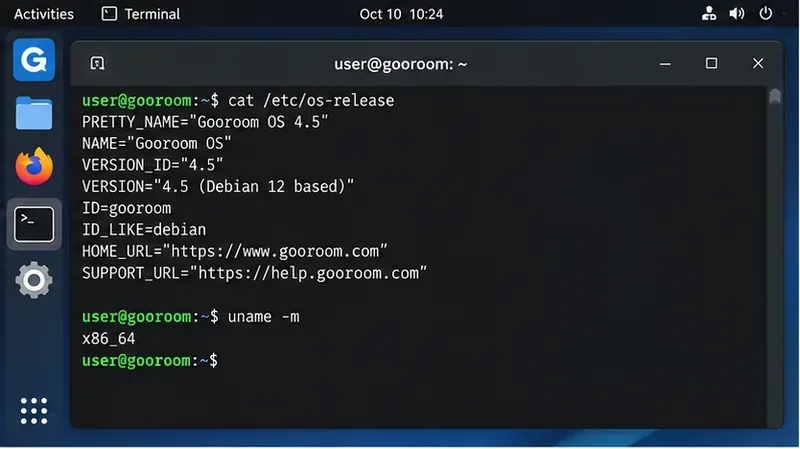
Öffnen Sie das Terminal und überprüfen Sie das Betriebssystem und die Architektur. Diese Befehle lesen lediglich Systeminformationen aus:
cat /etc/os-release
uname -m
Im offiziellen Googleroom 4.5 Common Image sollten Sie sich im Pfad amd64/x86-64 befinden. Falls uname -mProbleme auftreten x86_64, wählen Sie Googles 64-Bit-Debian/Ubuntu-.deb-Paket. Gehen Sie nicht davon aus, dass ein Image oder Paket für eine andere CPU-Architektur funktioniert.
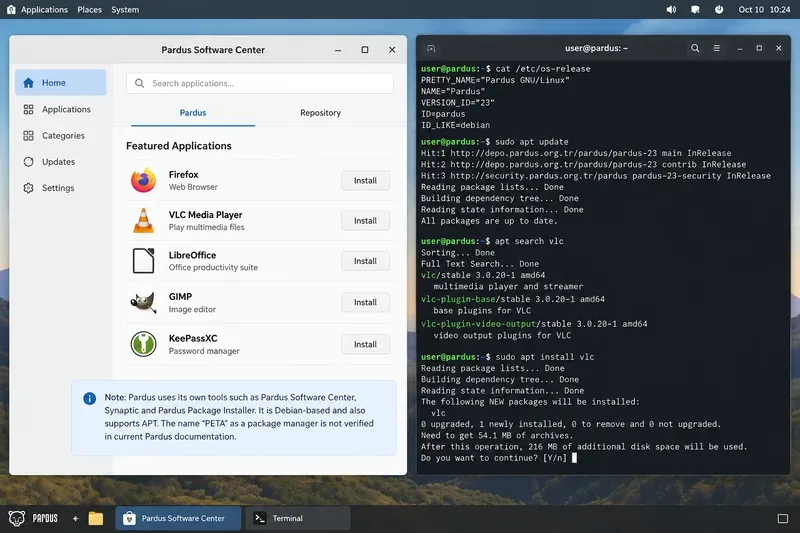
Verwenden Sie das Terminal, um die installierte Gooroom-Version und die CPU-Architektur zu bestätigen, bevor Sie ein Chrome-Paket auswählen.
Ein häufiges Missverständnis ist, dass „Debian-basiert“ bedeutet, dass jedes Debian-Paket automatisch sicher oder richtlinienkonform ist. Kompatibilität und Autorisierung sind jedoch zwei verschiedene Dinge. Ein Paket kann sich zwar erfolgreich installieren lassen, verstößt aber dennoch gegen die Softwarerichtlinien einer Organisation.
Schritt 2: Prüfen Sie, ob der Endpunkt verwaltet zu sein scheint.
Es gibt keinen einzelnen, universellen Endbenutzerbefehl, der beweist, ob ein Gooroom-Gerät verwaltet wird oder nicht. Unternehmen können Gooroom anpassen, und die Details der GPMS-Bereitstellung können variieren. Sie können jedoch Hinweise sammeln, ohne etwas zu ändern:
Diese Befehle listen installierte Pakete und Dienste auf, die den Namen Gooroom enthalten. Ihre Ausgabe dient lediglich der Information; das Vorhandensein oder Fehlen eines bestimmten Pakets ist kein eindeutiger Beweis für den Verwaltungsstatus.
Maßnahme: Wenn das Gerät in einer Organisation registriert ist oder Sie sich nicht sicher sind, ob die Software auf der Zulassungsliste steht, fragen Sie den Administrator, ob Google Chrome zugelassen ist. Deaktivieren Sie nicht den Ausführungsschutz, Secure Boot, Richtlinienagenten oder Google-Dienste, nur um die Installation zu ermöglichen.
Schritt 3: Laden Sie Chrome nur von Google herunter.
Vermeiden Sie neu verpackte Chrome-Downloads von Softwareportalen, unbekannten Spiegelservern oder Skripten, die unbekannte Signaturschlüssel hinzufügen. Auf einem sicherheitsorientierten System ist die Reduzierung der Anzahl vertrauenswürdiger Quellen besonders wichtig.
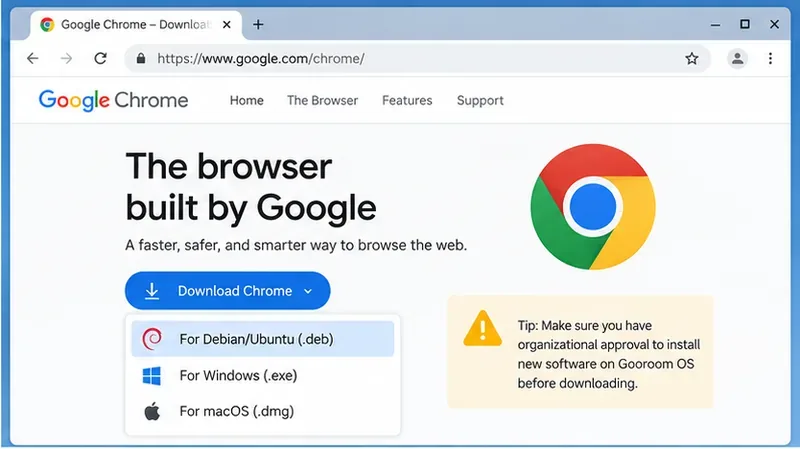
Wählen Sie die Debian/Ubuntu .deb-Version von der offiziellen Chrome-Downloadseite von Google.Google bietet ein Debian/Ubuntu-Paket für unterstützte 64-Bit-Linux-Systeme an.
Schritt 4: Installieren Sie die heruntergeladene .deb-Datei mit APT.
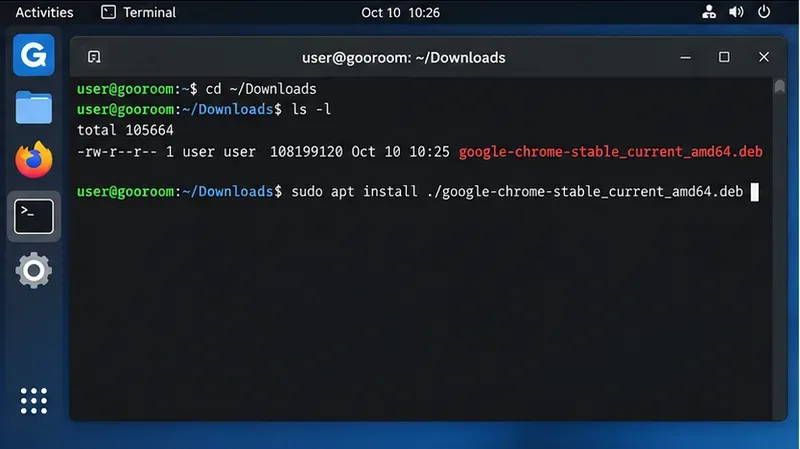
Bei einer Standardinstallation von Gooroom 4.5 amd64 hat die heruntergeladene Datei normalerweise einen ähnlichen Namen wie google-chrome-stable_current_amd64.deb. Prüfen Sie, ob die Datei vorhanden ist:
cd ~/Downloads
ls -lh google-chrome*.deb
Vergewissern Sie sich vor der Installation, dass sich das heruntergeladene Chrome-Paket in Ihrem Download-Ordner befindet.
Installieren Sie anschließend genau die Datei, die Sie heruntergeladen haben:
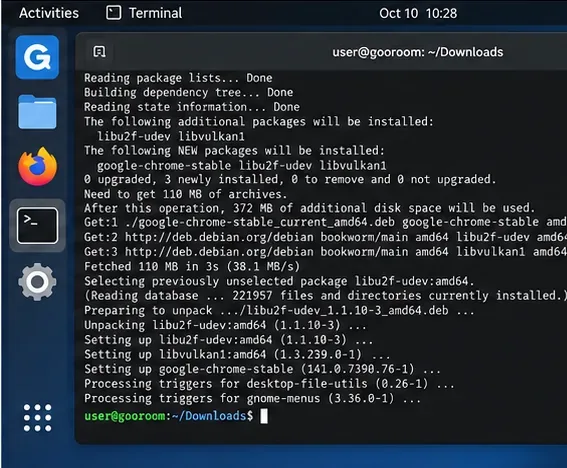
Die Verwendung apt install ./package.debvon APT ermöglicht es Ihnen, Abhängigkeiten aus den konfigurierten Repositories aufzulösen. Sie benötigen ein Administratorpasswort. Lesen Sie die Transaktionszusammenfassung, bevor Sie sie bestätigen. Wenn APT meldet, dass der Vorgang durch Richtlinien, Ausführungsschutz oder unzureichende Berechtigungen blockiert ist, brechen Sie den Vorgang ab. Dies ist eine Richtlinienentscheidung, die mit dem Administrator geklärt werden muss, und kein Grund, Sicherheitskontrollen zu deaktivieren.
APT installiert Chrome und löst die erforderlichen Abhängigkeiten aus den konfigurierten System-Repositories auf.
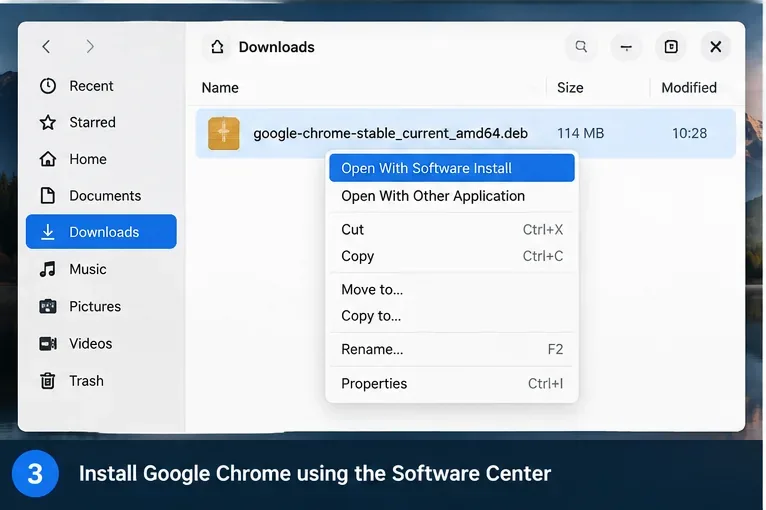
GUI-Alternative, wenn Ihr Build einen Paketinstaller bereitstellt.
Manche Gooroom-Desktop-Versionen verknüpfen .deb-Dateien mit einem grafischen Software-Installer. In diesem Fall wird beim Öffnen des heruntergeladenen Pakets die Option „Installieren“ angezeigt und Sie werden nach Ihrem Administratorpasswort gefragt. Da Desktop-Anwendungen je nach Gooroom-Version und den individuellen Anpassungen Ihres Unternehmens variieren, ist die oben beschriebene Terminal-Methode die zuverlässigere Alternative.
Wenn Ihre Gooroom-Version einen grafischen Paketinstallationsassistenten bereitstellt, können Sie die heruntergeladene .deb-Datei dort öffnen, anstatt das Terminal zu verwenden.
Schritt 5: Verstehen, was mit Updates passiert
Google dokumentiert, dass die Installation von Chrome unter Linux normalerweise das Google-Software-Repository hinzufügt, damit der Paketmanager Chrome aktuell halten kann. Google veröffentlicht außerdem die Linux-Signaturschlüssel, die zur Überprüfung seiner Pakete verwendet werden. Die offiziellen Details finden Sie auf der Seite „Google Linux Software Repositories“ .
Auf einem privaten, nicht verwalteten Computer ist dies praktisch, da Browser-Sicherheitspatches über normale Paketaktualisierungen bereitgestellt werden können. Auf einem streng verwalteten Gooroom-Endpunkt hingegen kann die Genehmigung eines externen Repositorys erforderlich sein. Einige Organisationen spiegeln genehmigte Pakete intern oder verteilen korrigierte Versionen über die Endpunktverwaltung.
Maßnahme: Chrome-Updates sollten nicht unterdrückt werden, nur um eine Administratorregel zu umgehen. Falls externe Repositories verboten sind, bitten Sie den Administrator, Chrome über den genehmigten Softwarekanal bereitzustellen. Google dokumentiert zwar Methoden für Administratoren zur Steuerung von Linux-Updates, diese betreffen jedoch die Bereitstellung und stellen keine Umgehungsmöglichkeit für Endnutzer dar. Weitere Informationen finden Sie in der Dokumentation zur Linux-Updateverwaltung von Google .
Schritt 6: Starten Sie Chrome und überprüfen Sie sowohl den Browser- als auch den Richtlinienstatus.
Starten Sie Chrome über das Anwendungsmenü oder führen Sie folgenden Befehl aus:
google-chrome
Sie können die installierte Version mit folgendem Befehl überprüfen:
google-chrome --version
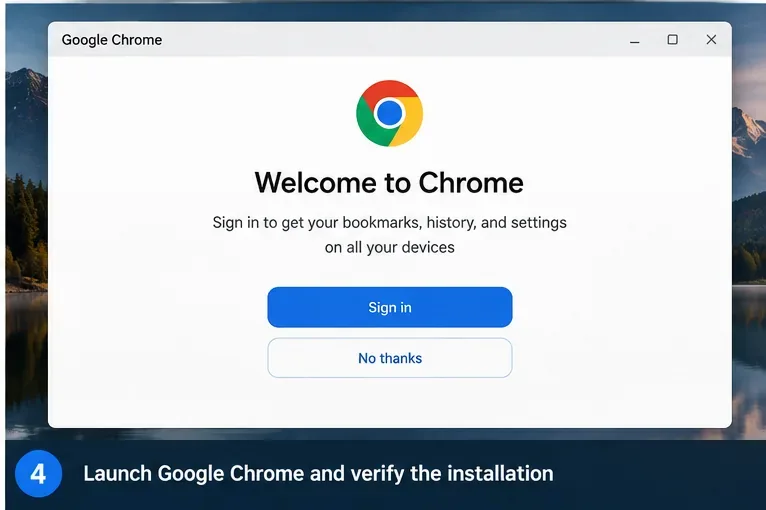
Starten Sie Chrome nach der Installation und vergewissern Sie sich, dass der Browser normal geöffnet wird.
Für unternehmensweite Chrome-Richtlinien geben Sie dies chrome://policyin die Adressleiste ein. Unter Linux können Administratoren Chrome-Richtlinien-JSON-Dateien auch an Orten wie dem entsprechenden Verzeichnis bereitstellen /etc/opt/chrome/policies/managed. Google dokumentiert dieses Modell in seinem Leitfaden zur Chrome-Richtlinienverwaltung .
Verwechseln Sie nicht die Chrome-Richtlinien mit den Gooroom-OS-Richtlinien. chrome://policyEs werden Browserrichtlinien gemeldet, die Chrome bekannt sind; dies beweist nicht, dass der Gooroom-Ausführungsschutz, die GPMS-Regeln, die Netzwerkkontrollen oder andere Endpunktbeschränkungen nicht vorhanden sind.
Was tun, wenn die Installation fehlschlägt?
„Zugriff verweigert“ oder kein sudo-Zugriff
Ihr Konto ist nicht berechtigt, Systempakete zu installieren. Auf einem von Ihrer Organisation verwalteten Endpunkt ist dies das erwartete Verhalten. Bitten Sie den Administrator, Chrome bereitzustellen, anstatt zu versuchen, erhöhte Berechtigungen zu erlangen oder zu umgehen.
Das Paket wird installiert, aber Chrome lässt sich nicht ausführen.
Bei einer gehärteten Gooroom-Installation kann der Ausführungsschutz nicht autorisierte oder nicht genehmigte Programme blockieren. Die offizielle Gooroom-Dokumentation beschreibt explizit das Blockieren von Programmen, die ohne Autorisierung installiert wurden. Deaktivieren Sie diesen Schutz nicht. Erfassen Sie die Fehlermeldung und senden Sie sie an den Administrator, damit das Paket gemäß den üblichen Genehmigungsverfahren Ihrer Organisation freigegeben werden kann.
APT meldet einen Fehler beim Signaturschlüssel oder im Repository.
Umgehen Sie die Signaturprüfung nicht, indem Sie ein nicht verifiziertes Repository als vertrauenswürdig einstufen. Bestätigen Sie zunächst, dass es sich um das offizielle Repository von Google handelt, und vergleichen Sie die Informationen zum Signaturschlüssel mit der Dokumentation des Google-Repositorys. Fehler in der Paketsignatur sind Sicherheitswarnungen und sollten nicht ignoriert werden.
Sie haben Chrome installiert, bevor Sie die Richtlinien überprüft haben.
Wenn der Computer verwaltet wird und Chrome nicht genehmigt wurde, benachrichtigen Sie den Administrator, anstatt die Änderung zu verheimlichen. Auf einem nicht verwalteten Computer kann Chrome entfernt werden sudo apt remove google-chrome-stable. Auf einem verwalteten Computer entscheidet die IT-Abteilung, ob die zugehörige Repository-Konfiguration ebenfalls entfernt oder durch ein internes Spiegel-Repository ersetzt werden muss.
Chrome oder Google Room Browser: Welchen sollten Sie verwenden?
Gooroom beinhaltet bereits einen auf Chromium basierenden Browser, der speziell für sein Sicherheitsmodell entwickelt wurde. Die offizielle Gooroom-Übersicht beschreibt separate Prozesse für vertrauenswürdige und nicht vertrauenswürdige Browser sowie differenzierte Sicherheitsrichtlinien. Chrome kann weiterhin für bestimmte Unternehmenswebanwendungen, Google-Konto-Workflows, Erweiterungen, Testmatrizen oder Supportanforderungen von Anbietern erforderlich sein, ist aber kein automatischer Ersatz für den Gooroom Browser.
Bei einer persönlichen Gooroom-Installation ist die Verwendung von Chrome hauptsächlich eine Frage der Kompatibilität. Bei einer verwalteten Arbeitsplatzbereitstellung ist die Browserwahl auch eine Frage der Sicherheitsarchitektur. Funktioniert eine Anwendung im Gooroom Browser, reduziert die Beibehaltung des vom Unternehmen unterstützten Browsers in der Regel den Wartungsaufwand und die Komplexität der Richtlinien. Ist Chrome erforderlich, ist die einfachste Lösung eine vom Administrator genehmigte Bereitstellung mit zentral konfigurierten Updates und Browserrichtlinien.
Checkliste für eine sichere Installation
Bitte prüfen Sie vor dem Herunterladen eines Pakets die Gooroom-Version und -Architektur.
Ermitteln Sie, ob der Endpunkt zentral verwaltet oder sicherheitsgehärtet ist.
Verwenden Sie ausschließlich das offizielle Debian/Ubuntu .deb-Paket von Google.
Installieren Sie die Installation mit dem normalen Paketmanager; deaktivieren Sie nicht die Gooroom-Sicherheitsfunktionen.
Prüfen Sie, ob das Hinzufügen des Google-Update-Repositorys durch die Unternehmensrichtlinien zulässig ist.
Überprüfen Sie, ob Chrome startet, aktualisierbar bleibt und alle erforderlichen Unternehmensrichtlinien empfängt.
Falls eine Richtlinie die Installation oder Ausführung blockiert, stoppen Sie und verwenden Sie den vom Administrator genehmigten Bereitstellungspfad.
Die sicherste Regel ist einfach: Behandeln Sie eine Gooroom-Richtlinienblockade als Anweisung, nicht als Hindernis. Auf einem nicht verwalteten Gooroom 4.5-System ist die Installation des offiziellen Google-Deb-Pakets (.deb) mit APT unkompliziert. Auf einem verwalteten Endpunkt ist die korrekte Installation diejenige, die Ihre Organisation genehmigen, aktualisieren, prüfen und unterstützen kann.