Inicio
» MS OFFICE
»
Cómo agregar cifrado de documentos en reposo a una configuración de Collabora CODE
Cómo agregar cifrado de documentos en reposo a una configuración de Collabora CODE
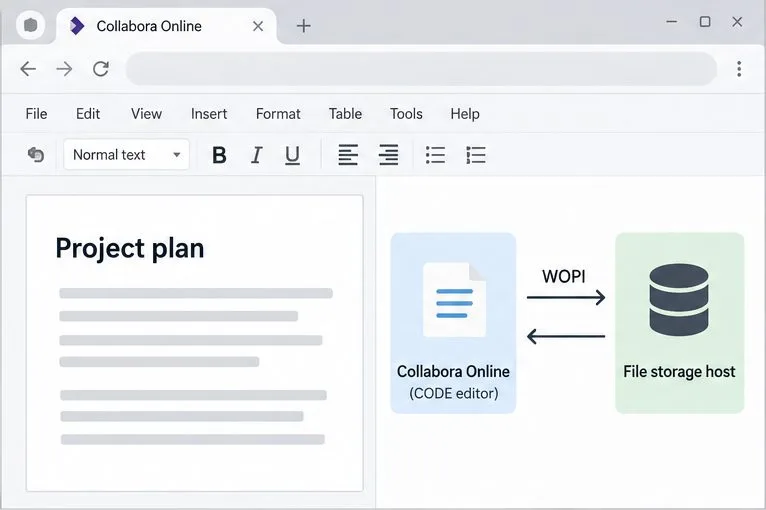
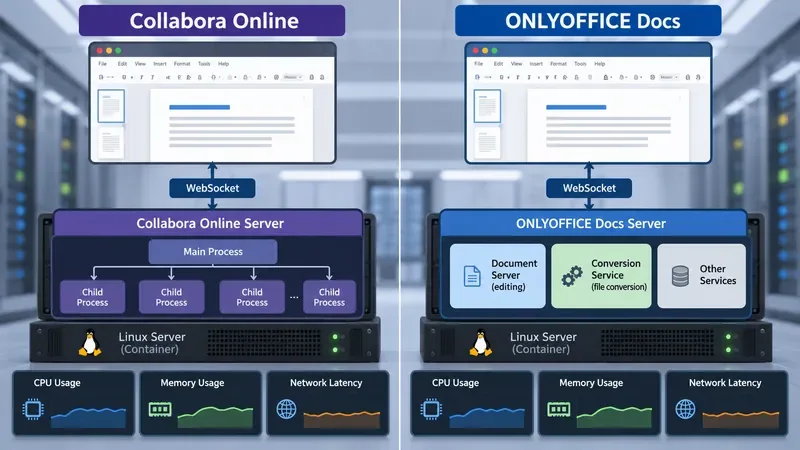
Collabora CODE no cuenta con una configuración para cifrar la copia almacenada de cada documento en reposo. CODE es el editor en línea en una integración WOPI; la plataforma de archivos o el servicio de almacenamiento conectado es responsable de guardar el documento. Para proteger los archivos después de guardarlos, configure el cifrado en esa capa de almacenamiento. Si su proveedor de WOPI es Nextcloud, su cifrado del lado del servidor es una opción; si le preocupa el robo de un disco del servidor, utilice el cifrado de dispositivos de bloques en el almacenamiento del proveedor.
Esa distinción es importante porque CODE debe procesar el contenido de los documentos mientras el usuario los edita. Collabora afirma que los documentos se eliminan de la memoria al finalizar las sesiones y no se almacenan de forma persistente en los servidores de Collabora Online, pero el cifrado en reposo no oculta un documento abierto al editor ni a una aplicación de almacenamiento autorizada. Las instrucciones a continuación utilizan Nextcloud como ejemplo concreto; ownCloud, Seafile y los hosts WOPI personalizados tienen sus propios controles de cifrado de almacenamiento.
¿Qué capa debería cifrar el archivo?
Meta
Dónde configurarlo
Lo que no resuelve
Proteja los archivos escritos en un proveedor de almacenamiento remoto.
El cifrado del servidor de Nextcloud o el cifrado del propio proveedor de almacenamiento, según su arquitectura.
Las claves del servidor de Nextcloud están disponibles para el servidor; no oculta un documento abierto al servidor.
Proteja los discos del servidor local si se retira el hardware.
Cifrado de disco o dispositivo de bloques del sistema operativo, como LUKS en Linux.
Una vez que el sistema esté desbloqueado y en funcionamiento, los procesos autorizados podrán leer los archivos.
Impida que el proveedor de almacenamiento o el administrador del servidor lean el contenido de los archivos.
Un flujo de trabajo de cifrado compatible del lado del cliente o de extremo a extremo
La edición en línea puede requerir que el contenido esté descifrado para acceder al código; verifique la compatibilidad con su plataforma de archivos antes de elegir este modelo.
Proteger el tráfico entre los usuarios, el host WOPI y CODE
HTTPS/TLS en las conexiones correspondientes
TLS protege los datos en tránsito, no la copia almacenada en el disco.
La guía de administración actual de Nextcloud describe el cifrado del lado del servidor como especialmente útil para el almacenamiento externo. Cifra el contenido de los archivos, no los nombres de archivo ni la estructura de directorios, y sus claves se almacenan en el servidor de Nextcloud. No sustituye al cifrado de extremo a extremo cuando el objetivo es impedir que un administrador de Nextcloud lea los archivos, ni tampoco al cifrado de disco cuando el objetivo es la protección contra el robo físico.
Antes de habilitar el cifrado del lado del servidor de Nextcloud
Identifique la ruta de almacenamiento real. Confirme si Nextcloud escribe los archivos en el disco local, en un montaje externo o en un servicio de almacenamiento de objetos. Elija el cifrado para la capa que contiene la copia persistente.
Primero, realiza una copia de seguridad. Crea una copia de seguridad probada de la base de datos, la configuración, los datos y las claves de cifrado de Nextcloud. Guarda el secreto de la instancia y las claves en una ubicación de copia de seguridad protegida. Sin las claves, los archivos cifrados podrían ser irrecuperables.
Planifique el funcionamiento de los archivos existentes. Al habilitar el cifrado del lado del servidor, se cifran automáticamente los archivos nuevos y modificados. El cifrado de toda la biblioteca existente es una operación de mantenimiento independiente.
Compruebe el acceso y la compatibilidad. Los modos de teclas, los métodos de autenticación, los recursos compartidos y el comportamiento del almacenamiento externo de Nextcloud difieren. Revise el manual de Nextcloud correspondiente a su versión y confirme que tiene acceso a la línea de comandos occ.
Elige el modelo de amenazas adecuado. El cifrado del servidor no impide que un servidor Nextcloud comprometido o un administrador con acceso a sus claves lea los archivos. No lo actives esperando esa protección.
¿Cómo habilito el cifrado cuando Nextcloud es el host WOPI?
1. Confirma que Nextcloud es el propietario del documento guardado.
Abra un documento de prueba a través de la interfaz de Archivos de Nextcloud y ejecútelo en Collabora. En la configuración típica de WOPI, Nextcloud es el servidor de archivos y CODE es el editor. CODE solicita el documento para su edición y envía los cambios guardados al servidor. Configure el cifrado de almacenamiento persistente en Nextcloud o en el sistema de almacenamiento, no en el menú de edición de CODE.
El editor y el servidor de almacenamiento de archivos son partes separadas de una configuración WOPI; configure el cifrado donde se almacena el archivo guardado.
2. Habilitar la función de cifrado del lado del servidor.
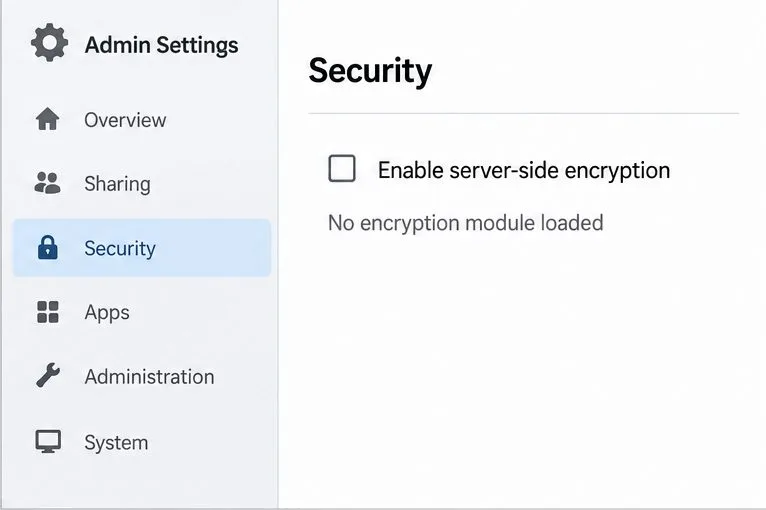
Inicia sesión como administrador de Nextcloud y abre la sección «Cifrado del servidor» en la configuración de administración. Selecciona «Habilitar cifrado del servidor» y sigue las instrucciones en pantalla. La redacción del menú puede variar según la versión de Nextcloud. La función de cifrado y el módulo de cifrado son independientes: si la página indica que no se ha cargado ningún módulo, continúa con la sección «Aplicaciones».
La página de configuración de seguridad muestra el interruptor de cifrado del lado del servidor; el módulo también debe estar habilitado para que la función esté lista.
3. Habilitar el módulo de cifrado predeterminado
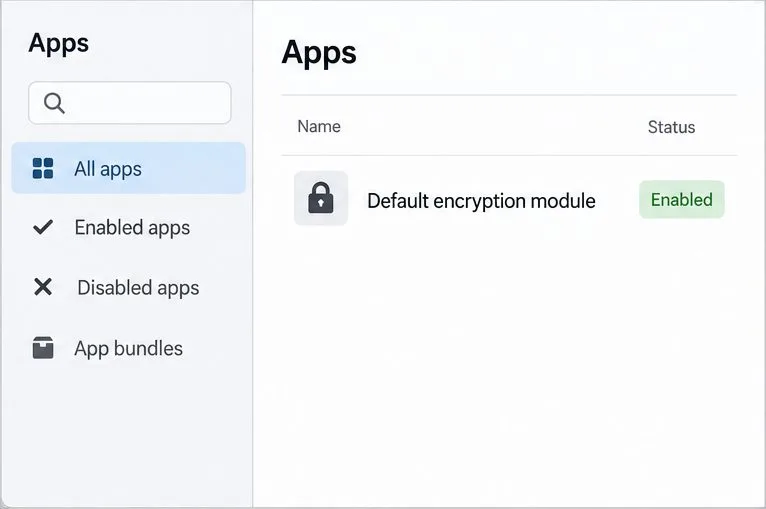
Abre la aplicación , busca el módulo de cifrado predeterminado (también conocido en el manual como Módulo de cifrado predeterminado de Nextcloud) y actívalo. Vuelve a la configuración de cifrado y confirma que el módulo esté seleccionado. La guía de Nextcloud indica a continuación que cierres sesión y vuelvas a iniciarla para inicializar tus claves de cifrado.
Habilita el módulo de cifrado predeterminado en Aplicaciones, luego regresa a la configuración de cifrado y confirma que esté seleccionado.
4. Comprueba el estado desde el servidor Nextcloud.
Ejecute el comando status como la cuenta del servidor web de Nextcloud desde el directorio de instalación de Nextcloud. En una instalación típica de Debian o Ubuntu, podría verse así:
cd /var/www/nextcloud
sudo -u www-data php occ encryption:status
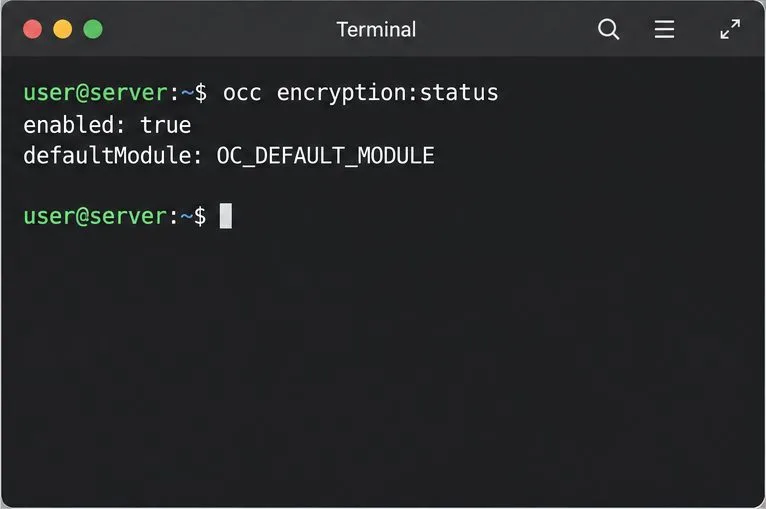
Utilice la ruta de instalación y el usuario del servidor web correspondientes. Para una implementación en contenedor, ejecute occel comando dentro del contenedor de Nextcloud, según la documentación de dicha instalación. Un estado correcto indica que el cifrado está habilitado e identifica el módulo predeterminado. Esto confirma el estado de la función del servidor; sin embargo, no garantiza que todos los archivos antiguos estén cifrados.
El occ encryption:statusresultado confirma que Nextcloud informa que el cifrado está habilitado e indica el módulo predeterminado activo.
¿Qué ocurre con los documentos que ya están en la biblioteca?
Por defecto, Nextcloud cifra los archivos creados o modificados tras activar el cifrado del servidor. Si también necesita cifrar los archivos existentes, primero realice una copia de seguridad reciente, programe una ventana de mantenimiento e impida que los usuarios modifiquen archivos durante la operación. Consulte la documentación de referencia de comandos de Nextcloud occ encryption:encrypt-allpara cifrar archivos para todos los usuarios. Siga las instrucciones correspondientes a su versión de Nextcloud instalada, ejecute el comando con la cuenta del servidor web y espere a que finalice antes de volver a utilizar el servicio con normalidad.
sudo -u www-data php occ encryption:encrypt-all
No lo utilice occ encryption:disablecomo acceso directo para revertir cambios. Deshabilitar esta opción no descifra los archivos existentes. Nextcloud documenta un procedimiento de descifrado completo independiente y advierte que deshabilitar el cifrado sin descifrar los archivos puede provocar errores impredecibles. Pruebe el procedimiento de copia de seguridad y recuperación antes de cambiar el estado de cifrado en producción.
¿Cómo puedo verificar la protección de almacenamiento?
Compruebe occ encryption:statusy confirme que el módulo deseado esté activo.
Para crear un nuevo archivo de prueba, suba un documento de texto inofensivo a través de Nextcloud, edítelo en Collabora, guárdelo, cierre la sesión y vuelva a abrirla a través de Nextcloud. Esto verifica que el flujo de trabajo normal de edición y almacenamiento siga funcionando.
Si necesita demostrar que los datos están cifrados en un servidor específico, utilice el método de verificación documentado del proveedor de almacenamiento o una prueba controlada fuera del servicio en producción. No dé por sentado que el nombre o la extensión de un archivo, o una simple búsqueda de texto en la línea de comandos, constituyen una prueba de cifrado fiable.
Revise las copias de seguridad por separado. Una copia de seguridad legible sigue siendo una copia sin cifrar, incluso si la ruta de datos activa de Nextcloud está protegida.
Confirme el uso de HTTPS/TLS para el tráfico del navegador al servicio y del host al código por separado; esto es protección de transporte, no cifrado en reposo.
Cuando Nextcloud SSE no es la opción correcta
Si su instancia de Nextcloud almacena archivos únicamente en su disco local y su principal preocupación es el robo o la obsolescencia del disco, el cifrado de disco a nivel del sistema operativo suele ser la opción de control más directa. Este cifrado protege el dispositivo de bloques mientras está apagado; tras el arranque y el desbloqueo, Nextcloud y CODE pueden seguir leyendo los documentos necesarios para su edición. Configúrelo durante el aprovisionamiento del servidor o mediante el procedimiento de almacenamiento del sistema operativo, y guarde las claves de recuperación fuera del servidor.
Si su requisito es que los administradores y proveedores de almacenamiento nunca vean el contenido de los documentos, utilice un diseño de cifrado de extremo a extremo compatible con la plataforma y verifique su compatibilidad con Collabora antes de implementarlo. Un editor de navegador necesita que los datos del documento estén disponibles durante la sesión de edición, por lo que el cifrado en reposo en el sistema de almacenamiento por sí solo no puede garantizarlo mientras el usuario está editando. CODE no incluye una opción universal para activar o desactivar el cifrado de documentos en reposo.