Inicio
» MS OFFICE
»
Cómo instalar ONLYOFFICE Docs Enterprise con Docker Compose
Cómo instalar ONLYOFFICE Docs Enterprise con Docker Compose
ONLYOFFICE Docs Enterprise puede ejecutarse como una implementación de Docker Compose utilizando el Docker-DocumentServerrepositorio oficial. La clave es comenzar con el archivo Compose específico para Enterprise, luego configurar el almacenamiento persistente, un secreto JWT estable y el archivo de licencia antes de preparar el servidor para producción. Esto instala Docs, el servicio de edición en línea; no instala el portal completo de ONLYOFFICE Workspace.
Los pasos que se describen a continuación se verificaron con la guía de Docker para empresas de ONLYOFFICE y el repositorio oficial el 6 de octubre de 2026. La rama predeterminada del repositorio puede cambiar, por lo que, para un servidor de larga duración, seleccione una versión o etiqueta aprobada y conserve esa versión junto con sus notas de implementación.
Antes de iniciar la imagen Enterprise, compruebe el procesador, la memoria, el espacio en disco y la compatibilidad con Docker del equipo anfitrión.
Lista de verificación de requisitos rápidos
Artículo
Qué preparar
Anfitrión
Linux amd64 de 64 bits; ONLYOFFICE requiere una CPU de doble núcleo de 2 GHz o superior, 4 GB de RAM o más, 40 GB de espacio libre en disco y al menos 4 GB de espacio de intercambio, dependiendo del sistema operativo anfitrión.
Herramientas de contenedor
Docker Engine y el complemento CLI de Docker Compose. Confirme Compose con docker compose version.
Derecho empresarial
Un archivo de licencia Enterprise válido, license.lic, de ONLYOFFICE para la versión con licencia completa.
Red
Un nombre de host para el servicio Docs, un plan para HTTPS y acceso entrante limitado a los puertos que necesite su implementación.
La guía Enterprise actual de ONLYOFFICE enumera esos requisitos de host. Las necesidades de capacidad aumentan con los usuarios simultáneos, la complejidad de los documentos y las integraciones, por lo que conviene considerar la configuración base del proveedor como un punto de partida, no como una garantía de dimensionamiento.
1. Instala Docker Compose y obtén los archivos de despliegue oficiales.
Si Docker Engine ya está instalado en Debian o Ubuntu desde el repositorio de paquetes de Docker, instale el complemento Compose con:
sudo apt-get update
sudo apt-get install docker-compose-plugin
docker compose version
Para otras distribuciones de Linux, siga las instrucciones de instalación de Docker para dicha distribución. El complemento actual utiliza el comando spaced docker compose; el comando independiente anterior docker-composese mantiene por compatibilidad con versiones anteriores y no es la ruta utilizada por el comando Enterprise de ONLYOFFICE que se muestra aquí.
Clona el repositorio de ONLYOFFICE y accede a su directorio. Si tu política de gestión de cambios requiere una versión fija, consulta la etiqueta de lanzamiento aprobada después de clonar el repositorio y antes de editar los archivos.
git clone https://github.com/ONLYOFFICE/Docker-DocumentServer.git
cd Docker-DocumentServer
# Optional: select the approved release tag for your deployment
git checkout <release-tag>
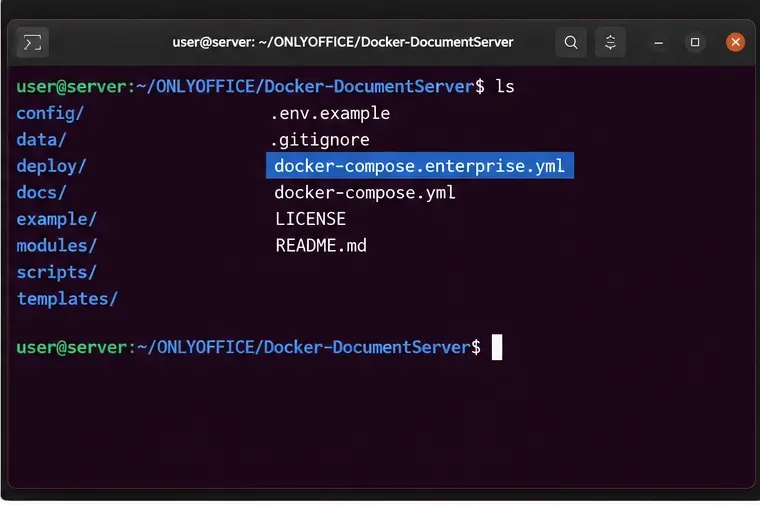
Confirme que la revisión extraída contiene docker-compose.enterprise.yml. No sustituya docker-compose.yml, que es el archivo Compose de Community Edition en este repositorio.
Utilice el archivo Enterprise Compose del repositorio oficial de Docker-DocumentServer, no el archivo predeterminado de la edición Community.
2. Preparar secretos, almacenamiento de datos y la licencia.
Antes del primer inicio, inspeccione docker-compose.enterprise.yml. En el archivo oficial actual, la aplicación y el servicio PostgreSQL usan una contraseña de base de datos de ejemplo, y las líneas JWT están comentadas. Reemplace la contraseña de base de datos de ejemplo con un valor seguro tanto en la DB_PWDconfiguración de la aplicación como en la de PostgreSQL POSTGRES_PASSWORD. Deben coincidir. Descomente o agregue JWT_ENABLED=truey establezca un secreto JWT largo y único JWT_SECRET. Mantenga ese mismo secreto JWT para la aplicación o el conector que se integrará con Docs.
Genera secretos en lugar de reutilizar una contraseña de inicio de sesión. Por ejemplo, ejecuta openssl rand -hex 32y coloca la salida en un archivo de entorno privado, luego haz referencia a él desde el archivo Compose como ${JWT_SECRET}y ${DB_PASSWORD}. Protege el archivo de entorno de otros usuarios del host y no lo confirmes en Git. La configuración clave es conceptualmente:
# In a private .env file beside the Compose file
JWT_SECRET=replace_with_a_long_random_value
DB_PASSWORD=replace_with_a_different_long_random_value
Actualiza ambas entradas de contraseña de la base de datos para que hagan referencia a ${DB_PASSWORD}, y establece las entradas del entorno del servidor en JWT_ENABLED=truey JWT_SECRET=${JWT_SECRET}. El archivo Compose upstream ya define sus servicios internos de PostgreSQL, RabbitMQ y Redis; mantén juntos los nombres de los servicios relacionados y las dependencias si lo personalizas.
Haga que los datos importantes de la aplicación sean persistentes en el host. En el onlyoffice-documentserverservicio, reemplace las entradas de volumen anónimas para /var/www/onlyoffice/Datay /var/log/onlyofficecon montajes de enlace como:
Mantenga las demás entradas de volumen y el volumen PostgreSQL con nombre definido por el archivo oficial, a menos que tenga una razón comprobada para cambiarlos. Cree los directorios del host y copie la licencia que recibió en el directorio de datos montado:
mkdir -p data logs
cp /secure/path/license.lic data/license.lic
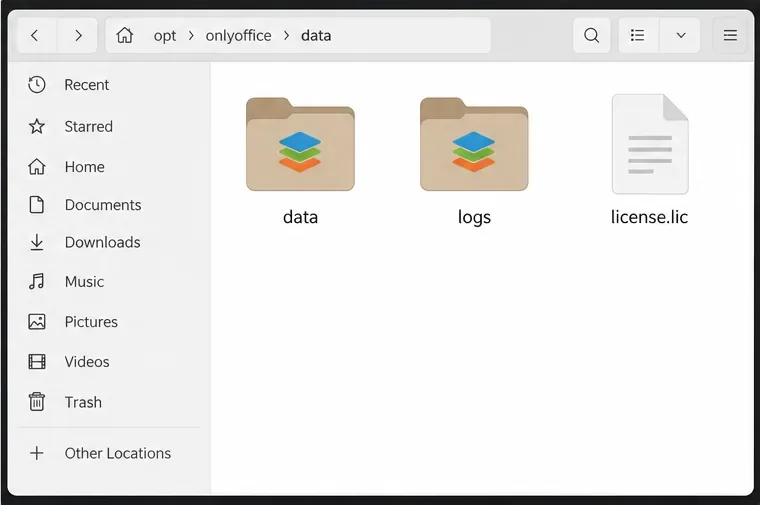
Asegúrese de que el contenedor pueda leer la licencia y escribir en sus rutas de datos y registros. Los requisitos de propiedad de archivos pueden depender de la imagen y el host; si observa errores de permisos, revise el usuario del contenedor en ejecución y las instrucciones del repositorio oficial en lugar de aplicar permisos generales. Mantenga la licencia y los secretos fuera de las raíces web públicas y del control de versiones.
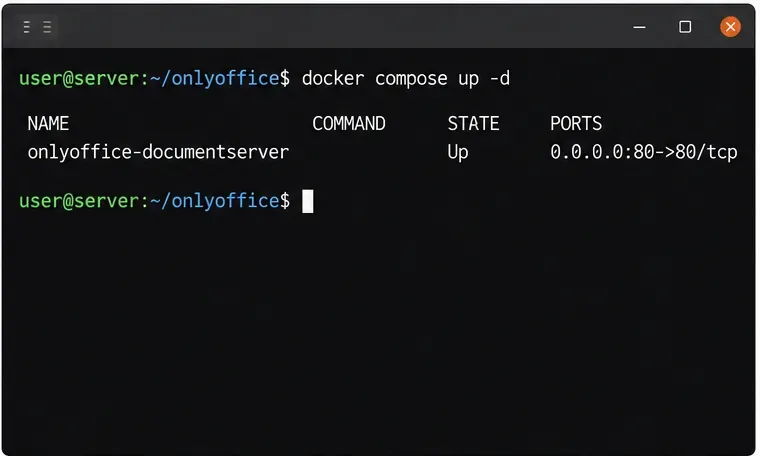
Revise el archivo Enterprise Compose antes del inicio para asegurarse de que el JWT, la contraseña de la base de datos y los puntos de montaje del almacenamiento estén configurados correctamente.Coloque el archivo license.lic en el directorio del host montado en /var/www/onlyoffice/Data para que permanezca disponible para el contenedor.
3. Validar e iniciar los servicios empresariales.
Desde el directorio del repositorio, valide la configuración de Compose y, a continuación, inicie la pila Enterprise:
El primer comando verifica que Compose pueda analizar el archivo y resolver sus variables. Puede imprimir los secretos resueltos, así que ejecútelo en una terminal privada y no copie su salida en registros públicos ni en hilos de soporte. El segundo comando compila o inicia los servicios descritos en el archivo Enterprise. La definición oficial incluye el servidor de documentos, además de sus dependencias de PostgreSQL, RabbitMQ y Redis.
Compruebe el estado del servicio y los mensajes recientes:
Busque contenedores que permanezcan en estado de reinicio o incorrecto, fallos de autenticación de la base de datos, mensajes de licencia faltantes o errores de permisos. Un servicio marcado como "Activo" es una prueba útil de que su proceso de contenedor está en ejecución; sin embargo, esto no demuestra por sí solo que la edición del navegador o una integración externa funcionen correctamente.
Utilice el nombre de host final a través de HTTPS para clientes e integraciones; la dirección de ejemplo es un marcador de posición para su propio nombre DNS.Una vez que se inicie Compose, revise el estado real del servicio y el estado de salud en su servidor.
4. Proteja el servicio con HTTPS y restrinja el acceso.
Para un entorno de producción, apunte un nombre DNS al docs.example.comservidor y proporcione HTTPS mediante el método de certificado que utilice: un proxy inverso de confianza o la configuración de certificado documentada de ONLYOFFICE. Actualice el nombre de host de ejemplo en la configuración de comandos e integración con su propio nombre. No exponga un punto final de editor HTTP simple a internet para su uso habitual.
El archivo oficial de Enterprise Compose publica los puertos 80 y 443 para el servidor de documentos. Sus servicios de base de datos, Redis y RabbitMQ son dependencias internas y no deben exponerse a la red pública. Revise el firewall y cualquier grupo de seguridad en la nube para que solo el tráfico entrante necesario llegue al host. Si otro proxy inverso ya posee los puertos 80 y 443, cambie la asignación de puertos de Compose a un puerto exclusivo del host o un puerto no utilizado y configure el proxy para que reenvíe el tráfico a ese punto final local; el proxy debe ser compatible con el tráfico WebSocket utilizado para la edición de documentos.
HTTPS y JWT protegen aspectos diferentes. HTTPS cifra el tráfico entre los clientes y el servidor. JWT valida las solicitudes intercambiadas entre Docs y la plataforma conectada. Mantenga JWT habilitado y configure exactamente la misma clave secreta en el conector o la plataforma. No desactive JWT solo para que una prueba de integración se complete con éxito; en su lugar, corrija la clave secreta, el encabezado o la URL que no coincidan.
5. Verifica el servicio y luego prueba la integración.
El archivo Compose oficial define una comprobación de estado http://localhost:8000/info/info.jsondentro del contenedor del servidor de documentos. Compruebe que el servicio esté en buen estado con docker compose ... ps. También puede usar el navegador para abrir el nombre de host HTTPS público. Una página de bienvenida de Docs en ejecución indica que el servicio web responde, pero no prueba las devoluciones de llamada de documentos de su plataforma de almacenamiento.
Para completar la verificación, conéctese a una plataforma compatible utilizando la URL pública de Docs y el mismo secreto JWT. Abra un documento DOCX de prueba, realice una pequeña edición, guárdelo y vuelva a abrirlo desde la plataforma. Esto verifica que la plataforma pueda acceder a Docs y que Docs pueda devolver los cambios guardados al servicio de almacenamiento. Si la página se carga pero no se abre el editor, revise la consola del navegador, la configuración del proxy WebSocket, el acuerdo JWT y los registros del servidor. Mantenga el documento de prueba desechable y no utilice material confidencial durante la configuración inicial.
La página de inicio del servidor de documentos debería cargarse en el nombre de host configurado antes de que pruebe la edición a través de una plataforma conectada.Finaliza con una prueba real de guardar y volver a abrir a través de la plataforma que almacenará los documentos de tus usuarios.
Notas sobre el funcionamiento y la resolución de problemas
Licencia no detectada: confirme que license.licse encuentra en el directorio del host realmente montado en /var/www/onlyoffice/Data, luego revise los registros del contenedor.
Errores de JWT: compare el secreto del servidor y del conector, el encabezado y la URL. Mantenga el secreto estable entre reinicios.
Fallos al iniciar la base de datos: confirme que la contraseña de la base de datos coincide tanto en PostgreSQL como en el entorno del servidor de documentos.
Los datos desaparecen tras la recreación: confirme que el archivo Enterprise Compose sigue utilizando el montaje de enlace para los datos y conserva el volumen PostgreSQL con nombre. Realice una copia de seguridad de ambos antes de las actualizaciones.
El editor se abre pero no puede guardar: verifique que la URL de devolución de llamada de la plataforma sea accesible desde el contenedor de Docs y que el proxy permita conexiones WebSocket.
Utilice la ruta de actualización específica para la empresa y revise las notas de la versión antes de cambiar las versiones de la imagen. Evite docker compose down -vesta opción a menos que desee eliminar los volúmenes administrados por Compose; dicha opción puede eliminar el volumen de datos de PostgreSQL especificado. Realice una copia de seguridad de su directorio de datos, los registros (si es necesario) y la base de datos antes de la actualización.