Inicio
» MS OFFICE
»
Cómo configurar la contraseña de la consola de administración de Collabora Online
Cómo configurar la contraseña de la consola de administración de Collabora Online
Si puede abrir Collabora Online pero no puede iniciar sesión en su consola de administración, es posible que las credenciales nunca se hayan configurado para el servidor de Collabora. La solución depende de cómo se instaló Collabora: una instalación de paquete de Linux utiliza la coolconfigutilidad, mientras que la imagen oficial de Docker de CODE acepta las variables de entorno usernamey password. Estas son rutas de configuración diferentes; elija la que coincida con su implementación.
La consola de administración es una página de gestión del servidor. No se trata de la misma cuenta que la del administrador de Nextcloud, el inicio de sesión de un usuario de documentos ni las credenciales de integración de WOPI. El manual del SDK de Collabora 24.04 documenta la dirección de la consola, el método de configuración de Linux y las variables de la imagen de Docker. Dado que los detalles de la implementación pueden cambiar entre versiones, consulte la documentación de la versión que utiliza antes de aplicar un cambio en producción: Manual del SDK de Collabora Online 24.04 .
Elija el método de configuración que coincida con su instalación.
Despliegue
Establezca las credenciales con
Aplicar el cambio
Instalación de paquetes de Linux gestionada por systemd
sudo coolconfig set-admin-password
Reinicia coolwsdsi así lo requiere la configuración de tu paquete y luego verifica el servicio.
Imagen Docker de Collabora CODE
Variables de entorno del contenedor usernamey variables de entorno del contenedorpassword
Recrea el contenedor con el entorno actualizado.
Primero, identifica el despliegue. Si coolwsdse ejecuta directamente como un servicio del sistema y el host tiene el coolconfigcomando, usa el método de paquete. Si el servicio se ejecuta en un contenedor basado en collabora/code, configura su entorno. Evita establecer una contraseña en el host y esperar que cambie un contenedor que ya está en ejecución.
Para la instalación de un paquete de Linux, establezca una contraseña de forma interactiva.
Abra una terminal en el servidor de Collabora o conéctese a través de SSH utilizando una cuenta con acceso sudo.
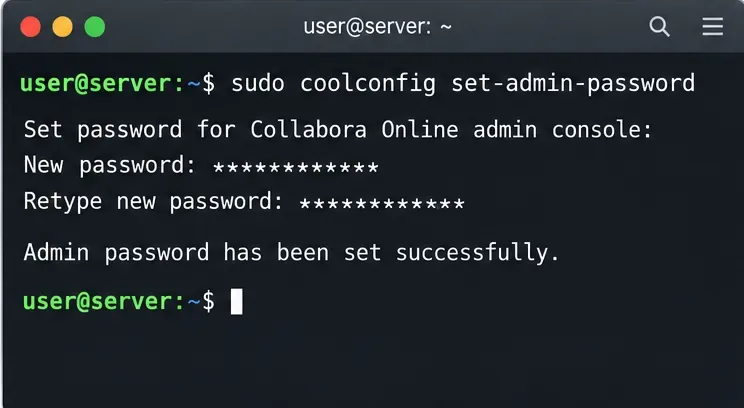
Correr sudo coolconfig set-admin-password.
Cuando se le solicite, ingrese el nombre de usuario y la contraseña de la consola de administración y, a continuación, confirme la contraseña. La terminal no debería mostrar la contraseña mientras la escribe.
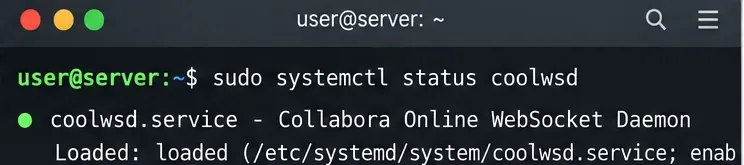
Si su instalación requiere reiniciar el servicio después de un cambio de configuración, ejecute sudo systemctl restart coolwsd. Compruebe el estado del servicio con sudo systemctl status coolwsd.
Abra la URL de la consola de administración e inicie sesión con las credenciales que acaba de configurar.
Un ejemplo en la terminal del comando interactivo utilizado para configurar una contraseña de la consola de administración en la instalación de un paquete.
La utilidad documentada solicita el nombre de usuario y la contraseña de forma interactiva y almacena la contraseña como un hash con sal en el archivo de configuración. Esto es preferible a introducir la contraseña directamente en la línea de comandos o escribirla manualmente en XML. Considere este comando como una acción administrativa: ejecútelo en el servidor de Collabora, no en el de Nextcloud, a menos que Collabora también esté instalado allí.
Si coolconfigno se encuentra, confirme que se trata de una instalación de Collabora basada en paquetes y que se encuentra en el servidor correcto. Un contenedor CODE tiene su propio mecanismo de configuración. Si el comando se ejecuta correctamente pero la autenticación sigue fallando, verifique el nombre de host y el puerto, vuelva a intentarlo con el nombre de usuario exacto que configuró e inspeccione los registros del servicio antes de modificar la configuración del proxy o de WOPI.
Para la imagen Docker CODE, configure ambas variables de entorno.
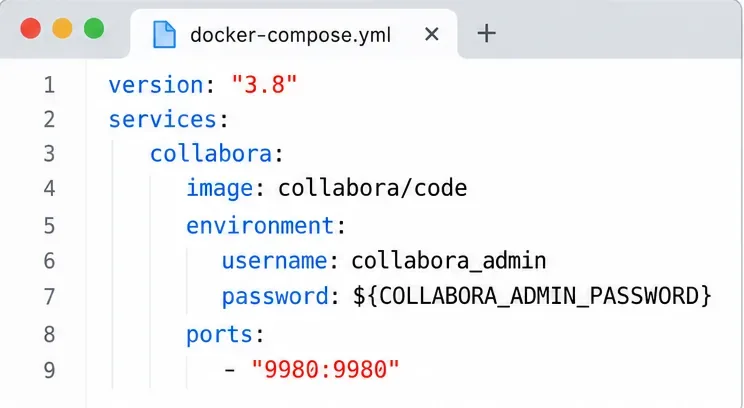
La imagen oficial de CODE lee usernamey passwordde su entorno cuando se inicia el contenedor. Agregue ambos valores a la configuración del contenedor; establecer solo una contraseña no es suficiente. Para Docker Compose, una asignación puede verse así:
Guarda la contraseña real en un archivo de entorno protegido o en un almacén de secretos de implementación, en lugar de incluirla en un repositorio de código fuente o pegarla en una solicitud de soporte pública. Un .envarchivo Compose es útil para sustituir variables, pero sigue siendo un archivo que contiene datos confidenciales: restringe quién puede leerlo. Cualquier persona con acceso al demonio de Docker generalmente puede inspeccionar la configuración del contenedor, por lo que las variables de entorno no reemplazan los controles de acceso en el host.
Un ejemplo de Compose que proporciona las credenciales de la consola de administración de CODE a través de la configuración del entorno del contenedor.
Guarda el archivo Compose y vuelve a crear el contenedor para que Docker pase el entorno actualizado al iniciar. Para un servicio llamado collabora, normalmente es docker compose up -d --force-recreate collabora. Un simple reinicio del contenedor no reemplaza los valores de entorno almacenados cuando se creó dicho contenedor. Verifica tu versión de Compose y el nombre del servicio antes de ejecutar el comando, y evita mostrar una contraseña literal en el historial de la consola.
Para una docker runimplementación directa, la configuración equivalente son las variables de entorno que se pasan con -e, como -e username=collabora_adminy -e password=.... Utilice su método de gestión de secretos para proporcionar el valor; no copie una contraseña de ejemplo de un tutorial en un servicio accesible desde internet.
Abra la consola de administración y verifique el inicio de sesión.
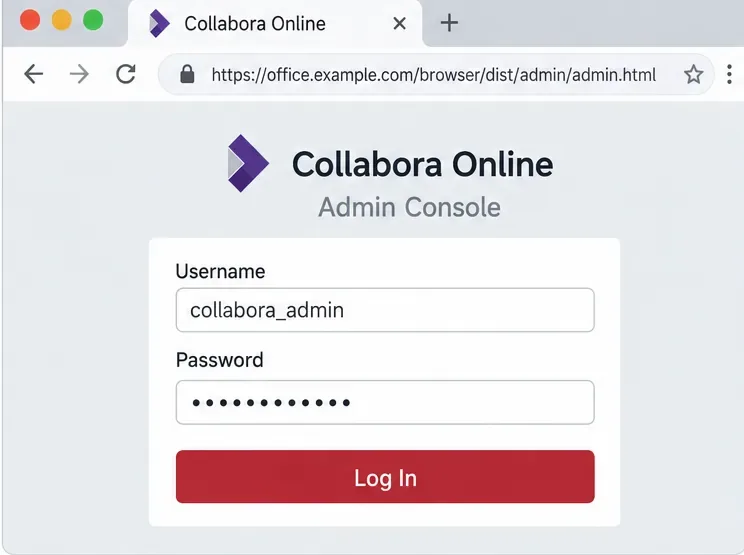
La ruta de consola documentada es /browser/dist/admin/admin.html. En el puerto predeterminado, la URL completa es https://your-collabora-host:9980/browser/dist/admin/admin.html. Si TLS finaliza en un proxy inverso, utilice el nombre de host y el puerto HTTPS públicos expuestos por dicho proxy. La dirección puede variar si su administrador configuró un puerto o enrutamiento de URL distinto al predeterminado.
La página de inicio de sesión de la consola de administración utiliza las credenciales configuradas en el servidor de Collabora; el nombre de host que se muestra es un ejemplo.
Inicie sesión y confirme que la consola carga la información de monitorización. El manual del SDK describe la monitorización de sesiones en tiempo real, incluyendo documentos abiertos y usuarios. Dado que la consola puede mostrar detalles operativos y permite acciones administrativas como el cierre de sesiones de documentos, limite el acceso a administradores de confianza, utilice HTTPS y evite exponer el punto final de gestión a internet. Aplique restricciones de red en el firewall o el proxy inverso si su implementación lo permite.
Para la instalación de un paquete, confirme que el servicio funciona correctamente con sudo systemctl status coolwsd. Para Docker, inspeccione el estado del contenedor con docker compose psy sus registros recientes con docker compose logs --tail=100 collabora. Un servicio que funciona correctamente por sí solo no prueba que la contraseña sea correcta; la verificación final es un inicio de sesión exitoso en la URL de la consola de administración.
Utilice el comando service status para comprobar que un servicio de Collabora basado en paquetes se está ejecutando después de la configuración.
Conceptos erróneos comunes y qué hacer en su lugar.
“La consola de administración utiliza mi contraseña de Nextcloud.”
No por defecto. Las credenciales de la consola de administración de Collabora se configuran en el servidor de Collabora, independientemente de las cuentas de usuario de Nextcloud. Acción: utilizar coolconfig set-admin-passworden una instalación de paquete o actualizar el entorno del contenedor CODE y recrear el contenedor.
“He modificado el archivo Docker Compose, por lo que el contenedor en ejecución tiene la nueva contraseña.”
Editar el archivo no modifica el entorno guardado de un contenedor existente. Acción: recrear el servicio Compose correspondiente y, a continuación, probar las nuevas credenciales. Mantener la contraseña fuera de la salida de comandos y del control de versiones.
“Si se abre la URL de la consola de administración, el servidor está protegido.”
El acceso a la página solo demuestra que la ruta responde; no demuestra que se hayan configurado credenciales seguras ni que el acceso a la red esté restringido. El manual del SDK indica que la consola se desactiva cuando no se ha configurado el nombre de usuario o la contraseña requeridos, y describe las funciones de supervisión administrativa. Acción: establecer una contraseña única, confirmar que se requiere autenticación y restringir quién puede acceder al punto final de la consola.
“La consola de administración es el lugar para configurar las credenciales de edición de documentos.”
La contraseña de la consola protege la interfaz de administración. No reemplaza la configuración del host WOPI ni el sistema de identidad utilizado por su plataforma de archivos. Acción: deje la configuración de WOPI y del proxy inverso sin cambios, a menos que esté solucionando problemas con esas conexiones independientes.
Si el inicio de sesión sigue fallando
Confirme si Collabora se ejecuta como un servicio host o en un contenedor CODE y, a continuación, utilice únicamente la ruta de configuración correspondiente.
Verifique la URL exacta de la consola pública, incluyendo HTTPS, puerto y /browser/dist/admin/admin.html.
Para Docker, confirme usernameque ambos passwordestén presentes en la configuración de servicio efectiva y vuelva a crear el contenedor después de los cambios.
Para instalar un paquete, vuelva a ejecutar el coolconfigcomando interactivo en el host de Collabora e inspeccione coolwsdel estado y los registros.
Si se utiliza un proxy inverso, solicite a su administrador que verifique que la ruta de la consola de administración y el tráfico WebSocket necesario se transmitan correctamente. No debilite la autenticación para solucionar un problema de proxy.
Una vez que pueda iniciar sesión y el servicio funcione correctamente, guarde la nueva credencial en su gestor de contraseñas autorizado y documente a qué host o contenedor pertenece. La configuración de la consola de administración de Collabora puede variar según la versión y el método de empaquetado; el manual del SDK 24.04 mencionado anteriormente es específico de la versión, por lo que debe usar la documentación correspondiente para una implementación más reciente o personalizada por el proveedor.