Accueil
» BUREAU MS
»
Comment ajouter le chiffrement des documents au repos à une configuration Collabora CODE
Comment ajouter le chiffrement des documents au repos à une configuration Collabora CODE
Collabora CODE ne propose pas de paramètre permettant de chiffrer la copie stockée de chaque document. CODE est l'éditeur en ligne intégré à WOPI ; c'est la plateforme de fichiers ou le service de stockage connecté qui est responsable de l'enregistrement du document. Pour protéger les fichiers après leur enregistrement, configurez le chiffrement au niveau de ce stockage. Si votre hôte WOPI est Nextcloud, le chiffrement côté serveur est une option ; en cas de risque de vol du disque du serveur, privilégiez le chiffrement par blocs sur le stockage de l'hôte.
Cette distinction est importante car CODE doit traiter le contenu des documents pendant que l'utilisateur les modifie. Collabora indique que les documents sont supprimés de la mémoire à la fin des sessions et ne sont pas stockés de manière permanente sur les serveurs Collabora Online, mais le chiffrement au repos ne masque pas un document ouvert à l'éditeur ni à une application de stockage autorisée. Les instructions ci-dessous utilisent Nextcloud comme exemple concret ; ownCloud, Seafile et les hébergeurs WOPI personnalisés disposent de leurs propres mécanismes de chiffrement du stockage.
Quelle couche doit chiffrer le fichier ?
But
Où le configurer
Ce que cela ne résout pas
Protéger les fichiers écrits sur un fournisseur de stockage distant
Le chiffrement côté serveur de Nextcloud ou le chiffrement propre au fournisseur de stockage, selon votre architecture
Les clés côté serveur de Nextcloud sont accessibles au serveur ; il ne masque pas un document ouvert au serveur.
Protégez les disques du serveur local si du matériel est retiré.
Chiffrement du disque ou du périphérique de stockage par blocs du système d'exploitation, tel que LUKS sous Linux
Une fois le système déverrouillé et en fonctionnement, les processus autorisés peuvent lire les fichiers.
Empêchez le fournisseur de stockage ou l'administrateur du serveur de lire le contenu des fichiers.
Un flux de travail de chiffrement côté client ou de bout en bout pris en charge
La modification en ligne peut nécessiter le décryptage du contenu pour accéder à CODE ; vérifiez la compatibilité avec votre plateforme de fichiers avant de choisir ce modèle.
Protéger le trafic entre les utilisateurs, l'hôte WOPI et CODE
HTTPS/TLS sur les connexions concernées
Le protocole TLS protège les données en transit, et non la copie stockée sur le disque.
Les instructions d'administration actuelles de Nextcloud indiquent que le chiffrement côté serveur est particulièrement utile pour le stockage externe. Il chiffre le contenu des fichiers, et non leurs noms ni leur structure, et ses clés sont conservées sur le serveur Nextcloud. Il ne remplace pas le chiffrement de bout en bout lorsque l'objectif est d'empêcher un administrateur Nextcloud de lire les fichiers, ni le chiffrement du disque lorsqu'il s'agit de se prémunir contre le vol physique.
Avant d'activer le chiffrement côté serveur de Nextcloud
Identifiez le chemin de stockage réel. Vérifiez si Nextcloud écrit les fichiers sur le disque local, un volume externe ou un service de stockage objet. Choisissez le chiffrement pour la couche qui contient la copie permanente.
Commencez par sauvegarder vos données. Créez une sauvegarde testée de la base de données Nextcloud, de sa configuration, de vos données et de vos clés de chiffrement. Conservez l'instance et les clés secrètes dans un emplacement de sauvegarde sécurisé. Sans ces clés, les fichiers chiffrés risquent d'être irrécupérables.
Prévoyez le traitement des fichiers existants. L'activation du chiffrement côté serveur chiffre par défaut les fichiers nouveaux et modifiés. Le chiffrement de l'intégralité de la bibliothèque existante fait l'objet d'une opération de maintenance distincte.
Vérifiez l'accès et la compatibilité. Les principaux modes, méthodes d'authentification, partages et comportements du stockage externe de Nextcloud diffèrent. Consultez le manuel Nextcloud correspondant à votre version et assurez-vous de disposer d'un accès en ligne de commande occ.
Choisissez le modèle de menace approprié. Le chiffrement côté serveur n'empêche pas un serveur Nextcloud compromis ou un administrateur ayant accès à ses clés de lire les fichiers. Ne l'activez pas en espérant cette protection.
Comment activer le chiffrement lorsque Nextcloud est l'hôte WOPI ?
1. Vérifiez que Nextcloud est bien propriétaire du document enregistré.
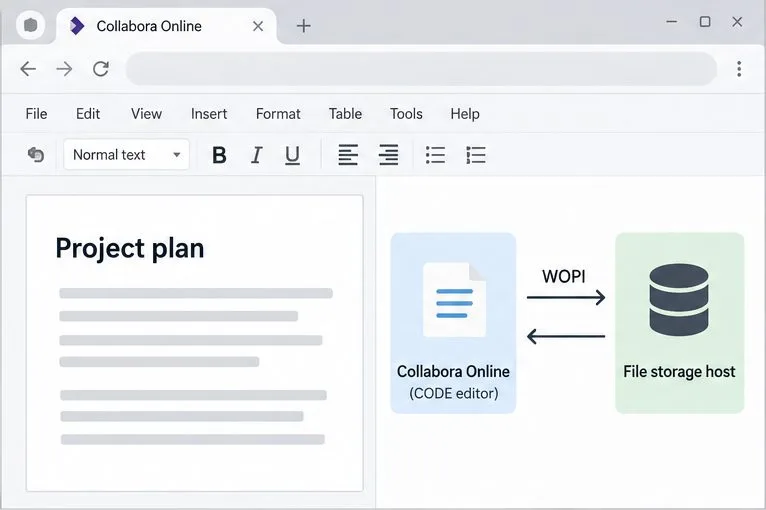
Ouvrez un document de test via l'interface Fichiers de Nextcloud et lancez-le dans Collabora. Dans une configuration WOPI standard, Nextcloud héberge le fichier et CODE est l'éditeur. CODE demande le document pour modification et renvoie les modifications enregistrées à l'hôte. Configurez le chiffrement du stockage persistant dans Nextcloud ou le système de stockage, et non dans un menu d'édition de CODE.
L'éditeur et l'hôte de stockage de fichiers sont des éléments distincts d'une configuration WOPI ; configurez le chiffrement à l'emplacement où le fichier enregistré est stocké.
2. Activez la fonction de chiffrement côté serveur
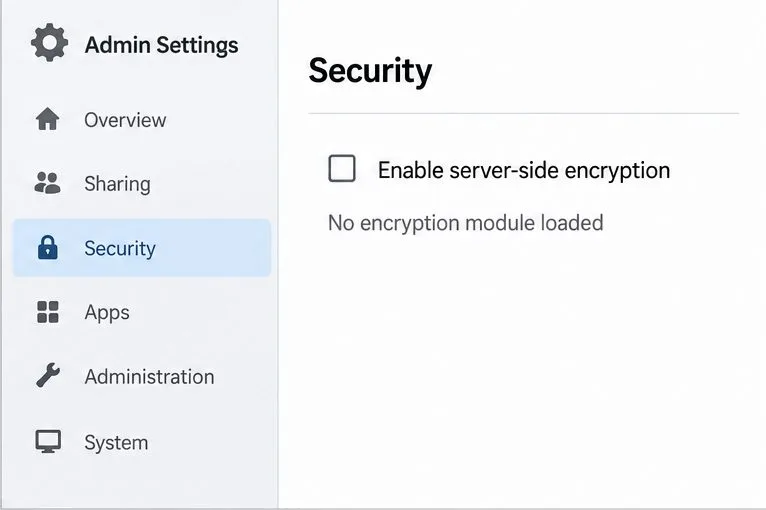
Connectez-vous en tant qu'administrateur Nextcloud et ouvrez la section « Chiffrement côté serveur » des paramètres d'administration. Sélectionnez « Activer le chiffrement côté serveur » et suivez les instructions à l'écran. Le libellé du menu peut varier selon la version de Nextcloud. La fonctionnalité de chiffrement et le module de chiffrement sont distincts : si la page indique qu'aucun module n'est chargé, accédez à la section « Applications ».
La page des paramètres de sécurité affiche l'option de chiffrement côté serveur ; le module doit également être activé pour que la fonctionnalité soit opérationnelle.
3. Activez le module de chiffrement par défaut
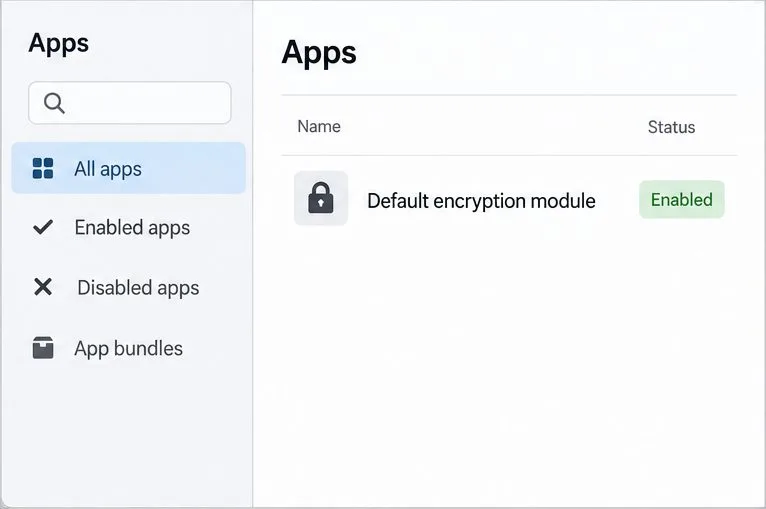
Ouvrez Applications , recherchez le module de chiffrement par défaut (également appelé « Module de chiffrement par défaut de Nextcloud » dans le manuel) et activez-le. Retournez dans les paramètres de chiffrement et vérifiez que le module est bien sélectionné. Le guide de Nextcloud vous invite ensuite à vous déconnecter puis à vous reconnecter pour initialiser vos clés de chiffrement.
Activez le module de chiffrement par défaut dans les applications, puis retournez dans les paramètres de chiffrement et vérifiez qu'il est bien sélectionné.
4. Vérifiez l'état sur le serveur Nextcloud
Exécutez la commande d'état en tant que compte serveur web Nextcloud depuis le répertoire d'installation de Nextcloud. Sur une installation d'archive Debian ou Ubuntu standard, cela peut ressembler à ceci :
cd /var/www/nextcloud
sudo -u www-data php occ encryption:status
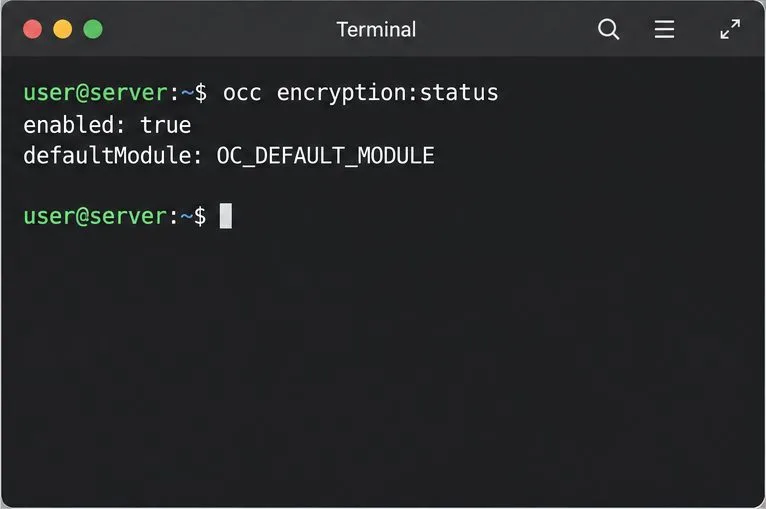
Utilisez votre chemin d'installation et votre utilisateur de serveur web. Pour un déploiement conteneurisé, exécutez occla commande correspondante dans le conteneur Nextcloud. Un état normal indique que le chiffrement est activé et identifie le module par défaut. Cela confirme le bon fonctionnement de la fonctionnalité côté serveur ; toutefois, cela ne garantit pas à lui seul le chiffrement de tous les fichiers anciens.
Le occ encryption:statusrésultat confirme que Nextcloud indique que le chiffrement est activé et nomme le module par défaut actif.
Qu’en est-il des documents déjà présents dans la bibliothèque ?
Par défaut, Nextcloud chiffre les fichiers créés ou modifiés après l'activation du chiffrement côté serveur. Si vous souhaitez également chiffrer les fichiers existants, commencez par effectuer une nouvelle sauvegarde, planifiez une période de maintenance et empêchez les utilisateurs de modifier les fichiers pendant l'opération. Consultez la documentation de référence des commandes Nextcloud occ encryption:encrypt-allpour chiffrer les fichiers pour tous les utilisateurs. Suivez les instructions correspondant à votre version de Nextcloud, exécutez la commande avec le compte du serveur web et attendez la fin de l'opération avant de rétablir l'utilisation normale du service.
sudo -u www-data php occ encryption:encrypt-all
Ne pas utiliser occ encryption:disablecomme raccourci de restauration. La désactivation du chiffrement ne déchiffre pas les fichiers existants. Nextcloud propose une procédure de déchiffrement complète et prévient que la désactivation du chiffrement sans déchiffrement des fichiers peut entraîner des erreurs imprévisibles. Testez la procédure de sauvegarde et de restauration avant de modifier l'état du chiffrement en production.
Comment puis-je vérifier la protection du stockage ?
Vérifiez occ encryption:statuset confirmez que le module prévu est actif.
Pour un nouveau fichier de test, téléchargez un document texte anodin via Nextcloud, modifiez-le dans Collabora, enregistrez-le, fermez la session, puis rouvrez-la via Nextcloud. Cela permet de vérifier que le flux de travail habituel d'édition et de stockage fonctionne toujours.
Pour prouver le chiffrement des données sur un système de stockage spécifique, utilisez la méthode de vérification documentée du fournisseur ou effectuez un test contrôlé hors du service en production. Ne considérez pas le nom, l'extension ou une simple recherche textuelle en ligne de commande comme une preuve fiable de chiffrement.
Examinez les sauvegardes séparément. Une copie de sauvegarde lisible reste une copie non chiffrée, même si le chemin d'accès aux données Nextcloud en production est protégé.
Confirmez l'utilisation de HTTPS/TLS séparément pour le trafic entre le navigateur et le service, ainsi qu'entre l'hôte et le code ; il s'agit d'une protection du transport, et non d'un chiffrement au repos.
Quand Nextcloud SSE n'est pas le bon choix
Si votre instance Nextcloud stocke les fichiers uniquement sur son propre disque local et que votre principale préoccupation concerne le vol ou la mise hors service de ce disque, le chiffrement du disque au niveau du système d'exploitation offre généralement la protection la plus directe. Il chiffre le périphérique de stockage lorsque l'alimentation est coupée ; après le redémarrage et le déverrouillage, Nextcloud et CODE peuvent toujours lire les documents nécessaires à leur modification. Configurez-le lors de la mise en service du serveur ou via la procédure de stockage du système d'exploitation, et conservez les clés de récupération en dehors du serveur.
Si vous exigez que les administrateurs et les fournisseurs de stockage n'aient jamais accès au contenu des documents, utilisez une solution de chiffrement de bout en bout prise en charge par la plateforme et vérifiez sa compatibilité avec Collabora avant son déploiement. Un éditeur de navigateur a besoin que les données du document soient disponibles pendant la session d'édition ; par conséquent, le chiffrement au repos sur le système de stockage ne peut à lui seul garantir cet accès pendant qu'un utilisateur modifie un document. CODE n'intègre pas d'option permettant d'activer ou de désactiver le chiffrement au repos des documents.