Accueil
» BUREAU MS
»
Comment configurer la synchronisation LDAP/Active Directory dans ONLYOFFICE
Comment configurer la synchronisation LDAP/Active Directory dans ONLYOFFICE
Une bonne intégration LDAP ou Active Directory avec ONLYOFFICE ne s'arrête pas à la réussite de la connexion. Le résultat souhaité est plus précis : les utilisateurs concernés sont importés, leurs noms et adresses e-mail sont correctement associés, l'appartenance aux groupes correspond au modèle d'accès attendu, les utilisateurs du domaine peuvent se connecter avec leurs identifiants d'annuaire et les modifications ultérieures de l'annuaire sont prises en compte par ONLYOFFICE sans désactiver inopinément des comptes non pertinents.
Ce guide utilise le flux de travail actuel du serveur ONLYOFFICE Workspace comme chemin principal. ONLYOFFICE DocSpace prend également en charge LDAP, mais sa navigation et certains champs disponibles diffèrent ; la prise en charge de LDAP dans DocSpace est actuellement documentée comme une fonctionnalité de l’abonnement Business. Si vous utilisez DocSpace plutôt que Workspace, consultez la documentation LDAP correspondante d’ONLYOFFICE DocSpace au lieu de supposer que tous les écrans de Workspace sont identiques.
Pour Workspace Server, la source de référence est le guide de configuration LDAP d'ONLYOFFICE Workspace . Les captures d'écran ci-dessous présentent des vues de configuration des paramètres documentés ; l'espacement et la navigation exacts peuvent varier selon la version et l'édition d'ONLYOFFICE.
À quoi devrait ressembler le succès avant de commencer
Définissez d'abord le résultat attendu. Par exemple, supposons qu'Active Directory contienne 420 employés, mais que seuls les 180 utilisateurs du groupe OU=Staff,DC=example,DC=comONLYOFFICE doivent accéder à ce groupe. Vous souhaitez également que ce ONLYOFFICE-Adminsgroupe bénéficie d'un accès administrateur, tandis que les autres employés conservent leurs droits d'utilisateur standard du portail.
Une configuration réussie doit satisfaire à tous ces critères :
Le nombre d'importations est proche du nombre attendu d'après le DN utilisateur et le filtre configurés.
Les profils des utilisateurs affichent correctement le prénom, le nom, l'adresse électronique, le titre et les autres valeurs associées.
Dans ONLYOFFICE, les profils LDAP importés sont marqués comme gérés par l'annuaire.
Un utilisateur de test peut s'authentifier avec le format de connexion d'annuaire configuré.
L'appartenance au groupe est correcte pour plusieurs utilisateurs de l'exemple, et pas seulement pour un administrateur.
Un changement de répertoire contrôlé apparaît après une synchronisation manuelle ou planifiée.
Les utilisateurs en dehors du périmètre prévu ne sont pas désactivés de manière inattendue.
Si vous ne pouvez pas indiquer le nombre d'utilisateurs et de groupes attendus, ni deux ou trois identités de test avant l'importation, suspendez le processus et obtenez ces informations auprès de l'administrateur de l'annuaire. Cela simplifie grandement la validation, contrairement à une simple vérification de la réussite par un message de statut vert.
Étape 1 : Activez l’authentification LDAP et choisissez la sécurité du transport
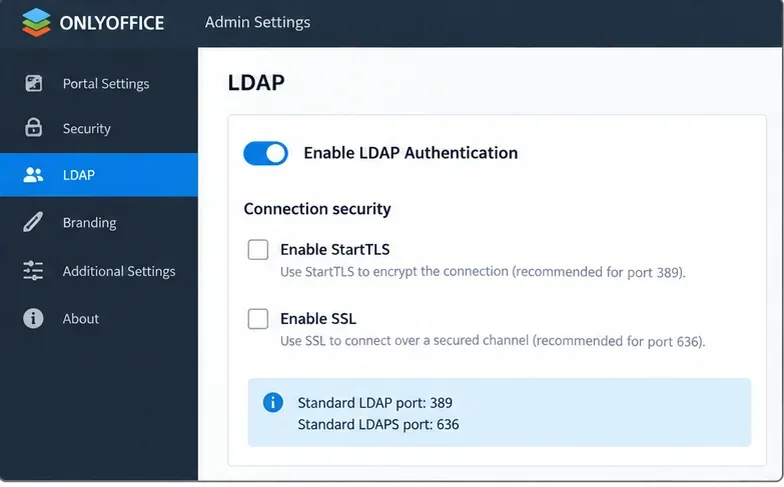
Dans ONLYOFFICE Workspace Server, ouvrez le panneau de configuration, puis la page LDAP sous Paramètres du portail et activez l'authentification LDAP. Les options de connexion documentées sont LDAP standard, StartTLS et SSL/LDAPS. StartTLS utilise généralement le port 389, tandis que SSL/LDAPS utilise le port 636.
Activez d'abord l'authentification LDAP, puis choisissez le protocole de transport correspondant au serveur d'annuaire. Les ports par défaut recommandés sont le port 389 pour LDAP ou StartTLS et le port 636 pour SSL/LDAPS.
Utilisez un protocole de transport chiffré lorsque votre politique d'annuaire le permet. Une connexion LDAP en clair fonctionnelle ne garantit pas un résultat prêt pour la production si les informations d'identification ou les données d'annuaire transitent par un réseau non sécurisé.
Contrôle qualité : vérifiez auprès de l'administrateur d'annuaire si le serveur attend StartTLS sur 389 ou LDAPS sur 636, et si l'hôte ONLYOFFICE fait confiance à la chaîne de certificats du serveur d'annuaire.
Étape 2 : Définir le serveur, le DN utilisateur, le filtre et l’attribut de connexion
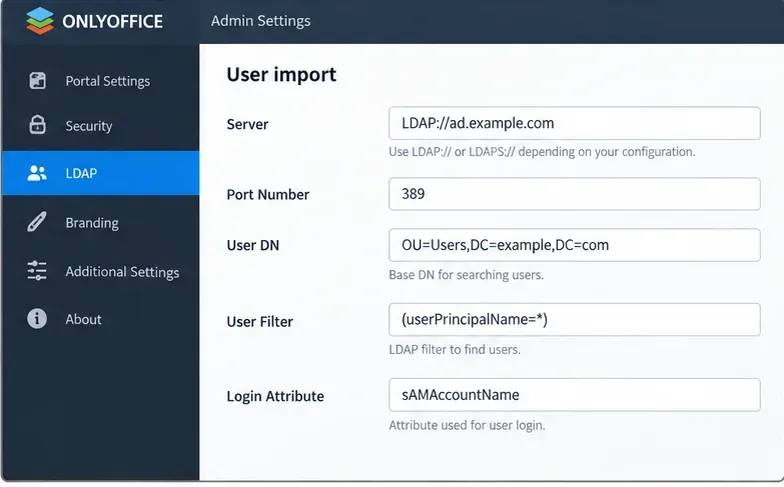
Les champs principaux d'importation des utilisateurs déterminent à la fois qui est visible par ONLYOFFICE et comment ces utilisateurs se connectent. Pour Active Directory, ONLYOFFICE documente les valeurs par défaut suivantes :
Filtre utilisateur :(userPrincipalName=*)
Attribut de connexion :sAMAccountName
Le DN utilisateur est le point de départ de la recherche dans l'annuaire. Un DN large, tel que ` DC=example,DC=comuser.d`, permet de parcourir une arborescence plus vaste ; un DN plus précis, tel que `user.d`, OU=Staff,DC=example,DC=comlimite la portée de la recherche avant l'application du filtre.
Pour Active Directory, définissez délibérément la base de recherche et utilisez le (userPrincipalName=*)filtre documenté avec sAMAccountNamel'attribut de connexion, sauf si la conception de votre annuaire exige quelque chose de différent.
Un problème de qualité fréquent consiste à commencer par l'intégralité du répertoire par commodité, puis à tenter d'exclure ultérieurement les comptes de service et les identités de test à l'aide d'un filtre complexe. Si les unités organisationnelles segmentent déjà la population cible, utilisez le DN utilisateur stable le plus précis qui représente le périmètre métier.
Contrôle qualité : comparez la population attendue pour ce DN et filtrez-la avec les personnes que vous souhaitez provisionner. Si la portée est incorrecte, corrigez-la avant l’importation.
Étape 3 : Cartographier soigneusement les attributs des utilisateurs
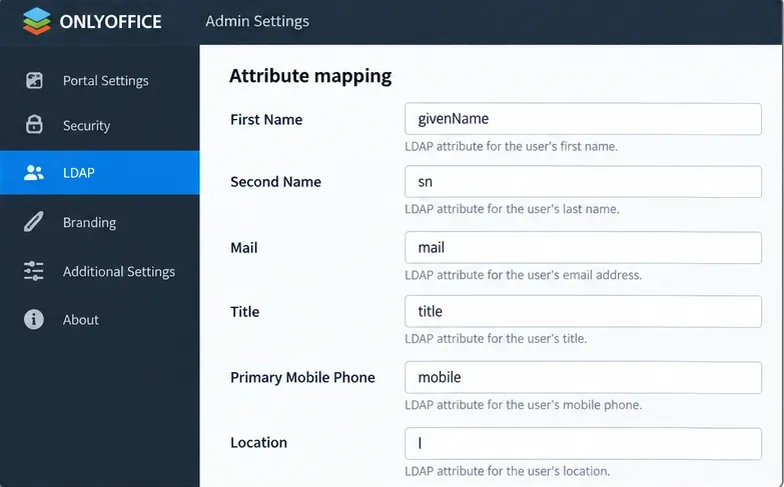
ONLYOFFICE permet aux attributs d'annuaire de renseigner les champs du portail tels que Prénom, Nom, Courriel, Titre, Numéro de téléphone portable principal et Lieu. Les noms exacts des attributs dépendent de votre schéma LDAP. Dans Active Directory, les exemples courants incluent : givenName` <nom_de_l'annuaire>` sn, mail`< titlenom_du_répertoire ... et `< nom_du_répertoire> mobile`.
Associez les champs du portail aux attributs renseignés dans votre annuaire. Une association techniquement valide reste insuffisante si la plupart des profils importés sont vides ou trompeurs.
L'adresse e-mail mérite une attention particulière. ONLYOFFICE indique que l'adresse e-mail du portail est extraite de l'attribut « Mail ». Si cette adresse est manquante, elle peut être générée à partir de l'attribut « Login » et du domaine LDAP. ONLYOFFICE précise également qu'un utilisateur existant du portail, possédant la même adresse e-mail, peut être synchronisé avec l'utilisateur LDAP.
Contrôle qualité : avant l’importation, examinez au moins cinq enregistrements représentatifs de l’annuaire, dont un administrateur, un employé et un utilisateur d’une autre unité organisationnelle. Vérifiez que les attributs mappés sont renseignés de manière cohérente.
Étape 4 : Déterminez si vous avez réellement besoin de la synchronisation de groupe.
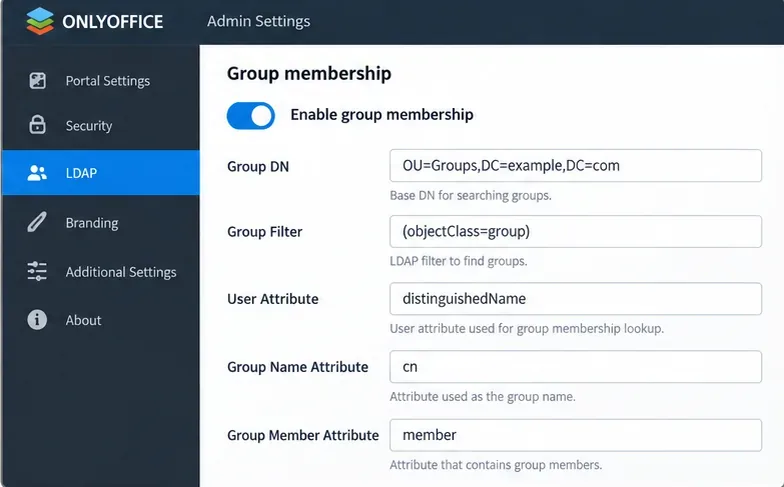
Activez l'appartenance aux groupes uniquement lorsque ONLYOFFICE doit importer les groupes LDAP et les utiliser pour l'organisation du portail ou les autorisations. Pour Active Directory, la documentation ONLYOFFICE est la suivante :
Filtre de groupe :(objectClass=group)
Attribut utilisateur :distinguishedName
Attribut de membre du groupe :member
Les paramètres de groupe Active Directory doivent correspondre à la manière dont votre annuaire gère les membres. L'attribut « Nom du groupe » doit également correspondre à votre schéma ; cnil s'agit d'un exemple courant, mais pas d'une exigence universelle.
ONLYOFFICE documente un comportement important : lorsque l’importation de groupes est activée, seuls les utilisateurs appartenant à au moins un groupe sélectionné sont ajoutés. Cela peut s’avérer utile pour la gestion des accès, mais peut aussi surprendre les administrateurs qui s’attendent à ce que le nom distinctif de l’utilisateur (DN) suffise à contrôler l’importation.
Contrôle qualité : sélectionnez trois utilisateurs : un appartenant à un groupe inclus, un à plusieurs groupes et un en dehors de tous les groupes importés. Prédisez le résultat avant la synchronisation, puis comparez-le au résultat réel.
Étape 5 : Attribuer les droits administratifs avec prudence
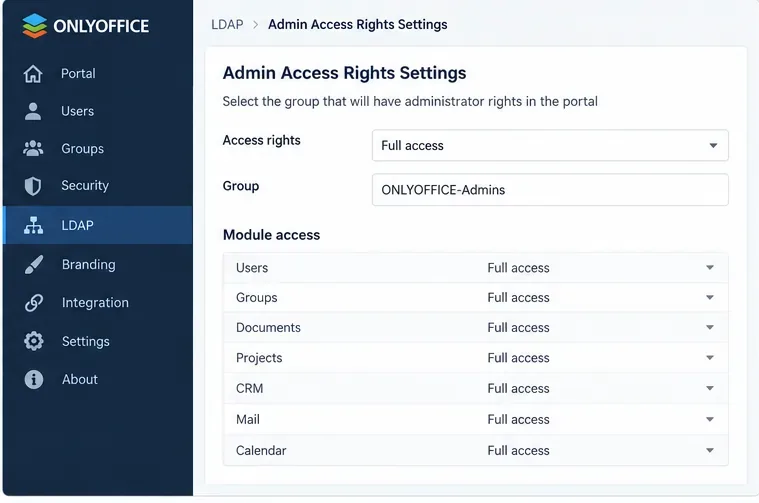
Workspace Server peut associer les accès administratifs aux groupes LDAP. Ceci est pratique pour une administration centralisée, mais cela signifie également que les modifications apportées aux groupes d'annuaire peuvent affecter les privilèges du portail.
Accorder les droits d'administration dérivés de LDAP à un groupe d'annuaire dédié et strictement contrôlé plutôt qu'à un large groupe d'employés.
Commencez par le plus petit groupe administratif adapté à votre modèle opérationnel. Vérifiez la composition et le comportement des groupes imbriqués dans votre propre annuaire avant de l'utiliser pour un accès privilégié.
Contrôle qualité : vérifiez que l’administrateur désigné dispose des droits attendus et qu’un utilisateur importé standard ne les possède pas. Si les privilèges sont plus étendus que prévu, interrompez et corrigez le groupe d’annuaire ou le mappage avant de déployer l’installation.
Étape 6 : Configurer le compte de lecture et le message de bienvenue (facultatif)
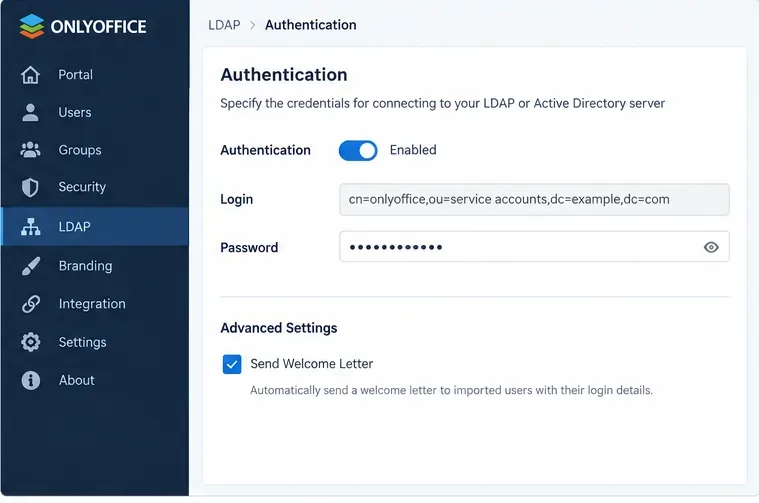
ONLYOFFICE Workspace propose une option d'authentification pour les informations d'identification disposant des droits de lecture sur les données de l'annuaire. Utilisez un compte d'annuaire dédié avec les autorisations de lecture minimales requises pour le périmètre de recherche, plutôt qu'un compte d'administrateur de domaine.
Utilisez un compte de lecture dédié pour les requêtes LDAP. L'option de lettre de bienvenue n'est utile que si l'attribut Mail est configuré et que les adresses résultantes peuvent effectivement recevoir des e-mails du portail.
Stockez et renouvelez ces informations d'identification conformément à la politique de comptes de service de votre organisation. Si le mot de passe expire sans avertissement, la synchronisation peut échouer même si la configuration LDAP n'a pas été modifiée.
Contrôle qualité : vérifiez que le compte de liaison peut rechercher le DN utilisateur et le DN de groupe configurés, mais ne dispose pas de privilèges d’écriture dans l’annuaire ou de privilèges administratifs inutiles.
Étape 7 : Enregistrez, vérifiez le périmètre d’importation, puis confirmez.
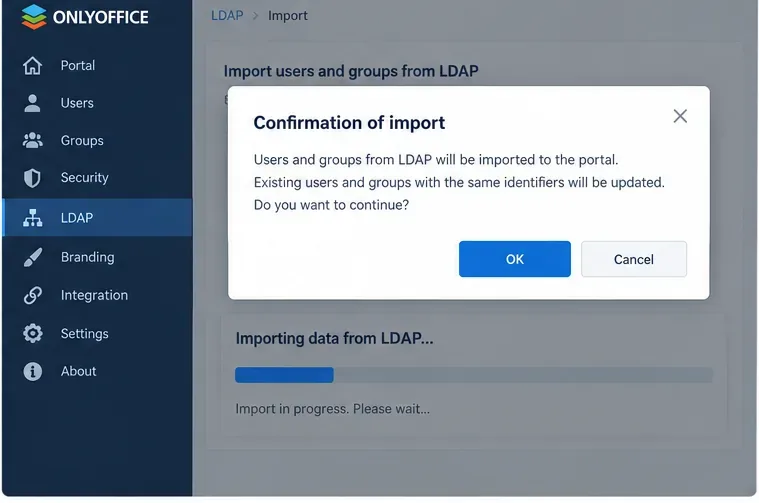
Lorsque vous enregistrez les paramètres LDAP, ONLYOFFICE affiche une confirmation avant l'importation des utilisateurs. Ne considérez pas cette étape comme une simple formalité. Modifier le serveur, le filtre utilisateur, le DN utilisateur, le filtre de groupe ou le DN de groupe après l'importation des utilisateurs peut avoir des conséquences importantes : la documentation officielle de Workspace indique que les utilisateurs importés et leurs données qui ne correspondent plus aux nouveaux paramètres peuvent être désactivés.
Utilisez l'étape de confirmation comme point de contrôle : vérifiez la portée de la recherche, les filtres, les mappages et les règles de groupe prévus avant de commencer l'importation.
Avant de modifier un périmètre LDAP existant, sauvegardez le portail, comme le recommande explicitement ONLYOFFICE. Pour un premier déploiement, il est conseillé de commencer par une unité organisationnelle ou un groupe de test restreint, de valider le résultat, puis d'étendre le périmètre.
Contrôle qualité : après l’importation, comparez les utilisateurs et les groupes réels avec la liste attendue. Analysez des profils par exemple plutôt que de vous contenter du nombre total.
Étape 8 : Activez la synchronisation automatique uniquement après que la première importation soit réussie.
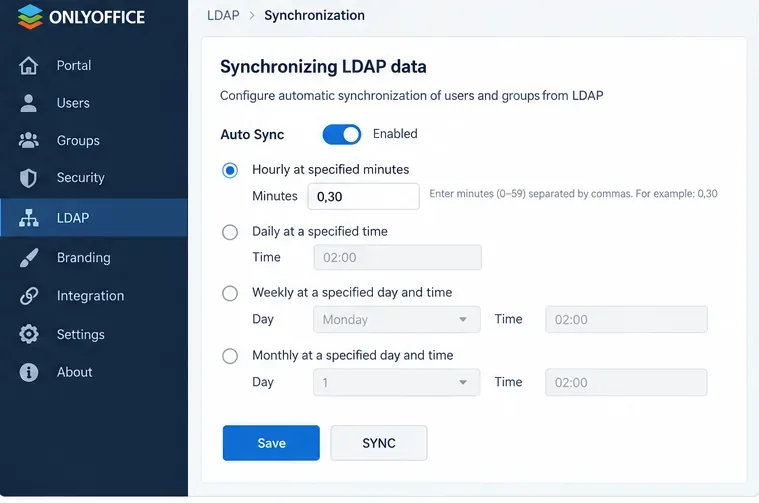
ONLYOFFICE peut synchroniser automatiquement les données LDAP toutes les heures à des minutes spécifiées, quotidiennement à une heure spécifiée, hebdomadairement ou mensuellement. Il propose également une synchronisation manuelle. La documentation précise que les informations d'un utilisateur LDAP sont également synchronisées après sa connexion.
Planifiez la synchronisation automatique uniquement après qu'une synchronisation manuelle ait permis d'obtenir les utilisateurs, attributs, groupes et autorisations attendus.
Pour la plupart des organisations, il est conseillé de commencer par une planification prévisible qui laisse aux administrateurs le temps de repérer les erreurs d'annuaire avant qu'elles ne se propagent. Une synchronisation plus fréquente n'est pas forcément synonyme de meilleure qualité ; choisissez l'intervalle en fonction de la rapidité avec laquelle les modifications d'identité doivent être transmises à ONLYOFFICE et du niveau de contrôle de vos processus d'annuaire.
Contrôle qualité : effectuez une modification test sans risque dans l’annuaire, par exemple en changeant le titre d’un utilisateur de test, lancez une synchronisation manuelle et vérifiez la mise à jour. Testez ensuite la synchronisation planifiée séparément.
Comment vérifier la connexion LDAP après l'importation ?
ONLYOFFICE Workspace documente trois formulaires de connexion pour les utilisateurs LDAP importés :
LoginAttribute, Par exempleAndrew.Stone
LoginAttribute@LDAPDomain, Par exempleAndrew.Stone@example.com
LDAPDomain\LoginAttribute, Par exempleexample\Andrew.Stone
Effectuez un test avec un compte utilisateur non administrateur ainsi qu'avec un administrateur. La réussite de la liaison d'annuaire ne garantit pas à elle seule que l'utilisateur importé puisse s'authentifier sur le portail à l'aide du formulaire de connexion prévu.
Quand changer d'approche
Résultat observé
Ce que cela suggère
Action suivante
La connexion fonctionne, mais il y a trop d'utilisateurs.
Le DN utilisateur ou le filtre utilisateur est trop large.
Réduisez le périmètre de recherche avant l'importation en production.
Le nombre d'utilisateurs est correct, mais les noms ou adresses e-mail sont vides.
Le mappage des attributs ne correspond pas aux données de votre annuaire.
Examinez les enregistrements d'annuaire réels et corrigez les mappages.
L'activation de la synchronisation de groupe supprime les utilisateurs attendus de l'importation.
Ces utilisateurs n'appartiennent pas à un groupe importé
Révision du DN du groupe, du filtre de groupe et de la conception des adhésions.
Les utilisateurs importent leurs données mais ne peuvent pas se connecter.
L'attribut de connexion, le domaine LDAP, la liaison/l'authentification ou la stratégie d'annuaire peuvent être incorrects.
Testez les formats de connexion documentés et validez le compte d'annuaire et le chemin TLS.
La synchronisation manuelle fonctionne, mais les modifications planifiées n'apparaissent pas.
La planification de la synchronisation automatique ou l'exécution des tâches nécessitent une vérification.
Confirmez la planification, exécutez une synchronisation manuelle et comparez les horodatages et une modification de test contrôlée.
Une modification du périmètre exclurait les utilisateurs LDAP existants
Cette modification peut désactiver les comptes situés en dehors du nouveau périmètre.
Commencez par une sauvegarde et testez la nouvelle portée sur un petit échantillon contrôlé.
Limites à garder à l'esprit
La synchronisation LDAP est une intégration d'identité et d'annuaire, et non un substitut à une conception rigoureuse des autorisations. Elle peut importer les utilisateurs, les groupes, les attributs et l'authentification basée sur l'annuaire, mais la qualité du résultat dépend fortement de la structure et de la qualité de l'annuaire source.
Il convient également de distinguer les produits ONLYOFFICE. Workspace Server expose LDAP via son panneau de configuration et prend en charge les paramètres décrits ci-dessus. DocSpace possède sa propre page LDAP et des champs documentés, incluant des correspondances spécifiques à DocSpace telles que le type d'utilisateur et le quota initial ; cette fonctionnalité est actuellement proposée par ONLYOFFICE dans le cadre de son abonnement Business payant. Ne présumez pas qu'une capture d'écran ou une option de Workspace sera identique dans DocSpace.
Liste de contrôle d'acceptation finale
La connexion au répertoire utilise le protocole de transport sécurisé prévu.
L'utilisateur DN et les filtres importent uniquement la population attendue.
Les champs de profil mappés contiennent des données correctes et utilisables.
L'appartenance à un groupe correspond à plusieurs exemples connus d'Active Directory.
Les droits administratifs sont limités au groupe visé.
Un utilisateur LDAP normal peut se connecter en utilisant le formulaire de connexion habituel.
Une synchronisation manuelle applique correctement un changement de répertoire contrôlé.
La synchronisation automatique répète ce comportement selon la fréquence choisie.
Une sauvegarde existe avant toute modification d'une étendue LDAP établie.
Une fois ces vérifications effectuées, l'intégration ne se limite plus à une simple connexion à LDAP. Elle génère la population d'utilisateurs, les données d'identité, la structure des groupes, le comportement d'authentification et le résultat de synchronisation attendus. En cas de divergence, corrigez la portée de l'annuaire ou le mappage avant d'augmenter la fréquence de synchronisation ou d'étendre le déploiement.