Accueil
» BUREAU MS
»
Comment configurer le mot de passe de la console d'administration pour Collabora Online
Comment configurer le mot de passe de la console d'administration pour Collabora Online
Si vous pouvez ouvrir Collabora Online mais ne parvenez pas à vous connecter à sa console d'administration, il est possible que vos identifiants n'aient jamais été configurés pour le serveur Collabora. La solution dépend de la méthode d'installation de Collabora : une installation par paquet Linux utilise l' coolconfigutilitaire approprié, tandis que l'image Docker officielle de CODE accepte les usernamevariables passwordd'environnement correspondantes. Ces deux méthodes d'installation sont distinctes ; choisissez celle qui correspond à votre déploiement.
La console d'administration est une page de gestion côté serveur. Elle est différente du compte administrateur Nextcloud, de l'identifiant d'un utilisateur de documents et des identifiants d'intégration WOPI. Le manuel du SDK Collabora 24.04 décrit l'adresse de la console, la méthode de configuration Linux et les variables de l'image Docker. Les détails de déploiement pouvant varier d'une version à l'autre, consultez la documentation de la version que vous utilisez avant d'appliquer une modification en production : Manuel du SDK Collabora Online 24.04 .
Choisissez la méthode de configuration qui correspond à votre installation.
Déploiement
Définissez les identifiants avec
Appliquer la modification
Installation de paquets Linux gérée par systemd
sudo coolconfig set-admin-password
Redémarrez coolwsdsi votre configuration le requiert, puis vérifiez le service.
Image Docker Collabora CODE
variables d'environnement du conteneur usernameetpassword
Recréez le conteneur avec l'environnement mis à jour
Commencez par identifier le déploiement. S'il coolwsds'exécute directement en tant que service système et que l'hôte dispose de la coolconfigcommande appropriée, utilisez la méthode du package. Si le service s'exécute dans un conteneur basé sur un système de fichiers collabora/code, configurez plutôt son environnement. Évitez de définir un mot de passe sur l'hôte et de vous attendre à ce qu'il modifie un conteneur déjà en cours d'exécution.
Pour l'installation d'un paquet Linux, définissez un mot de passe de manière interactive.
Ouvrez un terminal sur le serveur Collabora ou connectez-vous via SSH en utilisant un compte disposant d'un accès sudo.
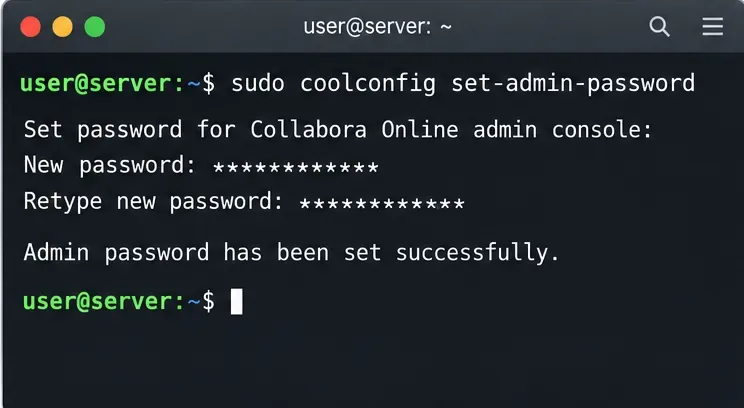
Courir sudo coolconfig set-admin-password.
Lorsque vous y êtes invité, saisissez le nom d'utilisateur et le mot de passe de la console d'administration, puis confirmez le mot de passe. Le terminal ne doit pas afficher le mot de passe pendant la saisie.
Si votre installation nécessite un redémarrage du service après une modification de configuration, exécutez la commande suivante : [commande à insérer] sudo systemctl restart coolwsd. Vérifiez l’état du service avec la commande suivante : [commande à insérer] sudo systemctl status coolwsd.
Ouvrez l'URL de la console d'administration et connectez-vous avec les identifiants que vous venez de définir.
Exemple d'utilisation de la commande interactive dans le terminal pour configurer le mot de passe de la console d'administration lors de l'installation d'un package.
L'utilitaire documenté demande le nom d'utilisateur et le mot de passe de manière interactive et stocke ce dernier sous forme de hachage salé dans le fichier de configuration. Cette méthode est préférable à la saisie directe du mot de passe en clair dans la ligne de commande ou à son écriture manuelle dans un fichier XML. Considérez cette commande comme une action d'administration : exécutez-la sur le serveur Collabora, et non sur le serveur Nextcloud, sauf si Collabora y est également installé.
Si coolconfigle fichier est introuvable, vérifiez qu'il s'agit bien d'une installation Collabora basée sur un package et que vous êtes sur le bon serveur. Un conteneur CODE possède son propre mécanisme de configuration. Si la commande réussit mais que l'authentification échoue toujours, vérifiez le nom d'hôte et le port, réessayez avec le nom d'utilisateur exact que vous avez défini et consultez les journaux du service avant de modifier les paramètres de proxy ou WOPI non liés à l'opération.
Pour l'image Docker CODE, définissez les deux variables d'environnement
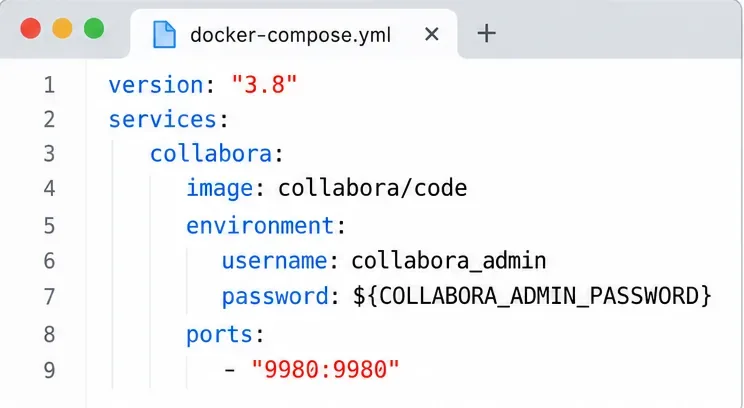
L'image CODE officielle lit usernameles passwordvariables d'environnement au démarrage du conteneur. Ajoutez ces deux valeurs à la configuration du conteneur ; définir uniquement un mot de passe ne suffit pas. Pour Docker Compose, un mappage peut ressembler à ceci :
Conservez le mot de passe réel dans un fichier d'environnement protégé ou un système de gestion des secrets de déploiement, plutôt que de l'inclure dans un dépôt de code source ou de le coller dans une demande d'assistance publique. Un .envfichier Compose est pratique pour la substitution de variables, mais il contient des données sensibles : limitez son accès. Toute personne ayant accès au démon Docker peut généralement consulter la configuration du conteneur ; les variables d'environnement ne remplacent donc pas les contrôles d'accès sur l'hôte.
Un exemple Compose qui fournit les informations d'identification de la console d'administration CODE via les paramètres d'environnement du conteneur.
Enregistrez le fichier Compose et recréez le conteneur afin que Docker transmette l'environnement mis à jour au démarrage. Pour un service nommé `service` collabora, cela correspond généralement à docker compose up -d --force-recreate collabora`service.compose`. Un simple redémarrage du conteneur ne remplace pas les valeurs d'environnement enregistrées lors de sa création. Vérifiez votre version de Compose et le nom de votre service avant d'exécuter la commande, et évitez d'afficher un mot de passe en clair dans l'historique du shell.
Pour un déploiement direct docker run, les paramètres équivalents sont des variables d'environnement transmises avec `<configuration>` -e, telles que ` -e username=collabora_admin<env>` et ` -e password=...<env>`. Utilisez votre méthode de gestion des secrets pour fournir la valeur ; ne copiez pas un exemple de mot de passe d'un tutoriel dans un service accessible sur Internet.
Ouvrez la console d'administration et vérifiez la connexion.
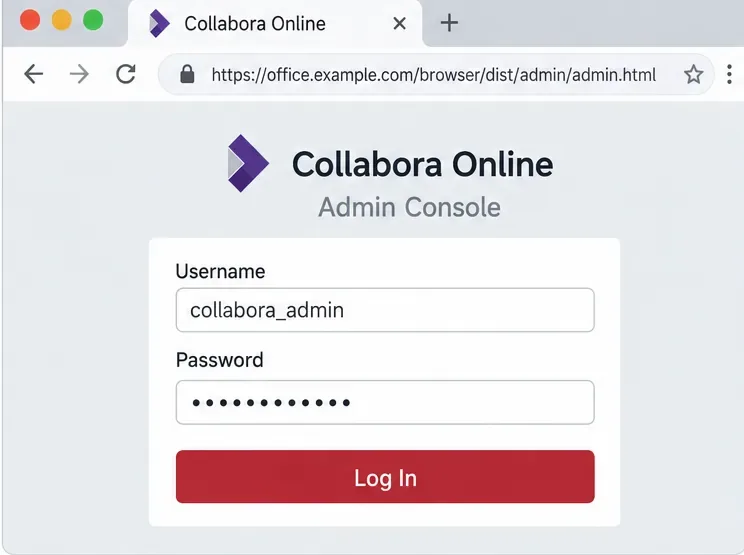
Le chemin d'accès à la console est documenté /browser/dist/admin/admin.html. Sur le port par défaut, l'URL complète est : https://your-collabora-host:9980/browser/dist/admin/admin.html. Si la connexion TLS se termine par un proxy inverse, utilisez le nom d'hôte et le port HTTPS publics exposés par ce proxy. L'adresse peut différer si votre administrateur a configuré un port ou un routage d'URL non standard.
La page de connexion de la console d'administration utilise les identifiants configurés sur le serveur Collabora ; le nom d'hôte affiché n'est qu'un exemple.
Connectez-vous et vérifiez que la console charge bien ses informations de surveillance. Le manuel du SDK décrit la surveillance des sessions en temps réel, notamment les documents ouverts et les utilisateurs. La console pouvant afficher des détails opérationnels et permettant des actions d'administration telles que la fermeture de sessions de documents, limitez l'accès aux administrateurs de confiance, utilisez le protocole HTTPS et évitez d'exposer le point de terminaison de gestion sur Internet. Appliquez des restrictions réseau au niveau du pare-feu ou du proxy inverse si votre déploiement le permet.
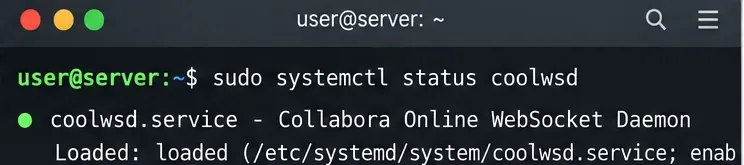
Pour l'installation d'un paquet, vérifiez que le service est opérationnel avec `docker service` sudo systemctl status coolwsd. Pour Docker, examinez l'état du conteneur avec `docker service` docker compose pset ses journaux récents avec `docker logs` docker compose logs --tail=100 collabora. Un service opérationnel ne suffit pas à garantir la validité du mot de passe ; la vérification finale consiste à se connecter avec succès à l'URL de la console d'administration.
Utilisez la commande « service status » pour vérifier qu'un service Collabora basé sur un package est en cours d'exécution après la configuration.
Idées fausses courantes et que faire à la place
« La console d'administration utilise mon mot de passe Nextcloud. »
Non, pas par défaut. Les identifiants de la console d'administration Collabora sont configurés sur le serveur Collabora, indépendamment des comptes utilisateurs Nextcloud. Action : à utiliser coolconfig set-admin-passwordlors de l'installation d'un package ou à mettre à jour l'environnement du conteneur CODE et à recréer ce dernier.
« J’ai modifié le fichier Docker Compose, donc le conteneur en cours d’exécution possède le nouveau mot de passe. »
La modification du fichier n'affecte pas l'environnement enregistré d'un conteneur existant. Action : recréez le service Compose concerné, puis testez les nouvelles informations d'identification. Ne divulguez pas le mot de passe dans la sortie de la commande ni dans le système de contrôle de version.
« Si l’URL de la console d’administration s’ouvre, le serveur est sécurisé. »
L'accès à la page prouve uniquement que la route répond ; il ne prouve ni que des identifiants forts sont configurés ni que l'accès réseau est restreint. Le manuel du SDK indique que la console est désactivée lorsque le nom d'utilisateur ou le mot de passe requis n'est pas défini, et décrit les fonctions de surveillance administrative. Action : définissez un mot de passe unique, confirmez que l'authentification est requise et limitez l'accès au point de terminaison de la console.
« La console d'administration est l'endroit où définir les identifiants de modification des documents. »
Le mot de passe de la console protège l'interface de gestion. Il ne remplace ni la configuration de l'hôte WOPI ni le système d'identité utilisé par votre plateforme de fichiers. Action : ne modifiez pas les paramètres WOPI et de proxy inverse, sauf si vous devez résoudre des problèmes liés à ces connexions.
Si la connexion échoue toujours
Vérifiez si Collabora s'exécute en tant que service hôte ou dans un conteneur CODE, puis utilisez uniquement le chemin de configuration correspondant.
Vérifiez l'URL exacte de la console publique, y compris HTTPS, le port et /browser/dist/admin/admin.html.
Pour Docker, vérifiez que les deux éléments usernamesont passwordprésents dans la configuration de service effective et recréez le conteneur après les modifications.
Pour installer un package, relancez la coolconfigcommande interactive sur l'hôte Collabora et consultez coolwsdl'état et les journaux.
Si un proxy inverse est utilisé, demandez à son administrateur de vérifier que la route vers la console d'administration et le trafic WebSocket requis sont correctement acheminés. Ne relâchez pas l'authentification pour contourner un problème de proxy.
Une fois la connexion établie et le service opérationnel, enregistrez vos nouvelles informations d'identification dans votre gestionnaire de mots de passe approuvé et notez l'hôte ou le conteneur qui en est propriétaire. La configuration de la console d'administration de Collabora peut varier selon la version et la méthode de déploiement ; le manuel du SDK 24.04 mentionné ci-dessus est spécifique à cette version, veuillez donc consulter la documentation correspondante pour un déploiement plus récent ou personnalisé par le fournisseur.