Home
» UFFICIO MS
»
How to Configure LDAP / Active Directory Sync in ONLYOFFICE
How to Configure LDAP / Active Directory Sync in ONLYOFFICE
A good ONLYOFFICE LDAP or Active Directory integration is not finished when the connection saves successfully. The result you want is more specific: the intended users are imported, their names and email addresses map correctly, group membership produces the expected access model, domain users can sign in with their directory credentials, and later directory changes reach ONLYOFFICE without unexpectedly disabling unrelated accounts.
This guide uses the current ONLYOFFICE Workspace Server workflow as the main path. ONLYOFFICE DocSpace also supports LDAP, but its navigation and some available fields differ; LDAP in DocSpace is currently documented as a Business-plan feature. If you are using DocSpace rather than Workspace, use the corresponding ONLYOFFICE DocSpace LDAP documentation instead of assuming every Workspace screen is identical.
For Workspace Server, the source reference is the current ONLYOFFICE Workspace LDAP configuration guide. The screenshots below are configuration-oriented views of the documented settings; exact spacing and navigation can vary with the ONLYOFFICE release and product edition.
What success should look like before you start
Define the expected result first. For example, suppose Active Directory contains 420 employees, but only the 180 users under OU=Staff,DC=example,DC=com should enter ONLYOFFICE. You also want the ONLYOFFICE-Admins group to receive administrative access, while ordinary employees remain standard portal users.
A successful configuration should satisfy all of these checks:
The import count is close to the number expected from the configured User DN and filter.
User profiles show the correct first name, last name, email address, title, and other mapped values.
Imported LDAP profiles are marked as directory-managed in ONLYOFFICE.
A test user can authenticate with the configured directory login format.
Group membership is correct for several sample users, not just one administrator.
A controlled directory change appears after a manual or scheduled synchronization.
Users outside the intended scope are not unexpectedly disabled.
If you cannot state the expected user count, group count, and two or three test identities before the import, pause and obtain those values from the directory administrator. They make validation much easier than judging success from a green status message alone.
Step 1: Enable LDAP authentication and choose transport security
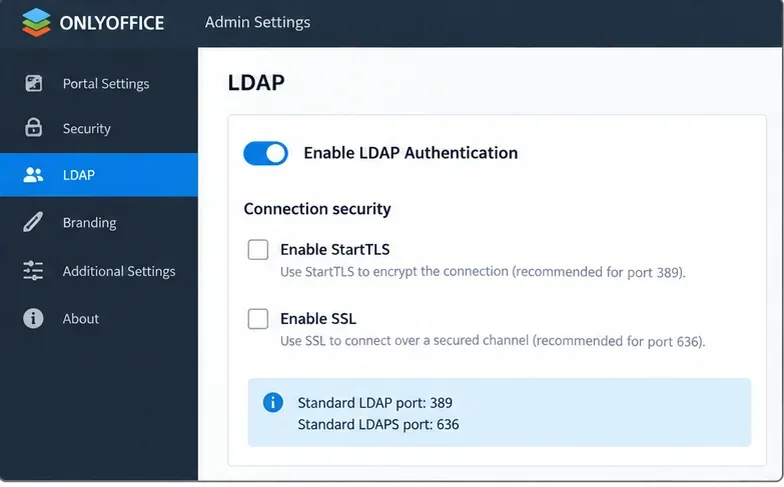
In ONLYOFFICE Workspace Server, open the Control Panel, then the LDAP page under Portal Settings, and enable LDAP authentication. The documented connection options are regular LDAP, StartTLS, or SSL/LDAPS. StartTLS normally uses port 389, while SSL/LDAPS uses port 636.
Enable LDAP authentication first, then choose the transport method that matches the directory server. The documented defaults are port 389 for LDAP or StartTLS and port 636 for SSL/LDAPS.
Use encrypted transport whenever your directory policy supports it. A working plaintext LDAP connection is not equivalent to a production-ready result if credentials or directory data traverse an untrusted network.
Quality check: confirm with the directory administrator whether the server expects StartTLS on 389 or LDAPS on 636, and whether the ONLYOFFICE host trusts the directory server’s certificate chain.
Step 2: Set the server, User DN, filter, and login attribute
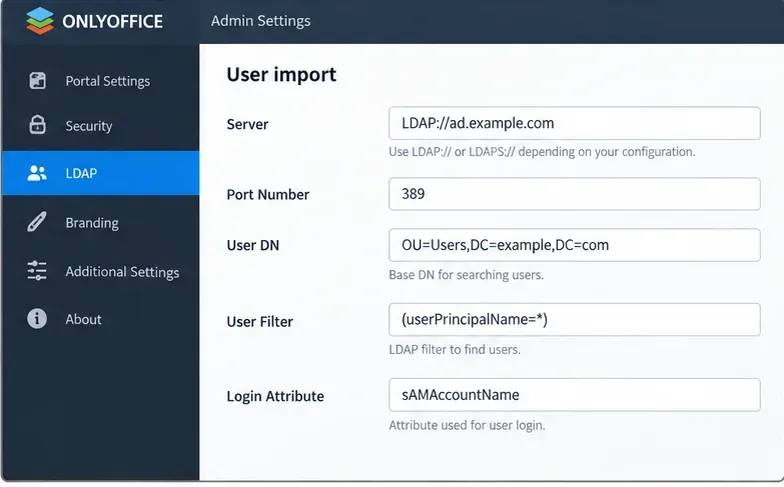
The core user-import fields determine both who is visible to ONLYOFFICE and how those users sign in. For Active Directory, ONLYOFFICE documents these defaults:
User Filter:(userPrincipalName=*)
Login Attribute:sAMAccountName
The User DN is the starting point for the directory search. A broad DN such as DC=example,DC=com searches a larger tree; a narrower DN such as OU=Staff,DC=example,DC=com limits the scope before the filter is applied.
For Active Directory, define the search base deliberately and use the documented (userPrincipalName=*) filter with sAMAccountName as the login attribute unless your directory design requires something different.
A common quality problem is starting with the entire directory because it is convenient, then trying to exclude service accounts and test identities later with a complicated filter. If organizational units already separate the intended population, use the narrowest stable User DN that represents the business scope.
Quality check: compare the expected population from that DN and filter with the people you actually intend to provision. If the scope is wrong, correct it before importing.
Step 3: Map user attributes carefully
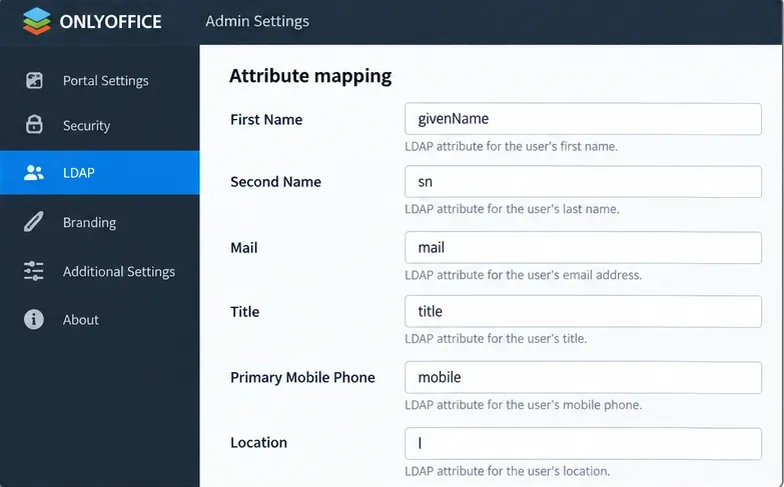
ONLYOFFICE allows directory attributes to populate portal fields such as First Name, Second Name, Mail, Title, Primary Mobile Phone, and Location. The exact attribute names depend on your LDAP schema. In Active Directory, common examples include givenName, sn, mail, title, and mobile.
Map portal fields to attributes that are actually populated in your directory. A technically valid mapping is still poor if most imported profiles end up blank or misleading.
Email deserves special attention. ONLYOFFICE states that the portal email is taken from the Mail Attribute; if it is missing, an address can be formed from the Login Attribute and LDAP Domain. It also notes that an existing portal user with the same email can be synchronized with the LDAP user.
Controllo qualità: prima dell'importazione, esaminare almeno cinque record di directory rappresentativi, tra cui un amministratore, un dipendente normale e un utente di un'unità organizzativa diversa. Verificare che gli attributi mappati siano popolati in modo coerente.
Passaggio 4: Decidi se hai davvero bisogno della sincronizzazione di gruppo
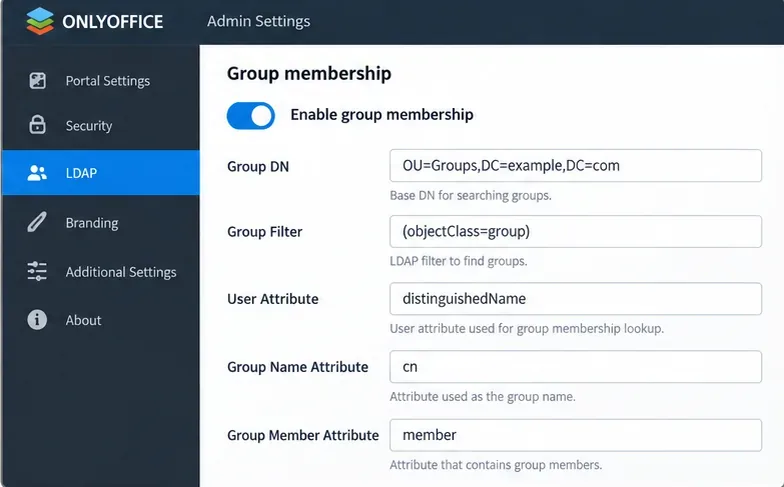
Abilita l'appartenenza al gruppo solo quando ONLYOFFICE deve importare gruppi LDAP e utilizzarli per l'organizzazione del portale o per le autorizzazioni. Per Active Directory, ONLYOFFICE documenta:
Filtro di gruppo:(objectClass=group)
Attributo utente:distinguishedName
Attributo del membro del gruppo:member
Le impostazioni dei gruppi di Active Directory devono corrispondere al modo in cui la directory rappresenta l'appartenenza. Anche l'attributo del nome del gruppo deve corrispondere allo schema; cnquesto è un esempio comune, non un requisito universale.
ONLYOFFICE ha documentato un comportamento importante: quando l'importazione di gruppo è abilitata, vengono aggiunti solo gli utenti che appartengono ad almeno uno dei gruppi selezionati. Questo può essere utile per la gestione degli accessi, ma può anche sorprendere gli amministratori che si aspettano che il DN utente sia l'unico parametro a controllare l'importazione.
Controllo qualità: scegli tre utenti: uno in un gruppo incluso, uno in più gruppi e uno al di fuori di tutti i gruppi importati. Prevedi il risultato prima della sincronizzazione, quindi confrontalo con il risultato effettivo.
Passaggio 5: Assegnare i diritti amministrativi in modo prudente
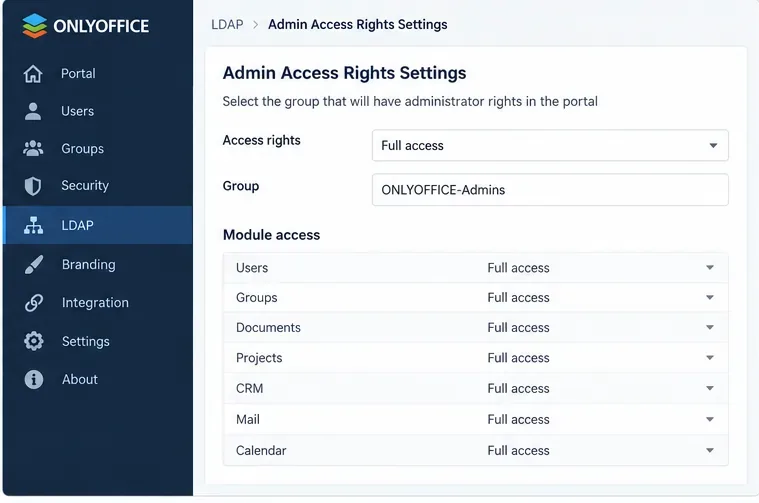
Workspace Server può mappare l'accesso amministrativo ai gruppi LDAP. Ciò è comodo per l'amministrazione centralizzata, ma significa anche che le modifiche ai gruppi di directory possono alterare i privilegi del portale.
Concedi i diritti amministrativi derivati da LDAP a un gruppo di directory dedicato e strettamente controllato, anziché a un gruppo di dipendenti più ampio.
Iniziate con il gruppo amministrativo più piccolo che si adatti al vostro modello operativo. Verificate sia l'appartenenza al gruppo che il comportamento dei gruppi annidati nella vostra directory prima di utilizzarla per l'accesso privilegiato.
Controllo qualità: verificare che l'amministratore designato riceva i diritti previsti e che un normale utente importato non li riceva. Se i privilegi sono più ampi del previsto, interrompere l'installazione e correggere il gruppo di directory o la mappatura prima di implementarla.
Passaggio 6: Configurare l'account di lettura e il messaggio di benvenuto facoltativo
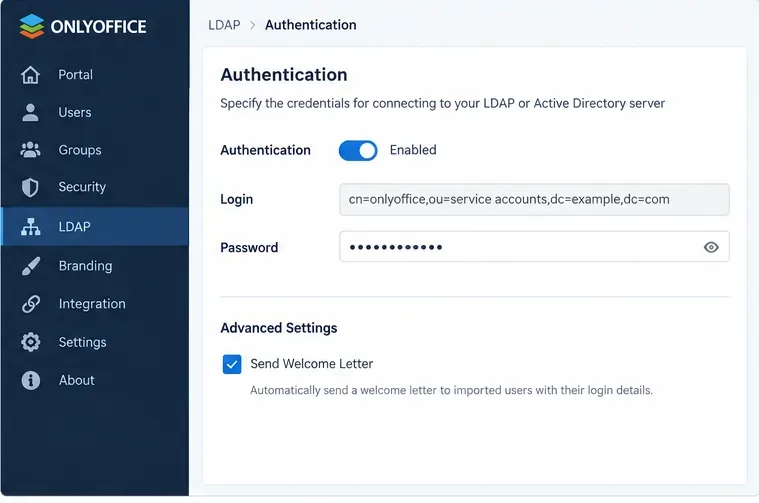
ONLYOFFICE Workspace offre un'opzione di autenticazione per le credenziali che dispongono dei diritti di lettura dei dati della directory. Utilizzare un account di directory dedicato con le autorizzazioni di lettura minime richieste per l'ambito di ricerca, anziché un account di amministratore di dominio.
Utilizzare un account di lettura dedicato per le query LDAP. L'opzione della lettera di benvenuto è utile solo quando l'attributo Mail è configurato e gli indirizzi risultanti possono effettivamente ricevere la posta del portale.
Archivia e ruota le credenziali in base alle policy degli account di servizio della tua organizzazione. Se la password scade silenziosamente, la sincronizzazione potrebbe non riuscire anche se la configurazione LDAP non è stata modificata.
Controllo qualità: verificare che l'account di bind possa cercare il DN utente e il DN di gruppo configurati, ma che non disponga di privilegi di scrittura nella directory o di privilegi amministrativi non necessari.
Passaggio 7: Salva, rivedi l'ambito di importazione, quindi conferma
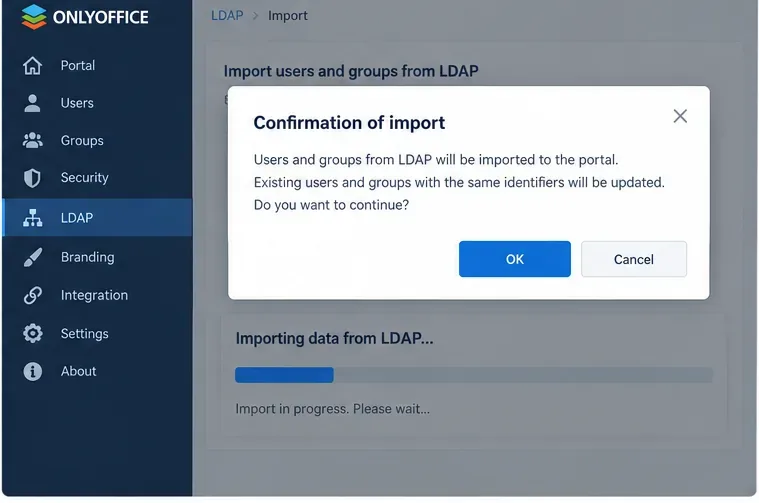
Quando si salvano le impostazioni LDAP, ONLYOFFICE visualizza una richiesta di conferma prima di importare gli utenti. Non si tratta di una semplice conferma di routine. La modifica di Server, Filtro utente, DN utente, Filtro gruppo o DN gruppo dopo l'importazione degli utenti può avere conseguenze significative: la documentazione ufficiale di Workspace avverte che gli utenti importati e i relativi dati che non corrispondono più alle nuove impostazioni potrebbero essere disabilitati.
Utilizzate la fase di conferma come punto di controllo: verificate l'ambito di ricerca, i filtri, le mappature e le regole di raggruppamento desiderati prima di avviare l'importazione.
Eseguire un backup del portale prima di modificare un ambito LDAP esistente, come esplicitamente raccomandato da ONLYOFFICE. Per una prima implementazione, si consiglia di iniziare con un'unità organizzativa o un gruppo di test ristretto, convalidare il risultato e quindi estendere l'ambito.
Controllo qualità: dopo l'importazione, confronta gli utenti e i gruppi effettivi con l'elenco previsto. Seleziona dei profili anziché verificare solo il numero totale.
Passaggio 8: Abilita la sincronizzazione automatica solo dopo che la prima importazione è andata a buon fine.
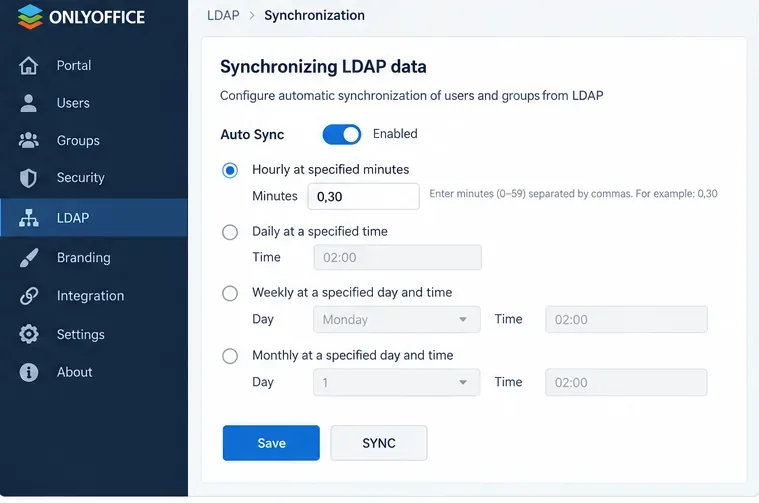
ONLYOFFICE può sincronizzare automaticamente i dati LDAP ogni ora a minuti specificati, giornalmente a orari specificati, settimanalmente o mensilmente. Offre anche un'azione di sincronizzazione manuale. La documentazione specifica che le informazioni relative a un singolo utente LDAP vengono sincronizzate anche dopo l'accesso di tale utente.
Pianifica la sincronizzazione automatica solo dopo che una sincronizzazione manuale ha generato gli utenti, gli attributi, i gruppi e le autorizzazioni previsti.
Per la maggior parte delle organizzazioni, è consigliabile iniziare con una pianificazione prevedibile che dia agli amministratori il tempo di individuare gli errori di directory prima che si propaghino ripetutamente. Una sincronizzazione più frequente non è automaticamente migliore; la scelta dell'intervallo deve basarsi sulla rapidità con cui le modifiche di identità devono essere sincronizzate con ONLYOFFICE e sul livello di affidabilità con cui vengono controllati i processi di directory.
Controllo qualità: apporta una modifica di prova sicura nella directory, ad esempio modificando il titolo di un utente di prova, esegui una sincronizzazione manuale e verifica l'aggiornamento. Quindi testa separatamente la sincronizzazione pianificata.
Come verificare l'accesso LDAP dopo l'importazione
ONLYOFFICE Workspace documenta tre moduli di accesso per gli utenti LDAP importati:
LoginAttribute, Per esempioAndrew.Stone
LoginAttribute@LDAPDomain, Per esempioAndrew.Stone@example.com
LDAPDomain\LoginAttribute, Per esempioexample\Andrew.Stone
Eseguire il test sia con un utente non amministratore che con un amministratore. Il solo collegamento alla directory con esito positivo non garantisce che l'utente importato possa autenticarsi tramite il portale utilizzando il modulo di accesso previsto.
Quando cambiare approccio
Risultato osservato
Ciò che suggerisce
Prossima azione
La connessione funziona ma risultano troppi utenti
Il DN utente o il filtro utente sono troppo generici
Restringi l'ambito della ricerca prima dell'importazione in produzione.
Il numero di utenti è corretto, ma i nomi e gli indirizzi email risultano vuoti.
La mappatura degli attributi non corrisponde ai dati della directory.
Esamina i record di directory effettivi e correggi le mappature.
L'attivazione della sincronizzazione di gruppo rimuove gli utenti previsti dall'importazione
Questi utenti non appartengono a un gruppo importato
Revisione del DN del gruppo, del filtro del gruppo e della progettazione dell'appartenenza.
Gli utenti importano ma non riescono ad accedere
L'attributo di login, il dominio LDAP, l'autenticazione/binding o i criteri della directory potrebbero essere errati.
Verifica i formati di accesso documentati e convalida l'account di directory e il percorso TLS.
La sincronizzazione manuale funziona, ma le modifiche programmate non vengono visualizzate.
È necessario verificare la pianificazione della sincronizzazione automatica o l'esecuzione del processo.
Conferma la pianificazione, esegui una sincronizzazione manuale e confronta i timestamp con una modifica di prova controllata.
Una modifica dell'ambito escluderebbe gli utenti LDAP esistenti
La modifica può disabilitare gli account al di fuori del nuovo ambito
Prima di procedere, fate un passo indietro e testate il nuovo strumento con una piccola popolazione controllata.
Limiti da tenere a mente
La sincronizzazione LDAP è un'integrazione di identità e directory, non un sostituto di un'attenta progettazione dell'autorizzazione. Può importare utenti, gruppi, attributi e autenticazione basata su directory, ma la qualità del risultato dipende fortemente dalla struttura e dall'integrità della directory di origine.
È importante distinguere anche i prodotti ONLYOFFICE. Workspace Server espone LDAP tramite il suo Pannello di controllo e supporta le impostazioni descritte in precedenza. DocSpace ha una propria pagina LDAP e campi documentati, incluse mappature specifiche di DocSpace come il tipo di utente e la quota utente iniziale; questa funzionalità è attualmente indicata da ONLYOFFICE come disponibile nel piano Business a pagamento. Non dare per scontato che una schermata o un'opzione di Workspace vengano visualizzate invariate in DocSpace.
Lista di controllo per l'accettazione finale
La connessione alla directory utilizza il protocollo di trasporto sicuro previsto.
Il DN utente e i filtri importano solo la popolazione prevista.
I campi del profilo mappati contengono dati corretti e utilizzabili.
L'appartenenza al gruppo corrisponde a diversi esempi noti di Active Directory.
I diritti amministrativi sono limitati al gruppo interessato.
Un normale utente LDAP può accedere utilizzando il modulo di login previsto.
Una sincronizzazione manuale applica correttamente una modifica controllata della directory.
La sincronizzazione automatica ripete tale comportamento secondo la pianificazione selezionata.
Prima di modificare un ambito LDAP stabilito, viene eseguito un backup.
Una volta superati questi controlli, l'integrazione non si limita più a "connettersi a LDAP". Genera infatti la popolazione di utenti, i dati di identità, la struttura dei gruppi, il comportamento di autenticazione e il risultato di sincronizzazione desiderati. Se uno qualsiasi di questi risultati non corrisponde, correggere l'ambito della directory o la mappatura prima di aumentare la frequenza di sincronizzazione o estendere l'implementazione.