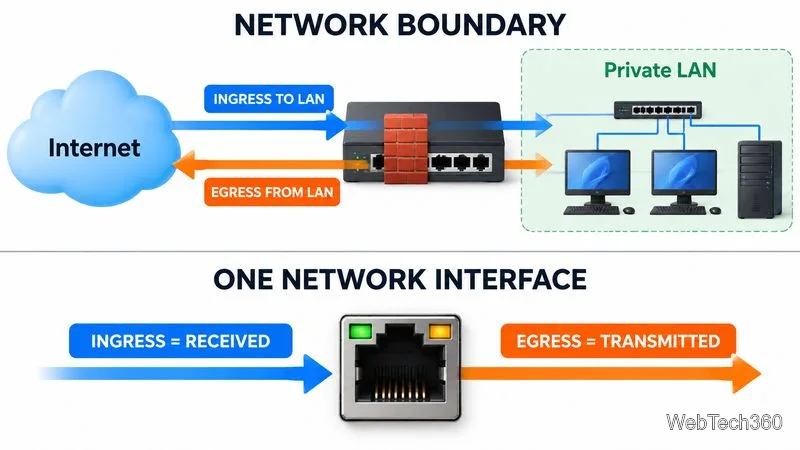
Entrada (ingress) é o tráfego de rede que entra em uma rede, dispositivo ou interface definida; saída (egress) é o tráfego que sai dela. Os termos são relativos ao ponto que está sendo medido, e não a rótulos permanentes anexados a um pacote. Uma solicitação de um laptop para um serviço em nuvem é considerada saída (egress) do laptop ou da rede do escritório e entrada (ingress) para o serviço em nuvem. Para regras de firewall, as plataformas em nuvem geralmente definem entrada (ingress) como pacotes que entram em um destino e saída (egress) como pacotes que saem dele. Consulte a definição de tráfego de entrada e saída do Google Cloud .
No limite da LAN, o tráfego que entra na rede privada é considerado entrada (ingress); o tráfego que sai dela é considerado saída (egress).
Entrada versus saída em resumo
Termo
Significado relativo ao limite escolhido
Exemplo
Entrada
Entrada; recebida pelo destinatário
Uma conexão que chega a um servidor web ou máquina virtual na nuvem.
Saída
Saída; enviado do destino
Um laptop enviando um arquivo para armazenamento em nuvem.
Por que o ponto de vista é importante
Imagine um funcionário acessando um site. A requisição sai do laptop do funcionário e da rede local (LAN) do escritório, portanto, é um pacote de saída (egress) desses sistemas. Quando chega ao gateway da empresa, o pacote entra no gateway pela sua interface voltada para a LAN e sai pela sua interface voltada para a internet. No servidor do site, a mesma requisição é um pacote de entrada (ingress). A resposta segue o caminho inverso.
É por isso que as ferramentas de rede podem mostrar entrada/saída , recebido/enviado ou Rx/Tx em vez de simplesmente entrada e saída. O valor "entrada" de um painel geralmente descreve o tráfego recebido pela interface específica que está sendo medida — não necessariamente o tráfego que entra em toda a sua organização. Sempre verifique se o contexto é um host, interface, sub-rede, firewall, recurso de nuvem ou toda a rede.
A entrada e a saída dependem do limite: uma visão em nível de rede difere de uma visão de interface única.
Como monitorar a entrada e a saída de dados
O software de monitoramento de rede coleta contadores de interface, taxa de transferência, erros e descartes, latência e disponibilidade de dispositivos. O Protocolo Simples de Gerenciamento de Rede (SNMP) geralmente consulta switches, roteadores, firewalls e servidores compatíveis. A especificação MIB do Grupo de Interfaces da IETF (RFC 2863) define ifInOctetse ifOutOctetscontabiliza bytes recebidos e transmitidos. Use contadores de 64 bits de alta capacidade em links rápidos, quando disponíveis.
O SNMP mostra o volume de tráfego, mas nem sempre quais aplicativos ou endpoints o geraram. NetFlow, IPFIX, sFlow ou jFlow podem adicionar IPs de origem/destino, portas, protocolos e volumes de fluxo. A captura de pacotes fornece detalhes mais aprofundados, mas pode exigir mais armazenamento e expor informações confidenciais. Dê preferência ao SNMPv3 quando compatível e restrinja o acesso ao monitoramento.
Ferramentas de monitoramento de rede para avaliação
O SolarWinds Network Performance Monitor rastreia a utilização de interfaces, a integridade dos dispositivos, os caminhos, os alertas e as tendências de desempenho em ambientes de rede.
O ManageEngine OpManager oferece monitoramento de dispositivos e interfaces, visibilidade de tráfego, descoberta e geração de relatórios; recursos adicionais de análise de fluxo dependem dos componentes selecionados.
O Paessler PRTG combina o monitoramento de interfaces SNMP com protocolos de fluxo e alertas de largura de banda configuráveis.
Compare o suporte a dispositivos, protocolos, retenção, alertas, implantação e o número de interfaces ou métricas de que você precisa. O SNMP mostra a largura de banda geral; os dados de fluxo ajudam a identificar o que está consumindo-a. O monitoramento por si só não bloqueia o tráfego.
Saída em segurança de dados
O tráfego de saída é normal; o risco reside na saída não autorizada de dados , como arquivos confidenciais enviados para e-mails pessoais, um serviço de nuvem não autorizado ou um servidor externo suspeito. Um grande upload por si só não comprova uma violação. Procure por um novo destino, volume incomum, um aplicativo ou conta desconhecida, atividade fora do horário comercial ou uma transferência que difira do padrão da organização.
O monitoramento do tráfego de saída é mais útil quando destinos incomuns e padrões de transferência desencadeiam uma investigação.
Utilize controles em camadas em vez de depender de um único painel de controle:
Defina a política: liste os serviços aprovados, classifique os dados sensíveis e explique as regras de compartilhamento.
Restrinja o acesso de saída: utilize regras de firewall, gateways web seguros ou filtragem de DNS para limitar destinos e serviços desnecessários.
Coletar registros: correlacionar eventos de firewall, endpoint, identidade, nuvem e acesso a arquivos; gerar alertas sobre desvios significativos do tráfego normal.
Proteja dados sensíveis: considere a prevenção contra perda de dados (DLP) e controles de endpoint para uploads, cópias e mídias removíveis. Teste as políticas para evitar interrupções no trabalho legítimo.
Onde as ferramentas SIEM se encaixam
Uma plataforma de gerenciamento de informações e eventos de segurança (SIEM) centraliza logs e correlaciona eventos para que os analistas possam investigar possíveis roubos de dados ou contas comprometidas. Ela complementa, mas não substitui, regras de firewall, DLP ou proteção de endpoints. As opções incluem SolarWinds Security Event Manager , Splunk Enterprise Security e ManageEngine Log360 . Compare os recursos atuais, licenciamento, volume de dados e retenção.
Uma lista de verificação rápida
Anote o limite exato: host, interface, sub-rede, firewall ou recurso de nuvem.
Confirme o que a ferramenta entende por entrada/saída, recebido/enviado e Rx/Tx.
Tráfego básico por direção, destino, protocolo, horário e processo de negócio.
Configure alertas úteis e defina quem os investigará.
Teste as restrições de saída em relação a fluxos de trabalho aprovados e destinos não autorizados.
Resumindo: entrada significa "entrada" e saída significa "saída", mas somente depois de identificar o que está entrando ou saindo do tráfego. Use contadores de interface e dados de fluxo para entender o desempenho e, em seguida, correlacione a atividade de saída com os logs de identidade, endpoint e aplicativo para investigar riscos de segurança.