Главная
» ПРОГРАММНОЕ ОБЕСПЕЧЕНИЕ
»
Как исправить предупреждение безопасности Thunderbird «Сервер не поддерживает TLS 1.2»
Как исправить предупреждение безопасности Thunderbird «Сервер не поддерживает TLS 1.2»
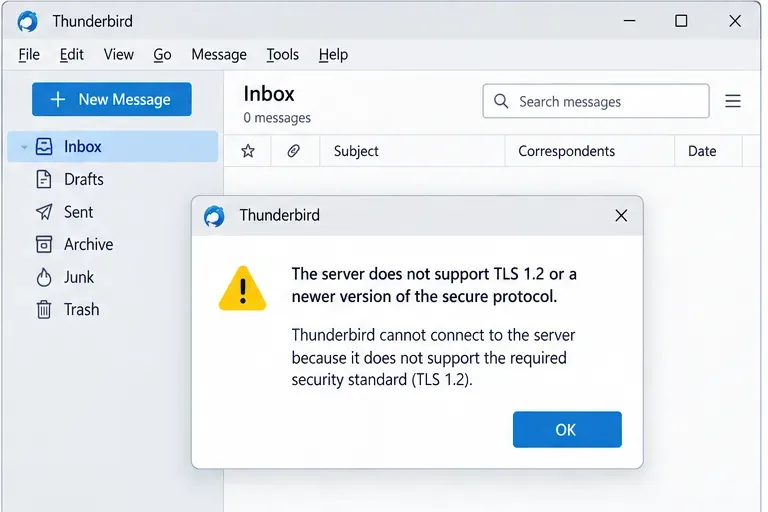
Если Thunderbird сообщает, что ваш почтовый сервер не поддерживает TLS 1.2, самым безопасным решением обычно не является ослабление Thunderbird. Сначала убедитесь, что имена входящих и исходящих серверов, порты и параметры безопасности соединения соответствуют настройкам, опубликованным вашим почтовым провайдером. Если эти настройки верны, а предупреждение остается, сам сервер, возможно, по-прежнему ограничен устаревшим протоколом TLS 1.0 или TLS 1.1 и нуждается в обновлении провайдером или администратором.
TLS, или протокол транспортного уровня безопасности, — это протокол, который шифрует соединение между Thunderbird и почтовым сервером. В Thunderbird 78, выпущенном 17 июля 2020 года, по умолчанию отключены TLS 1.0 и TLS 1.1. В текущих рекомендациях службы поддержки Mozilla снижение минимального требования к TLS по-прежнему рассматривается как временная диагностическая мера, снижающая безопасность, а не как предпочтительное постоянное решение. См. примечания к выпуску Thunderbird 78 и раздел часто задаваемых вопросов (FAQ) по Thunderbird 78 на сайте Mozilla .
Предупреждение указывает на проблему совместимости TLS. Прежде чем изменять дополнительные настройки, убедитесь, что учетная запись использует текущие настройки почтового сервера провайдера.
Что вам нужно знать, прежде чем что-либо менять
Откройте в браузере актуальные инструкции по настройке почтового провайдера. Вам понадобятся точное имя входящего сервера, имя исходящего SMTP-сервера, номера портов, безопасность соединения и метод аутентификации. Не следует предполагать, что порт, который вы использовали несколько лет назад, по-прежнему верен.
Здесь важны три термина:
IMAP или POP — это протокол, который Thunderbird использует для приема почты. IMAP обычно синхронизирует почту с сервером; POP обычно загружает сообщения.
SMTP — это протокол, используемый для отправки почты.
SSL/TLS и STARTTLS — это два способа установления зашифрованного соединения. SSL/TLS начинает работу в зашифрованном виде немедленно. STARTTLS сначала устанавливает соединение, а затем преобразует его в TLS. Используйте тот режим, который указан вашим провайдером для конкретного порта.
Если это почтовый ящик компании, школы или личный почтовый сервер, обратитесь к администратору почты за информацией о поддерживаемых версиях TLS и утвержденных конечных точках IMAP/POP и SMTP. Предупреждение безопасности может быть вызвано самим сервером, а также может появиться, если Thunderbird использует старое имя хоста, устаревший прокси-сервер или устаревший шлюз.
Шаг 1: Определите, какая сторона терпит неудачу.
Обратите внимание, возникает ли проблема при получении почты, отправке почты или и том, и другом. Если получение не удается, сначала проверьте настройки входящего IMAP или POP. Если отправка не удается, проверьте SMTP. Если после миграции провайдера или обновления Thunderbird сразу же возникают проблемы с обоими протоколами, проверьте оба, поскольку они могут использовать разные имена хостов и порты.
На страницах устранения неполадок Mozilla рекомендуется сравнить настройки Thunderbird с настройками, указанными в документации провайдера, прежде чем что-либо менять. В официальных руководствах по проблемам с приемом и отправкой данных в качестве одной из возможных причин указывается устаревший протокол TLS.
Шаг 2: Проверьте настройки входящего сервера.
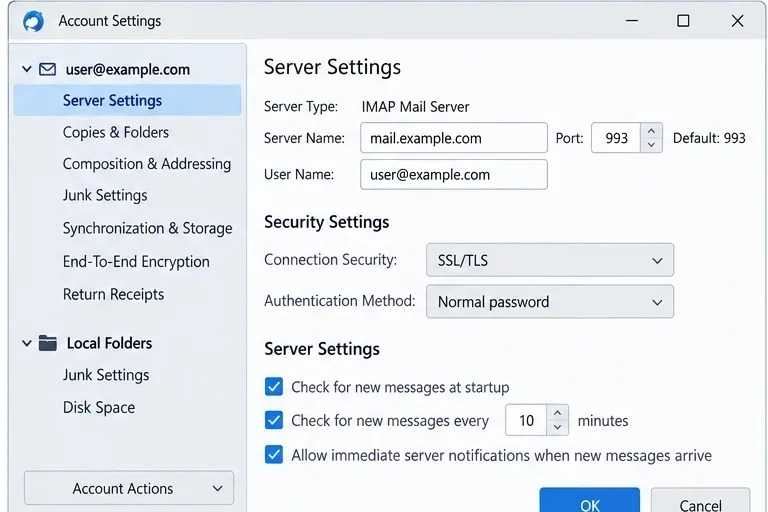
Откройте меню приложения Thunderbird и выберите «Настройки учетной записи» . Выберите нужную учетную запись, затем откройте «Настройки сервера» . Сравните имя сервера, порт, параметры безопасности соединения, метод аутентификации и имя пользователя с текущими инструкциями вашего провайдера.
Для входящей почты точно сопоставьте имя сервера, порт и параметры безопасности соединения с документацией провайдера. В примере показан протокол IMAP с SSL/TLS на порту 993.
Не изменяйте работающую настройку безопасности на «Нет» только для того, чтобы исчезло предупреждение. Это может отключить шифрование передачи данных и раскрыть учетные данные или трафик сообщений. В документации Mozilla по настройкам учетных записей SSL/TLS описывается как рекомендуемый вариант шифрования, если он доступен, а STARTTLS объясняется как улучшение по сравнению с изначально незашифрованным соединением. См. « Параметры конфигурации учетных записей» .
Шаг 3: Отдельно проверьте настройки исходящего SMTP-соединения.
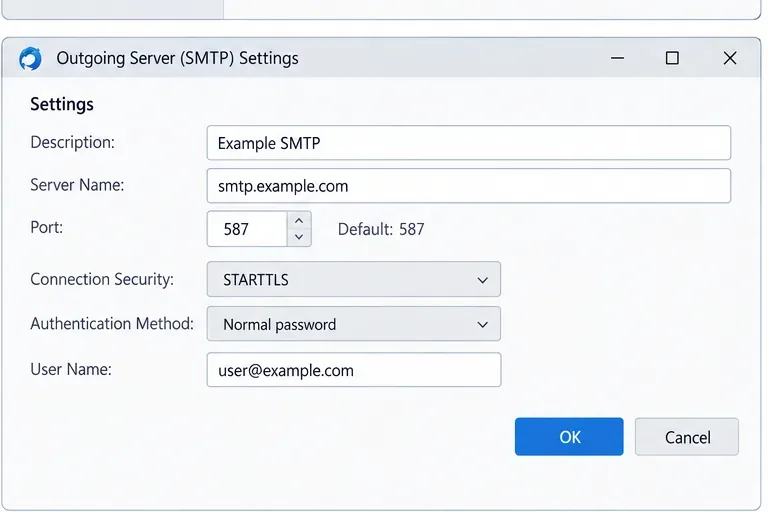
В настройках учетной записи выберите «Сервер исходящей почты (SMTP)» , выберите сервер, назначенный вашей учетной записи электронной почты, и отредактируйте его. Сравните имя хоста SMTP, порт, безопасность соединения, метод аутентификации и имя пользователя с опубликованными значениями провайдера.
Протокол SMTP имеет собственные настройки безопасности. В этом примере используется STARTTLS на порту 587, но правильная комбинация — это та, которую ваш провайдер публикует для вашей учетной записи.
Порт 587 обычно используется в паре с STARTTLS, а порт 465 — для неявного TLS, но это не универсальные правила, которые следует применять к учетной записи. Достоверную информацию можно найти в документации провайдера. Также убедитесь, что правильный SMTP-сервер назначен правильной учетной записи; в официальном руководстве по отправке Thunderbird отмечается, что использование SMTP-сервиса другого провайдера может привести к ошибке.
Шаг 4: Повторите проверку перед изменением расширенных настроек TLS.
Сохраните исправленные настройки учетной записи и перезапустите Thunderbird. Попробуйте получить почту, затем отправьте короткое тестовое сообщение на адрес, который вы контролируете. Если один способ работает, а другой нет, значит, проблема связана с входящей почтой или протоколом SMTP.
Если предупреждение TLS по-прежнему появляется, свяжитесь с провайдером или администратором и задайте прямой вопрос: поддерживает ли данная почтовая точка TLS 1.2 или более позднюю версию? Сообщите им имя хоста и порт, используемый Thunderbird. Это позволит избежать распространенной тупиковой ситуации, когда служба поддержки подтверждает, что «сервис поддерживает TLS 1.2», но конкретная устаревшая точка доступа IMAP, POP, SMTP, прокси или балансировщик нагрузки этого не делает.
Шаг 5: Используйте редактор конфигурации только в качестве временной диагностической программы.
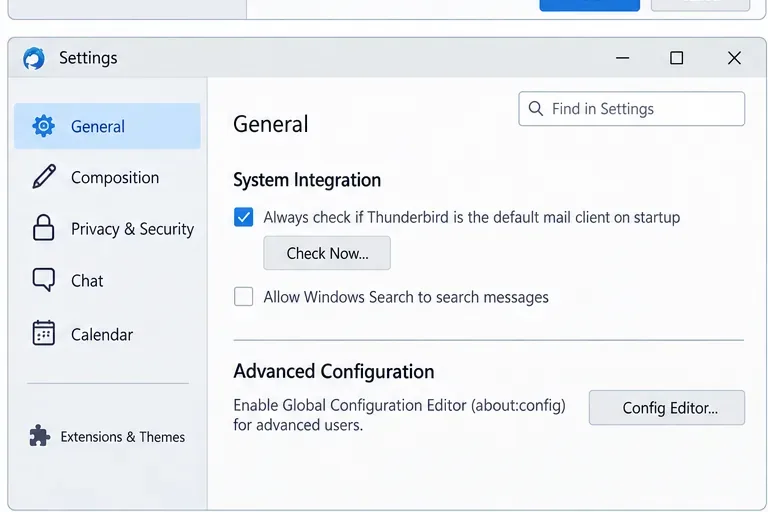
В Thunderbird есть страница расширенных настроек, называемая Редактором конфигурации, также известная как about:config. Mozilla прямо заявляет, что этот инструмент предназначен для опытных пользователей и что изменения, отличные от настроек по умолчанию, не поддерживаются, поскольку они могут привести к сбоям в работе Thunderbird или усложнить устранение неполадок. Текущий путь: Меню > Настройки > Общие , прокрутите вниз, затем выберите Редактор конфигурации . См. официальную документацию Mozilla по Редактору конфигурации .
Редактор конфигурации предоставляет доступ к расширенным настройкам, которые не входят в стандартную настройку учетной записи. Используйте его только в том случае, если вы понимаете компромисс в отношении безопасности и планируете впоследствии восстановить настройки по умолчанию.
Для более старых серверов в разделе часто задаваемых вопросов Mozilla по Thunderbird 78 описано, security.tls.version.minкак изменение значения на более низкое позволяет проверить, не является ли причиной устаревший протокол TLS. Если это внезапно улучшит работу почты, вы подтвердите наличие проблемы совместимости на стороне сервера. Это не означает , что более низкая настройка является хорошим долгосрочным решением.
После тестирования восстановите значение параметра по умолчанию. В текущей версии Thunderbird измененные параметры отображаются жирным шрифтом, и с помощью элемента управления «Отменить» их можно вернуть к значениям по умолчанию. Затем попросите провайдера включить TLS 1.2 или более позднюю версию, переместить почтовый ящик на поддерживаемую конечную точку или предоставить обновленные параметры подключения.
Почему постоянное снижение уровня TLS — плохое решение
Протоколы TLS 1.0 и TLS 1.1 устарели. Thunderbird отключил их по умолчанию не просто так. Оставление старого протокола включенным увеличивает уязвимость протокола и заставляет клиента мириться с безопасностью, которую современное программное обеспечение больше не считает приемлемой. Если почтовый ящик имеет критически важное значение для бизнеса, и сервер нельзя обновить немедленно, рассматривайте любое временное изменение совместимости как исключение с определенной датой окончания, а не как обычную конфигурацию.
Для личного почтового ящика, размещенного у стороннего провайдера, практическим решением может быть переход на современный почтовый сервер этого провайдера или выбор провайдера, поддерживающего актуальный протокол TLS. Для внутреннего сервера надежное решение должно быть реализовано на почтовом сервере, обратном прокси-сервере, балансировщике нагрузки или шлюзе, завершающем TLS-соединение.
Распространенные ошибки, которых следует избегать
Сначала смените пароль. Несоответствие протокола TLS происходит до завершения обычной аутентификации почтового ящика, поэтому сброс пароля обычно не устраняет это предупреждение.
Отключение защиты соединения (Connection Security) может привести к удалению шифрования, а не к улучшению поддержки TLS.
Предположим, что IMAP и SMTP используют одну и ту же конечную точку. Зачастую у них разные имена хостов, порты и режимы TLS.
Копирование номеров портов со случайного форума. Используйте актуальную документацию провайдера.
Оставьте включенным пониженный минимальный уровень TLS. Если он использовался для диагностики старого сервера, верните его к исходному значению после теста.
Игнорируйте перехват сообщений VPN, антивирусами, прокси-серверами или брандмауэрами. Mozilla отмечает, что эти продукты могут блокировать или перехватывать почтовые соединения, особенно после обновления Thunderbird. Если провайдер подтверждает поддержку TLS 1.2, проверьте, не создают ли помехи локальное программное обеспечение сетевой безопасности.
Как понять, что исправление сработало
Успешное восстановление подтверждается тремя признаками: Thunderbird получает новые письма без предупреждения о TLS, тестовое сообщение успешно отправляется через настроенный SMTP-сервер, и вам не потребовалось оставлять включенной небезопасную совместимость с TLS. Если работает только одно направление, проверьте соответствующие настройки входящей или исходящей почты. Если не работает ни одно направление, и провайдер подтверждает, что имя хоста поддерживает TLS 1.2 или более позднюю версию, далее следует проверить проблемы с брандмауэром, VPN, прокси-сервером, антивирусом, сертификатом или сетевым путем.
Когда следует прекратить локальную поиск и устранение неисправностей
Прекратите изменять настройки Thunderbird, когда учетная запись будет соответствовать опубликованной конфигурации провайдера, и провайдер подтвердит, что конечная точка ограничена протоколом TLS 1.0 или 1.1. В этот момент клиент делает то, для чего он предназначен: отклоняет соединения, не соответствующие его уровню безопасности. Надежным решением является обновление или миграция сервера.
Если вы управляете сервером самостоятельно, проверьте конфигурацию TLS на службе, которая фактически завершает соединение, а не только на почтовом приложении. В некоторых развертываниях шифрование перед IMAP или SMTP обрабатывается прокси-сервером или шлюзом. Обновление только серверного почтового программного обеспечения не поможет, если уровень завершения TLS по-прежнему предлагает только устаревшие версии протокола.
Итог
При появлении предупреждения Thunderbird «Сервер не поддерживает TLS 1.2» начните с текущих настроек IMAP/POP и SMTP провайдера, исправьте устаревшие имена хостов, порты или режимы безопасности и повторите проверку. Используйте расширенные настройки TLS Thunderbird только для краткой диагностики устаревшего сервера. Если проверка подтвердит устаревший TLS, восстановите настройки по умолчанию и исправьте проблему на стороне сервера. Такой подход решает реальную проблему, не жертвуя при этом безопасностью соединения.