Startseite
» MS OFFICE
»
So konfigurieren Sie die LDAP-/Active Directory-Synchronisierung in ONLYOFFICE
So konfigurieren Sie die LDAP-/Active Directory-Synchronisierung in ONLYOFFICE
Eine gelungene Integration von ONLYOFFICE LDAP oder Active Directory ist nicht mit dem erfolgreichen Speichern der Verbindung abgeschlossen. Das gewünschte Ergebnis ist spezifischer: Die vorgesehenen Benutzer werden importiert, ihre Namen und E-Mail-Adressen korrekt zugeordnet, die Gruppenzugehörigkeit entspricht dem erwarteten Zugriffsmodell, Domänenbenutzer können sich mit ihren Verzeichnisanmeldeinformationen anmelden, und spätere Verzeichnisänderungen werden ONLYOFFICE erreicht, ohne unerwartet andere Konten zu deaktivieren.
Diese Anleitung orientiert sich am aktuellen Workflow des ONLYOFFICE Workspace Servers. ONLYOFFICE DocSpace unterstützt zwar auch LDAP, die Navigation und einige verfügbare Felder unterscheiden sich jedoch. LDAP ist in DocSpace derzeit als Funktion des Business-Plans dokumentiert. Wenn Sie DocSpace anstelle von Workspace verwenden, nutzen Sie bitte die entsprechende LDAP-Dokumentation von ONLYOFFICE DocSpace, anstatt anzunehmen, dass alle Workspace-Bildschirme identisch sind.
Für Workspace Server dient der aktuelle ONLYOFFICE Workspace LDAP-Konfigurationsleitfaden als Referenz . Die folgenden Screenshots zeigen die dokumentierten Einstellungen in einer Konfigurationsansicht; die genaue Anordnung und Navigation kann je nach ONLYOFFICE-Version und -Produktversion variieren.
Wie Erfolg aussehen sollte, bevor man beginnt
Definieren Sie zunächst das gewünschte Ergebnis. Angenommen, Active Directory enthält 420 Mitarbeiter, aber nur die 180 Benutzer der Gruppe OU=Staff,DC=example,DC=comONLYOFFICE sollen Zugriff erhalten. Diese ONLYOFFICE-AdminsGruppe soll außerdem administrative Zugriffsrechte erhalten, während die übrigen Mitarbeiter die Standard-Portalbenutzer bleiben.
Eine erfolgreiche Konfiguration sollte alle diese Prüfungen bestehen:
Die Anzahl der Importe entspricht nahezu der Anzahl, die aufgrund des konfigurierten Benutzer-DN und Filters erwartet wird.
In den Benutzerprofilen werden Vorname, Nachname, E-Mail-Adresse, Titel und andere zugeordnete Werte korrekt angezeigt.
Importierte LDAP-Profile werden in ONLYOFFICE als verzeichnisverwaltet gekennzeichnet.
Ein Testbenutzer kann sich mit dem konfigurierten Verzeichnisanmeldeformat authentifizieren.
Die Gruppenzugehörigkeit ist für mehrere Beispielbenutzer korrekt, nicht nur für einen Administrator.
Nach einer manuellen oder geplanten Synchronisierung wird eine kontrollierte Verzeichnisänderung angezeigt.
Benutzer außerhalb des vorgesehenen Bereichs werden nicht unerwartet deaktiviert.
Wenn Sie die erwartete Anzahl an Benutzern und Gruppen sowie zwei oder drei Testidentitäten vor dem Import nicht angeben können, halten Sie inne und erfragen Sie diese Werte beim Verzeichnisadministrator. Dies erleichtert die Validierung erheblich, da der Erfolg nicht allein anhand einer grünen Statusmeldung beurteilt werden kann.
Schritt 1: LDAP-Authentifizierung aktivieren und Transportsicherheit auswählen
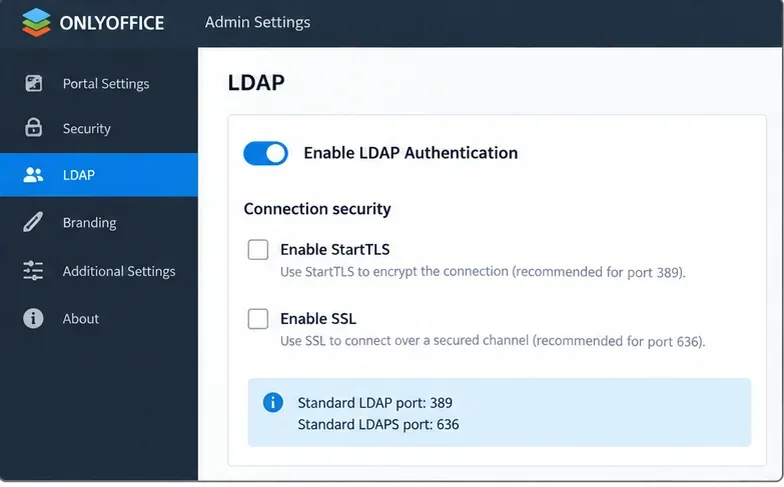
Öffnen Sie in ONLYOFFICE Workspace Server die Systemsteuerung, anschließend die LDAP-Seite unter Portaleinstellungen und aktivieren Sie die LDAP-Authentifizierung. Die dokumentierten Verbindungsoptionen sind reguläres LDAP, StartTLS oder SSL/LDAPS. StartTLS verwendet normalerweise Port 389, SSL/LDAPS hingegen Port 636.
Aktivieren Sie zuerst die LDAP-Authentifizierung und wählen Sie anschließend die zum Verzeichnisserver passende Transportmethode. Die dokumentierten Standardeinstellungen sind Port 389 für LDAP oder StartTLS und Port 636 für SSL/LDAPS.
Verwenden Sie verschlüsselte Übertragung, wann immer Ihre Verzeichnisrichtlinie dies unterstützt. Eine funktionierende LDAP-Verbindung im Klartext ist nicht produktionsreif, wenn Anmeldeinformationen oder Verzeichnisdaten über ein nicht vertrauenswürdiges Netzwerk übertragen werden.
Qualitätsprüfung: Klären Sie mit dem Verzeichnisadministrator, ob der Server StartTLS auf Port 389 oder LDAPS auf Port 636 erwartet und ob der ONLYOFFICE-Host der Zertifikatskette des Verzeichnisservers vertraut.
Schritt 2: Server, Benutzer-DN, Filter und Anmeldeattribut festlegen
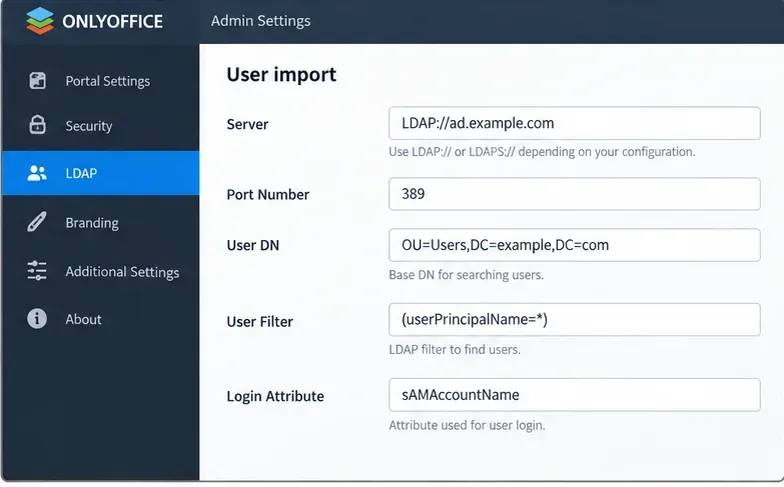
Die Kernfelder für den Benutzerimport legen fest, wer für ONLYOFFICE sichtbar ist und wie sich diese Benutzer anmelden. Für Active Directory dokumentiert ONLYOFFICE diese Standardeinstellungen:
Benutzerfilter:(userPrincipalName=*)
Anmeldeattribut:sAMAccountName
Der Benutzer-DN ist der Ausgangspunkt für die Verzeichnissuche. Ein allgemeiner DN durchsucht DC=example,DC=comeinen größeren Verzeichnisbaum; ein spezifischerer DN schränkt OU=Staff,DC=example,DC=comden Suchbereich ein, bevor der Filter angewendet wird.
Für Active Directory sollten Sie die Suchbasis bewusst definieren und den dokumentierten (userPrincipalName=*)Filter mit sAMAccountNamedem Anmeldeattribut verwenden, es sei denn, Ihr Verzeichnisdesign erfordert etwas anderes.
Ein häufiges Qualitätsproblem besteht darin, zunächst das gesamte Verzeichnis zu verwenden, da dies bequem ist, und anschließend mithilfe eines komplexen Filters Dienstkonten und Testidentitäten auszuschließen. Wenn Organisationseinheiten die Zielgruppe bereits unterteilen, sollte der engste stabile Benutzer-DN verwendet werden, der den Geschäftsbereich repräsentiert.
Qualitätsprüfung: Vergleichen Sie die erwartete Anzahl der Nutzer anhand des DN und des Filters mit den tatsächlich zu versorgenden Personen. Korrigieren Sie den Bereich vor dem Import, falls er nicht korrekt ist.
Schritt 3: Benutzerattribute sorgfältig zuordnen
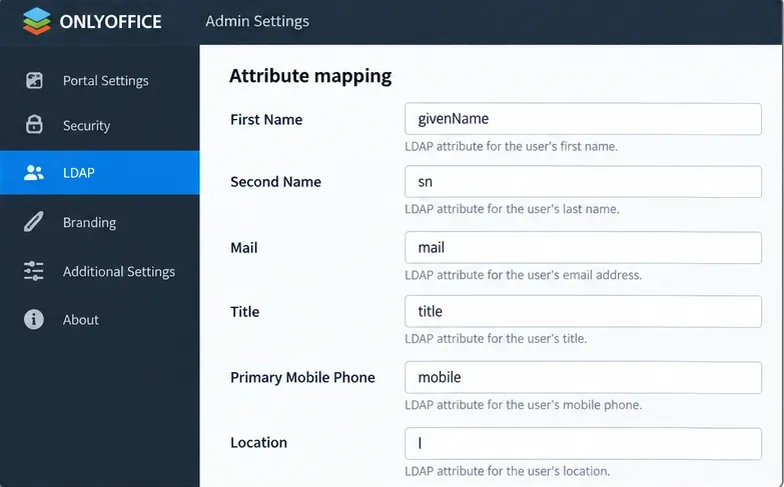
ONLYOFFICE ermöglicht es, Verzeichnisattribute in Portalfelder wie Vorname, Nachname, E-Mail, Titel, primäre Mobiltelefonnummer und Standort einzufügen. Die genauen Attributnamen hängen von Ihrem LDAP-Schema ab. In Active Directory sind gängige Beispiele givenName, sn, mail, titleund mobile.
Ordnen Sie Portalfelder Attributen zu, die tatsächlich in Ihrem Verzeichnis vorhanden sind. Eine technisch korrekte Zuordnung ist jedoch unzureichend, wenn die meisten importierten Profile leer oder irreführend sind.
E-Mails verdienen besondere Beachtung. ONLYOFFICE gibt an, dass die Portal-E-Mail-Adresse aus dem E-Mail-Attribut übernommen wird. Fehlt dieses Attribut, kann eine Adresse aus dem Anmeldeattribut und der LDAP-Domäne gebildet werden. Außerdem wird darauf hingewiesen, dass ein bestehender Portalbenutzer mit derselben E-Mail-Adresse mit dem LDAP-Benutzer synchronisiert werden kann.
Qualitätsprüfung: Prüfen Sie vor dem Import mindestens fünf repräsentative Verzeichniseinträge, darunter einen Administrator, einen normalen Mitarbeiter und einen Benutzer aus einer anderen Organisationseinheit. Stellen Sie sicher, dass die zugeordneten Attribute einheitlich ausgefüllt sind.
Schritt 4: Entscheiden Sie, ob Sie die Gruppensynchronisation wirklich benötigen.
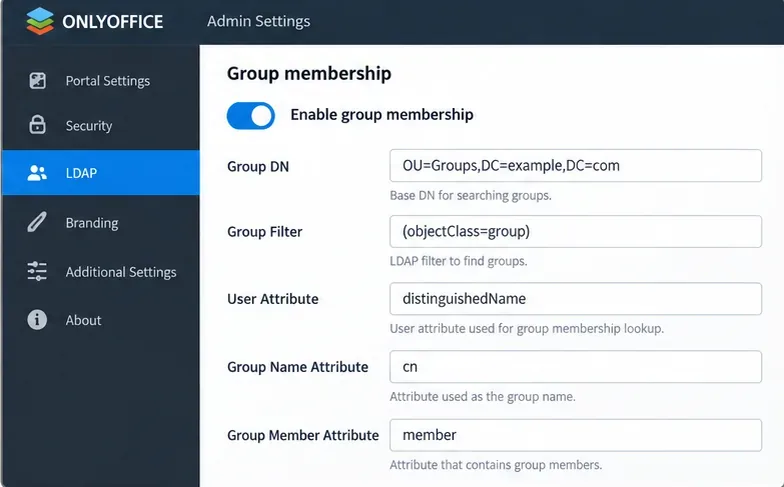
Aktivieren Sie die Gruppenmitgliedschaft nur dann, wenn ONLYOFFICE LDAP-Gruppen importieren und für die Portalorganisation oder Berechtigungen verwenden soll. Für Active Directory dokumentiert ONLYOFFICE Folgendes:
Gruppenfilter:(objectClass=group)
Benutzerattribut:distinguishedName
Gruppenmitgliedsattribut:member
Die Active Directory-Gruppeneinstellungen müssen der Darstellung der Mitgliedschaft in Ihrem Verzeichnis entsprechen. Auch das Gruppennamensattribut sollte Ihrem Schema entsprechen; cndies ist ein gängiges Beispiel, aber keine universelle Anforderung.
ONLYOFFICE dokumentiert ein wichtiges Verhalten: Wenn der Gruppenimport aktiviert ist, werden nur Benutzer hinzugefügt, die mindestens einer der ausgewählten Gruppen angehören. Dies kann für die Zugriffssteuerung nützlich sein, aber Administratoren überraschen, die erwarten, dass der Import allein über den Benutzer-DN gesteuert wird.
Qualitätsprüfung: Wählen Sie drei Benutzer aus: einen aus einer einbezogenen Gruppe, einen aus mehreren Gruppen und einen, der keiner der importierten Gruppen angehört. Berechnen Sie das Ergebnis vor der Synchronisierung und vergleichen Sie es anschließend mit dem tatsächlichen Ergebnis.
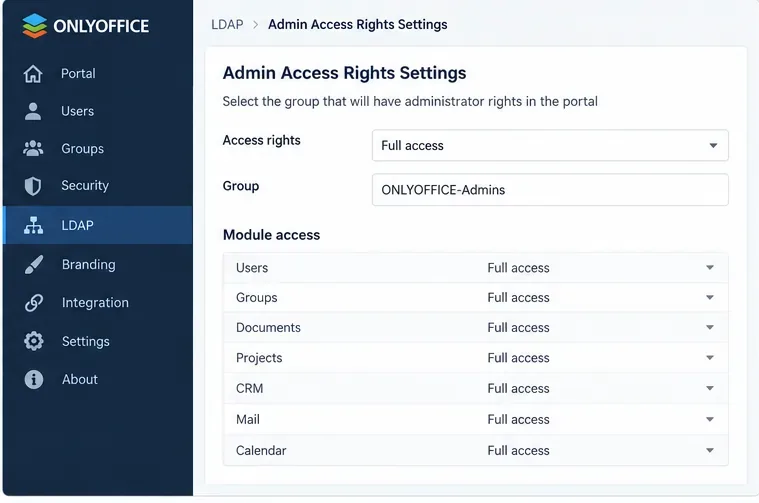
Workspace Server kann administrative Zugriffsrechte LDAP-Gruppen zuordnen. Dies ist praktisch für die zentrale Administration, bedeutet aber auch, dass Änderungen an Verzeichnisgruppen die Portalberechtigungen beeinflussen können.
Weisen Sie LDAP-basierte administrative Rechte einer dedizierten, streng kontrollierten Verzeichnisgruppe anstatt einer breiten Mitarbeitergruppe zu.
Beginnen Sie mit der kleinsten administrativen Gruppe, die zu Ihrem Betriebsmodell passt. Überprüfen Sie sowohl die Mitgliedschaft als auch das Verhalten verschachtelter Gruppen in Ihrem eigenen Verzeichnis, bevor Sie sich für privilegierten Zugriff darauf verlassen.
Qualitätsprüfung: Stellen Sie sicher, dass der vorgesehene Administrator die erwarteten Rechte erhält und ein importierter Benutzer diese nicht besitzt. Falls die Berechtigungen umfangreicher als erwartet sind, stoppen Sie die Installation und korrigieren Sie die Verzeichnisgruppe oder -zuordnung, bevor Sie die Installation durchführen.
Schritt 6: Lesekonto und optionale Willkommensnachricht konfigurieren
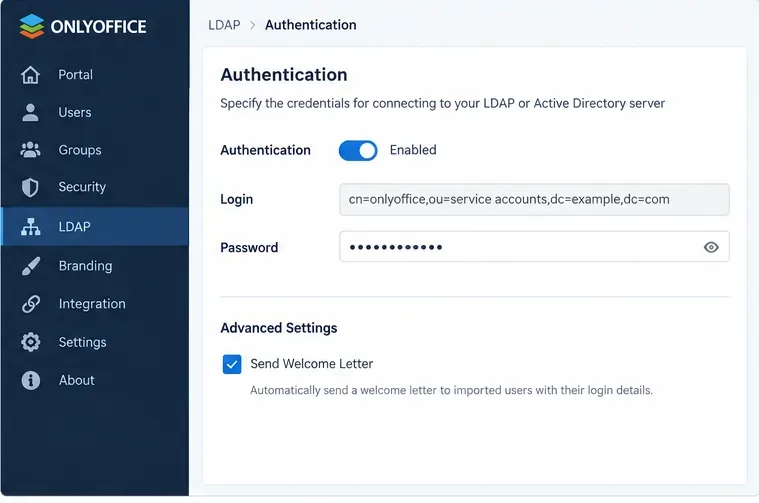
ONLYOFFICE Workspace bietet eine Authentifizierungsoption für Anmeldeinformationen mit Leseberechtigung für Verzeichnisdaten. Verwenden Sie ein dediziertes Verzeichniskonto mit den für den Suchbereich erforderlichen Mindestleseberechtigungen anstelle eines Domänenadministratorkontos.
Verwenden Sie ein separates Lesekonto für LDAP-Abfragen. Die Option „Begrüßungsschreiben“ ist nur dann sinnvoll, wenn das E-Mail-Attribut konfiguriert ist und die resultierenden Adressen tatsächlich Portal-E-Mails empfangen können.
Speichern und rotieren Sie diese Anmeldeinformationen gemäß den Richtlinien Ihrer Organisation für Dienstkonten. Wenn das Passwort ohne vorherige Ankündigung abläuft, kann die Synchronisierung fehlschlagen, selbst wenn sich die LDAP-Konfiguration nicht geändert hat.
Qualitätsprüfung: Überprüfen Sie, ob das Bind-Konto den konfigurierten Benutzer-DN und Gruppen-DN durchsuchen kann, aber keine unnötigen Verzeichnisschreib- oder Administratorrechte besitzt.
Schritt 7: Speichern, Importumfang überprüfen und dann bestätigen
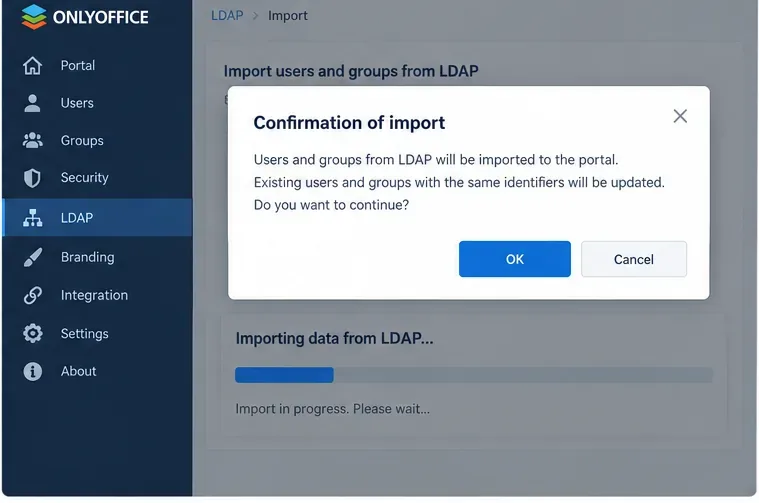
Beim Speichern der LDAP-Einstellungen zeigt ONLYOFFICE vor dem Import der Benutzer eine Bestätigung an. Behandeln Sie diese nicht als routinemäßige Bestätigung. Änderungen an Server, Benutzerfilter, Benutzer-DN, Gruppenfilter oder Gruppen-DN nach dem Import der Benutzer können erhebliche Auswirkungen haben: Die offizielle Workspace-Dokumentation warnt davor, dass bereits importierte Benutzer und deren Daten, die nicht mehr den neuen Einstellungen entsprechen, deaktiviert werden können.
Nutzen Sie den Bestätigungsschritt als Kontrollpunkt: Überprüfen Sie vor dem Import den beabsichtigten Suchbereich, die Filter, die Zuordnungen und die Gruppenregeln.
Sichern Sie das Portal, bevor Sie einen bestehenden LDAP-Bereich ändern, wie ONLYOFFICE ausdrücklich empfiehlt. Bei der ersten Bereitstellung empfiehlt es sich, mit einer kleinen Testorganisationseinheit oder Testgruppe zu beginnen, das Ergebnis zu validieren und den Bereich anschließend zu erweitern.
Qualitätsprüfung: Vergleichen Sie nach dem Import die tatsächlichen Benutzer und Gruppen mit Ihrer erwarteten Liste. Prüfen Sie anhand von Stichprobenprofilen, anstatt nur die Gesamtzahl zu überprüfen.
Schritt 8: Aktivieren Sie die automatische Synchronisierung erst, nachdem der erste Import erfolgreich war.
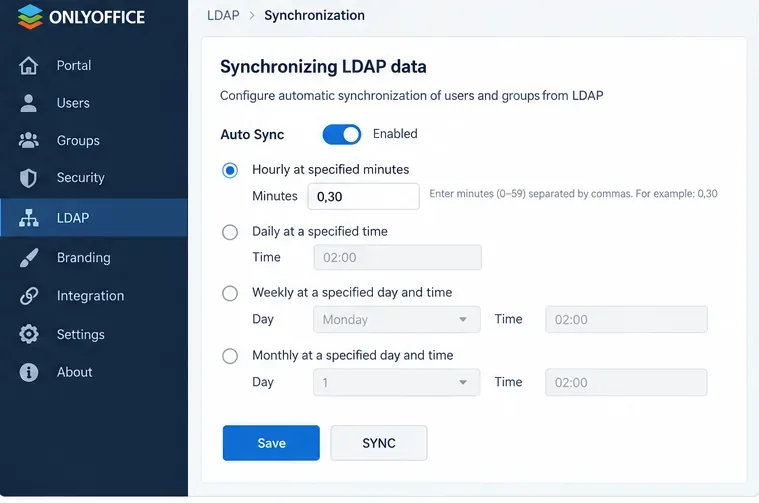
ONLYOFFICE kann LDAP-Daten automatisch stündlich zu festgelegten Minuten, täglich zu einer festgelegten Uhrzeit, wöchentlich oder monatlich synchronisieren. Zusätzlich bietet es eine manuelle Synchronisierungsfunktion. Laut Dokumentation werden die Informationen eines einzelnen LDAP-Benutzers auch nach dessen Anmeldung synchronisiert.
Die automatische Synchronisierung sollte erst dann geplant werden, wenn eine manuelle Synchronisierung die erwarteten Benutzer, Attribute, Gruppen und Berechtigungen erzeugt hat.
Für die meisten Organisationen empfiehlt sich ein vorhersehbarer Zeitplan, der Administratoren Zeit gibt, Verzeichnisfehler zu erkennen, bevor sie sich wiederholt auswirken. Häufigere Synchronisierung ist nicht automatisch besser; wählen Sie das Intervall danach, wie schnell Identitätsänderungen ONLYOFFICE erreichen müssen und wie zuverlässig Ihre Verzeichnisprozesse gesteuert werden.
Qualitätsprüfung: Nehmen Sie eine sichere Teständerung im Verzeichnis vor, z. B. ändern Sie den Titel eines Testbenutzers, führen Sie eine manuelle Synchronisierung durch und überprüfen Sie die Aktualisierung. Testen Sie anschließend die geplante Synchronisierung separat.
Wie man die LDAP-Anmeldung nach dem Import überprüft
ONLYOFFICE Workspace dokumentiert drei Anmeldeformulare für importierte LDAP-Benutzer:
LoginAttribute, Zum BeispielAndrew.Stone
LoginAttribute@LDAPDomain, Zum BeispielAndrew.Stone@example.com
LDAPDomain\LoginAttribute, Zum Beispielexample\Andrew.Stone
Testen Sie sowohl mit einem Benutzer ohne Administratorrechte als auch mit einem Administrator. Eine erfolgreiche Verzeichnisbindung allein beweist nicht, dass sich der importierte Benutzer über das Portal mit dem vorgesehenen Anmeldeformular authentifizieren kann.
Wann Sie Ihre Vorgehensweise ändern sollten
Beobachtetes Ergebnis
Was es nahelegt
Nächster Schritt
Die Verbindung funktioniert, aber es erscheinen zu viele Benutzer.
Der Benutzer-DN oder der Benutzerfilter ist zu breit gefasst.
Den Suchumfang vor dem Produktionsimport einschränken.
Die Benutzeranzahl stimmt, aber Namen oder E-Mail-Adressen fehlen.
Die Attributzuordnung stimmt nicht mit Ihren Verzeichnisdaten überein.
Überprüfen Sie die tatsächlichen Verzeichniseinträge und korrigieren Sie die Zuordnungen.
Durch die Aktivierung der Gruppensynchronisierung werden erwartete Benutzer aus dem Import entfernt.
Diese Benutzer gehören keiner importierten Gruppe an.
Überprüfen Sie die Gruppen-DN, den Gruppenfilter und das Mitgliedschaftsdesign.
Benutzer importieren Daten, können sich aber nicht anmelden.
Anmeldeattribut, LDAP-Domäne, Bindung/Authentifizierung oder Verzeichnisrichtlinie könnten falsch sein.
Testen Sie die dokumentierten Anmeldeformate und validieren Sie das Verzeichniskonto und den TLS-Pfad.
Die manuelle Synchronisierung funktioniert, geplante Änderungen werden jedoch nicht angezeigt.
Überprüfung des Auto-Sync-Zeitplans oder der Auftragsausführung erforderlich.
Bestätigen Sie den Zeitplan, führen Sie eine manuelle Synchronisierung durch und vergleichen Sie die Zeitstempel mit einer kontrollierten Teständerung.
Eine Änderung des Geltungsbereichs würde bestehende LDAP-Benutzer ausschließen.
Die Änderung kann Konten außerhalb des neuen Geltungsbereichs deaktivieren.
Gehen Sie zunächst einen Schritt zurück und testen Sie das neue Ziel an einer kleinen, kontrollierten Gruppe.
Zu beachtende Grenzen
Die LDAP-Synchronisierung dient der Integration von Identitäten und Verzeichnissen und ersetzt keine sorgfältige Autorisierungsarchitektur. Sie kann Benutzer, Gruppen, Attribute und verzeichnisbasierte Authentifizierung importieren, die Qualität des Ergebnisses hängt jedoch stark von der Struktur und Integrität des Quellverzeichnisses ab.
Beachten Sie außerdem die Unterschiede zwischen den ONLYOFFICE-Produkten. Workspace Server stellt LDAP über sein Control Panel bereit und unterstützt die oben beschriebenen Einstellungen. DocSpace verfügt über eine eigene LDAP-Seite und dokumentierte Felder, darunter DocSpace-spezifische Zuordnungen wie Benutzertyp und anfängliches Benutzerkontingent. Diese Funktion ist bei ONLYOFFICE aktuell im kostenpflichtigen Business-Tarif enthalten. Gehen Sie nicht davon aus, dass ein Screenshot oder eine Option aus Workspace in DocSpace unverändert angezeigt wird.
Checkliste für die Endabnahme
Die Verzeichnisverbindung nutzt den vorgesehenen sicheren Transport.
Benutzer-DN und Filter importieren nur die erwartete Population.
Die zugeordneten Profilfelder enthalten korrekte, verwendbare Daten.
Die Gruppenzugehörigkeit entspricht mehreren bekannten Beispielen aus Active Directory.
Die administrativen Rechte sind auf die vorgesehene Gruppe beschränkt.
Ein normaler LDAP-Benutzer kann sich mit dem erwarteten Anmeldeformular anmelden.
Eine manuelle Synchronisierung wendet eine kontrollierte Verzeichnisänderung korrekt an.
Auto Sync wiederholt dieses Verhalten gemäß dem gewählten Zeitplan.
Vor der Änderung eines bestehenden LDAP-Bereichs wird eine Sicherungskopie erstellt.
Sobald diese Prüfungen erfolgreich abgeschlossen sind, leistet die Integration mehr als nur die „Verbindung zu LDAP herzustellen“. Sie erzeugt die von Ihnen gewünschten Benutzerdaten, Identitätsdaten, Gruppenstrukturen, Authentifizierungsmuster und Synchronisierungsergebnisse. Sollten Abweichungen auftreten, korrigieren Sie den Verzeichnisbereich oder die Zuordnung, bevor Sie die Synchronisierungsfrequenz erhöhen oder die Bereitstellung ausweiten.