Home
» SOFTWARE
»
Come risolvere l'avviso di sicurezza di Thunderbird "Il server non supporta TLS 1.2"
Come risolvere l'avviso di sicurezza di Thunderbird "Il server non supporta TLS 1.2"
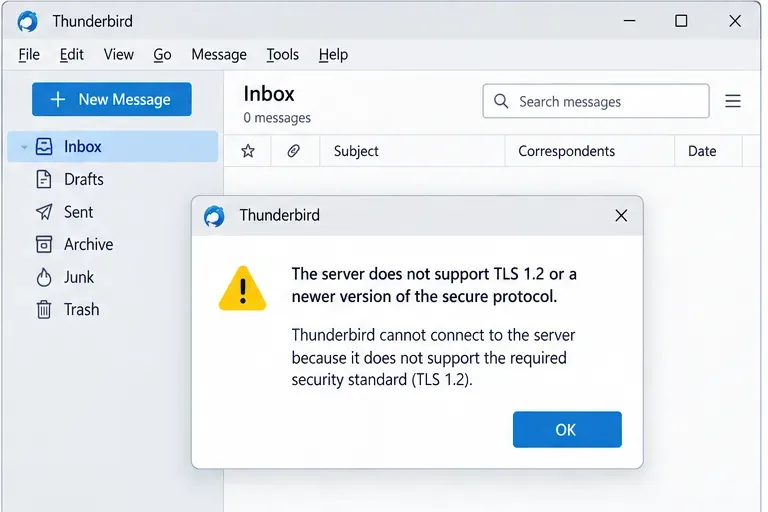
Se Thunderbird segnala che il server di posta non supporta TLS 1.2, la soluzione più sicura è solitamente quella di non indebolire Thunderbird. Innanzitutto, verifica che i nomi dei server di posta in arrivo e in uscita, le porte e le opzioni di sicurezza della connessione corrispondano alle impostazioni pubblicate dal tuo provider di posta elettronica. Se tali impostazioni sono corrette e l'avviso persiste, il server stesso potrebbe essere ancora limitato al protocollo obsoleto TLS 1.0 o TLS 1.1 e deve essere aggiornato dal provider o dall'amministratore.
TLS, o Transport Layer Security, è il protocollo che crittografa la connessione tra Thunderbird e un server di posta. Thunderbird 78, rilasciato il 17 luglio 2020, ha disabilitato TLS 1.0 e TLS 1.1 per impostazione predefinita. Le attuali linee guida di supporto di Mozilla considerano ancora l'abbassamento del requisito minimo di TLS come una misura diagnostica temporanea che riduce la sicurezza, non come la soluzione permanente preferibile. Consultare le note di rilascio di Thunderbird 78 e le FAQ di Mozilla relative a Thunderbird 78 .
L'avviso segnala un problema di compatibilità TLS. Prima di modificare le preferenze avanzate, verificare che l'account utilizzi le impostazioni del server di posta del provider attualmente in uso.
Cosa ti serve prima di cambiare qualsiasi cosa
Tieni aperte in un browser le istruzioni di configurazione attuali del tuo provider di posta elettronica. Ti servono il nome esatto del server di posta in arrivo, il nome del server SMTP di posta in uscita, i numeri di porta, il livello di sicurezza della connessione e il metodo di autenticazione. Non dare per scontato che una porta che hai usato anni fa sia ancora corretta.
In questo contesto, tre termini sono fondamentali:
IMAP o POP è il protocollo che Thunderbird utilizza per ricevere la posta. IMAP normalmente mantiene la posta sincronizzata con il server; POP, invece, scarica i messaggi.
SMTP è il protocollo utilizzato per inviare la posta elettronica.
SSL/TLS e STARTTLS sono due metodi per stabilire una connessione crittografata. SSL/TLS avvia la connessione crittografata immediatamente. STARTTLS avvia prima la connessione e poi la converte in TLS. Utilizza la modalità indicata dal tuo provider per la porta specifica.
Se si tratta di una casella di posta aziendale, scolastica o self-hosted, chiedi all'amministratore di posta le versioni TLS supportate e gli endpoint IMAP/POP e SMTP approvati. Un avviso di sicurezza può essere causato dal server stesso, ma può anche comparire quando Thunderbird è configurato per utilizzare un nome host obsoleto, un proxy legacy o un gateway non aggiornato.
Passaggio 1: Conferma quale lato non funziona
Verifica se il problema si presenta durante la ricezione, l'invio o entrambi. Se il problema riguarda la ricezione, concentrati innanzitutto sulle impostazioni IMAP o POP per la posta in entrata. Se il problema riguarda l'invio, controlla le impostazioni SMTP. Se entrambi i processi smettono di funzionare subito dopo una migrazione del provider o un aggiornamento di Thunderbird, verifica entrambi i processi perché potrebbero utilizzare nomi host e porte diversi.
Le attuali pagine di risoluzione dei problemi di Mozilla raccomandano di confrontare Thunderbird con le impostazioni documentate dal provider prima di apportare qualsiasi altra modifica. Le guide ufficiali per i problemi di ricezione e di invio indicano entrambe il TLS obsoleto come una possibile causa.
Passaggio 2: Verificare le impostazioni del server in entrata
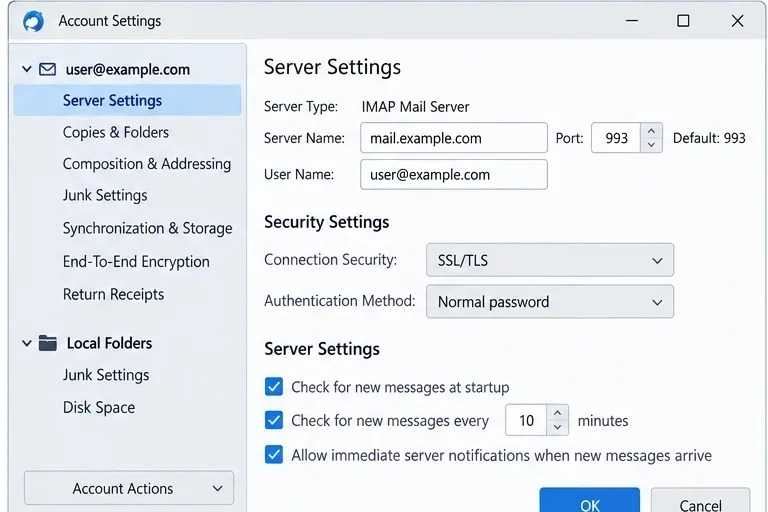
Apri il menu dell'applicazione Thunderbird e seleziona Impostazioni account . Seleziona l'account interessato, quindi apri Impostazioni server . Confronta il nome del server, la porta, la sicurezza della connessione, il metodo di autenticazione e il nome utente con le istruzioni attuali del tuo provider.
Per la posta in arrivo, assicurati che il nome del server, la porta e il protocollo di sicurezza della connessione corrispondano esattamente a quanto indicato nella documentazione del provider. L'esempio mostra IMAP con SSL/TLS sulla porta 993.
Non modificare un'impostazione di sicurezza funzionante impostandola su "Nessuno" solo per far scomparire l'avviso. Ciò potrebbe rimuovere la crittografia del trasporto ed esporre credenziali o traffico di messaggi. La documentazione di Mozilla relativa alle impostazioni dell'account descrive SSL/TLS come l'opzione di crittografia consigliata quando disponibile e spiega STARTTLS come un aggiornamento rispetto a una connessione inizialmente non crittografata. Vedi Opzioni di configurazione per gli account .
Passaggio 3: Verificare separatamente le impostazioni SMTP in uscita
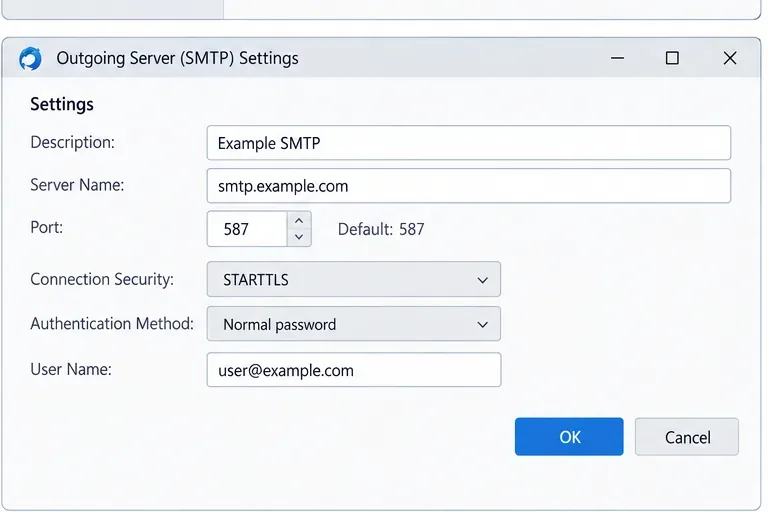
Nelle Impostazioni account, seleziona Server in uscita (SMTP) , scegli il server assegnato al tuo account di posta elettronica e modificalo. Confronta il nome host SMTP, la porta, la sicurezza della connessione, il metodo di autenticazione e il nome utente con i valori pubblicati dal provider.
Il protocollo SMTP ha le proprie impostazioni di sicurezza. Questo esempio utilizza STARTTLS sulla porta 587, ma la combinazione corretta è quella pubblicata dal tuo provider per il tuo account.
La porta 587 è comunemente associata a STARTTLS e la porta 465 è comunemente utilizzata per il TLS implicito, ma queste non sono regole universali da imporre a un account. La documentazione del provider è la fonte di riferimento. Verifica inoltre che il server SMTP corretto sia assegnato all'identità corretta; la guida ufficiale di Thunderbird per l'invio di email segnala che l'utilizzo del servizio SMTP di un altro provider potrebbe causare errori.
Passaggio 4: Eseguire nuovamente il test prima di modificare le preferenze TLS avanzate.
Salva le impostazioni dell'account corrette e riavvia Thunderbird. Prova a ricevere posta, poi invia un breve messaggio di prova a un indirizzo di cui hai il controllo. Se una direzione funziona e l'altra no, il problema è circoscritto alla posta in arrivo o al protocollo SMTP.
Se l'avviso TLS persiste, contatta il provider o l'amministratore e poni una domanda diretta: questo specifico endpoint di posta supporta TLS 1.2 o versioni successive? Fornisci il nome host e la porta utilizzati da Thunderbird. In questo modo eviterai la situazione spesso problematica in cui l'assistenza conferma che "il servizio supporta TLS 1.2", ma un particolare endpoint IMAP, POP, SMTP, proxy o load balancer legacy non lo supporta.
Passaggio 5: Utilizzare l'editor di configurazione solo come strumento diagnostico temporaneo.
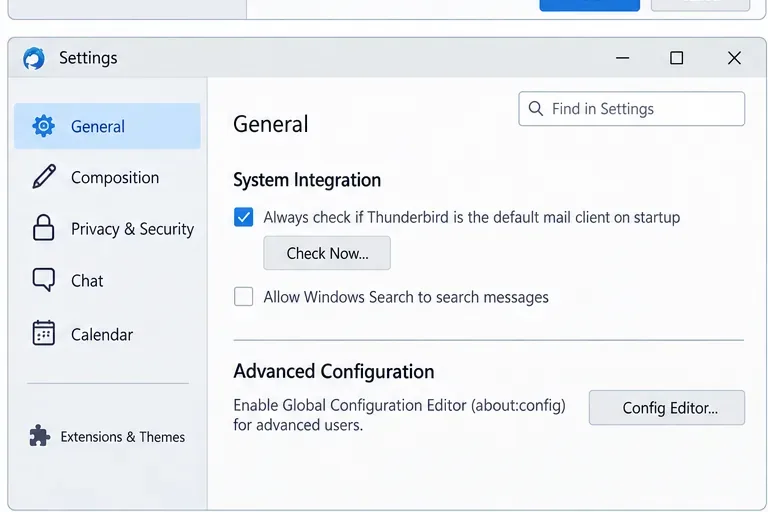
Thunderbird include una pagina di preferenze avanzate chiamata Editor di configurazione, nota anche come Config Editor about:config. Mozilla afferma esplicitamente che questo strumento è destinato a un utilizzo avanzato e che le modifiche non predefinite non sono supportate perché possono compromettere Thunderbird o complicare la risoluzione dei problemi. Il percorso corrente è Menu > Impostazioni > Generali , scorri fino in fondo e seleziona Editor di configurazione . Consulta la documentazione ufficiale di Mozilla sull'Editor di configurazione .
L'Editor di configurazione espone preferenze avanzate che non fanno parte della normale configurazione dell'account. Utilizzalo solo se comprendi i compromessi in termini di sicurezza e hai intenzione di ripristinare le impostazioni predefinite in seguito.
Per i server meno recenti, le FAQ di Mozilla Thunderbird 78 indicano che la modifica security.tls.version.mina un valore inferiore può essere un modo per verificare se la causa del problema è un TLS obsoleto. Se in questo modo la posta elettronica inizia improvvisamente a funzionare, si conferma un problema di compatibilità lato server. Ciò non significa, tuttavia, che l'impostazione più debole sia una buona soluzione a lungo termine.
Dopo il test, ripristina la preferenza al suo valore predefinito. Nelle versioni più recenti di Thunderbird, le preferenze modificate vengono visualizzate in grassetto e il pulsante "Ripristina" consente di riportarle ai valori predefiniti. Successivamente, chiedi al provider di abilitare TLS 1.2 o versioni successive, di spostare la casella di posta su un endpoint supportato o di fornirti impostazioni di connessione aggiornate.
Perché abbassare permanentemente il TLS è una soluzione inadeguata
TLS 1.0 e TLS 1.1 sono protocolli obsoleti. Thunderbird li ha disabilitati per impostazione predefinita per un motivo ben preciso. Lasciare attivo un protocollo obsoleto aumenta l'esposizione alle sue vulnerabilità e obbliga il client ad accettare misure di sicurezza che i software moderni non considerano più adeguate. Se la casella di posta è critica per l'attività aziendale e il server non può essere aggiornato immediatamente, qualsiasi modifica temporanea di compatibilità deve essere considerata un'eccezione con una data di fine definita, non una configurazione normale.
Per una casella di posta personale ospitata da terzi, la scelta più pratica potrebbe essere quella di passare al moderno endpoint di posta del provider o di optare per un provider che supporti il TLS corrente. Per un server interno, la soluzione definitiva risiede nel server di posta, nel proxy inverso, nel bilanciatore di carico o nel gateway di terminazione TLS.
Errori comuni da evitare
Prima di procedere, cambiate la password. Un'incongruenza del protocollo TLS si verifica prima del completamento della normale autenticazione della casella di posta, pertanto il ripristino della password di solito non risolve questo avviso.
Impostare la sicurezza della connessione su "Nessuna". Questa operazione potrebbe rimuovere la crittografia anziché risolvere il problema di supporto TLS.
Supponendo che IMAP e SMTP utilizzino lo stesso endpoint, spesso hanno nomi host, porte e modalità TLS differenti.
Copiare i numeri di porta da un forum a caso. Utilizzare la documentazione aggiornata del provider.
Lascia attivo un valore minimo di TLS inferiore. Se è stato utilizzato per diagnosticare un server obsoleto, ripristinalo al termine del test.
Ignora le intercettazioni di VPN, antivirus, proxy o firewall. Mozilla fa notare che questi prodotti possono bloccare o intercettare le connessioni di posta, soprattutto dopo un aggiornamento di Thunderbird. Se il provider conferma il supporto per TLS 1.2, verifica se il software di sicurezza di rete locale sta interferendo.
Come capire se la soluzione ha funzionato
Una riparazione riuscita presenta tre segnali: Thunderbird riceve la nuova posta senza l'avviso TLS, un messaggio di prova viene inviato correttamente tramite il server SMTP configurato e non è stato necessario lasciare abilitata la compatibilità TLS non sicura. Se funziona solo una delle due direzioni, rivedere le impostazioni corrispondenti per la posta in entrata o in uscita. Se nessuna delle due direzioni funziona e il provider conferma che il nome host supporta TLS 1.2 o versioni successive, esaminare i problemi relativi a firewall, VPN, proxy, antivirus, certificati o percorsi di rete.
Quando è opportuno interrompere la risoluzione dei problemi in locale
Smettete di modificare le impostazioni di Thunderbird quando l'account corrisponde alla configurazione pubblicata dal provider e quest'ultimo conferma che l'endpoint in questione è limitato a TLS 1.0 o 1.1. A quel punto, il client si comporta come previsto: rifiuta le connessioni al di sotto del suo livello di sicurezza minimo. La soluzione definitiva è un aggiornamento o una migrazione del server.
Se gestisci il server autonomamente, verifica la configurazione TLS sul servizio che effettivamente termina la connessione, e non solo sull'applicazione di posta. In alcune implementazioni, un proxy o un gateway gestisce la crittografia prima di IMAP o SMTP. Aggiornare il software di posta back-end non sarà sufficiente se il livello di terminazione TLS offre ancora solo versioni obsolete del protocollo.
In conclusione
Per un avviso di Thunderbird del tipo "Il server non supporta TLS 1.2", iniziate con le impostazioni IMAP/POP e SMTP correnti del provider, correggete eventuali nomi host, porte o modalità di sicurezza obsoleti ed eseguite nuovamente il test. Utilizzate le preferenze TLS avanzate di Thunderbird solo come breve strumento di diagnostica per un server legacy. Se il test conferma l'obsolescenza di TLS, ripristinate le impostazioni predefinite e correggete il server. Questo approccio risolve il problema reale senza compromettere silenziosamente la sicurezza della connessione.