Início
» ESCRITÓRIO MS
»
Como adicionar criptografia de documentos em repouso a uma configuração do Collabora CODE
Como adicionar criptografia de documentos em repouso a uma configuração do Collabora CODE
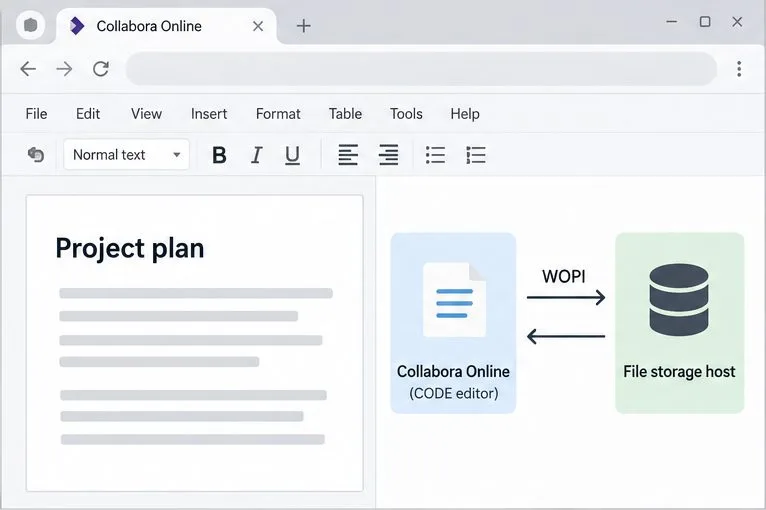
O Collabora CODE não possui uma configuração que criptografe a cópia armazenada de cada documento em repouso. O CODE é o editor online em uma integração WOPI; a plataforma de arquivos ou serviço de armazenamento conectado é responsável por salvar o documento. Para proteger os arquivos após serem salvos, configure a criptografia nessa camada de armazenamento. Se o seu host WOPI for o Nextcloud, a criptografia do lado do servidor é uma opção; se a sua preocupação for o roubo do disco do servidor, use a criptografia de dispositivo de bloco no armazenamento do host.
Essa distinção é importante porque o CODE precisa processar o conteúdo do documento enquanto o usuário o edita. A Collabora afirma que os documentos são removidos da memória quando as sessões terminam e não são armazenados permanentemente nos servidores do Collabora Online, mas a criptografia em repouso não oculta um documento aberto do editor ou de um aplicativo de armazenamento autorizado. As instruções abaixo usam o Nextcloud como um exemplo concreto; o ownCloud, o Seafile e os hosts WOPI personalizados têm seus próprios controles de criptografia de armazenamento.
Qual camada deve criptografar o arquivo?
Meta
Onde configurar
O que isso não resolve
Proteja os arquivos gravados em um provedor de armazenamento remoto.
Criptografia do lado do servidor Nextcloud ou criptografia própria do provedor de armazenamento, dependendo da sua arquitetura.
As chaves do lado do servidor do Nextcloud estão disponíveis para o servidor; isso não oculta um documento aberto do servidor.
Proteja os discos do servidor local caso o hardware seja removido.
Criptografia de disco ou dispositivo de bloco do sistema operacional, como LUKS no Linux.
Assim que o sistema estiver desbloqueado e em funcionamento, os processos autorizados poderão ler os arquivos.
Impeça o provedor de armazenamento ou o administrador do servidor de ler o conteúdo do arquivo.
Um fluxo de trabalho de criptografia compatível, seja do lado do cliente ou de ponta a ponta.
A edição online pode exigir conteúdo descriptografado para acessar o código; verifique a compatibilidade com sua plataforma de arquivos antes de escolher este modelo.
Proteja o tráfego entre usuários, o host WOPI e o CODE.
HTTPS/TLS nas conexões relevantes
O TLS protege os dados em trânsito, não a cópia armazenada em disco.
As diretrizes de administração atuais do Nextcloud descrevem a criptografia do lado do servidor como especialmente útil para armazenamento externo. Ela criptografa o conteúdo dos arquivos, não os nomes dos arquivos ou a estrutura de diretórios, e suas chaves são mantidas no servidor Nextcloud. Ela não substitui a criptografia de ponta a ponta quando o objetivo é impedir que um administrador do Nextcloud leia os arquivos, e também não substitui a criptografia de disco quando o objetivo é a proteção contra roubo físico.
Antes de ativar a criptografia do lado do servidor do Nextcloud
Identifique o caminho de armazenamento real. Confirme se o Nextcloud grava arquivos em disco local, em um ponto de montagem externo ou em um serviço de armazenamento de objetos. Escolha a criptografia para a camada que contém a cópia permanente.
Faça um backup primeiro. Crie um backup completo e testado do banco de dados, da configuração, dos dados e das chaves de criptografia do Nextcloud. Mantenha a instância e as chaves em segredo, em um local de backup protegido. Sem as chaves, os arquivos criptografados podem ser irrecuperáveis.
Planeje para arquivos existentes. Habilitar a criptografia no servidor criptografa arquivos novos e modificados por padrão. Criptografar toda a biblioteca existente é uma operação de manutenção separada.
Verifique o acesso e a compatibilidade. Os modos de chaveamento, métodos de autenticação, compartilhamentos e comportamento de armazenamento externo do Nextcloud são diferentes. Consulte o manual do Nextcloud correspondente à sua versão e confirme se você tem acesso à linha de comando occ.
Escolha o modelo de ameaça correto. A criptografia do lado do servidor não impede que um servidor Nextcloud comprometido ou um administrador com acesso às suas chaves leia os arquivos. Não a ative esperando essa proteção.
Como faço para habilitar a criptografia quando o Nextcloud é o host WOPI?
1. Confirme se o Nextcloud é o proprietário do documento salvo.
Abra um documento de teste através da interface do Nextcloud Files e execute-o no Collabora. Na configuração WOPI típica, o Nextcloud é o host de arquivos e o CODE é o editor. O CODE solicita o documento para edição e envia as alterações salvas de volta para o host. Configure a criptografia de armazenamento persistente no Nextcloud ou no backend de armazenamento, não em um menu de edição do CODE.
O editor e o servidor de armazenamento de arquivos são partes separadas de uma configuração WOPI; configure a criptografia no local onde o arquivo salvo será armazenado.
2. Ative o recurso de criptografia do lado do servidor.
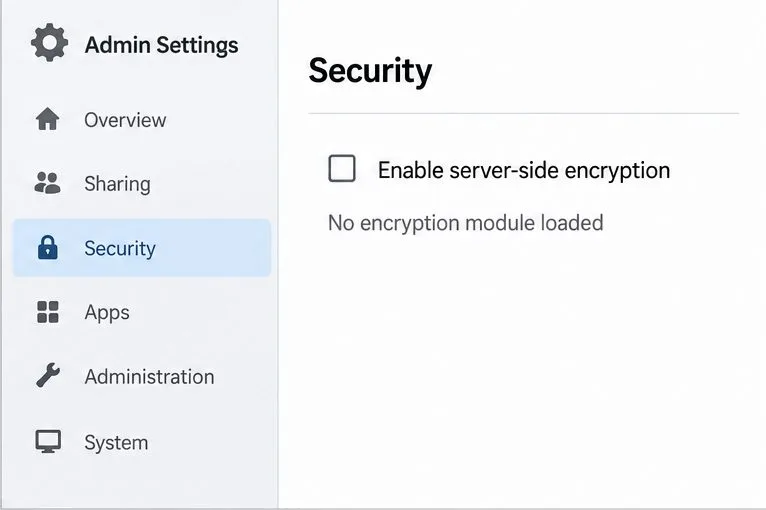
Inicie sessão como administrador do Nextcloud e abra a seção Criptografia do lado do servidor nas configurações de Administração. Selecione Ativar criptografia do lado do servidor e siga as instruções de confirmação na tela. A nomenclatura do menu pode variar conforme a versão do Nextcloud. O recurso de criptografia e o módulo de criptografia são independentes: se a página indicar que nenhum módulo está carregado, continue para a seção Aplicativos.
A página de configurações de segurança expõe a opção de criptografia do lado do servidor; o módulo também precisa ser ativado para que o recurso esteja pronto.
3. Ative o módulo de criptografia padrão.
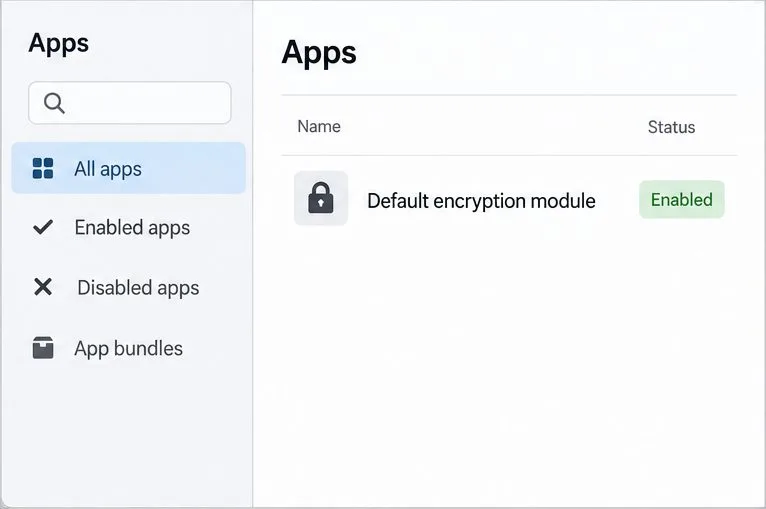
Abra o app Aplicativos , encontre o módulo de criptografia padrão (também chamado de Módulo de Criptografia Padrão do Nextcloud no manual) e habilite-o. Retorne às configurações de criptografia e confirme se o módulo está selecionado. O guia do Nextcloud instruirá os usuários a sair e entrar novamente para inicializar suas chaves de criptografia.
Ative o módulo de criptografia padrão nos aplicativos e, em seguida, retorne às configurações de criptografia e confirme se ele está selecionado.
4. Verifique o status no servidor Nextcloud.
Execute o comando de status como o usuário do servidor web Nextcloud a partir do diretório de instalação do Nextcloud. Em uma instalação típica de repositório Debian ou Ubuntu, o comando pode ser semelhante a este:
cd /var/www/nextcloud
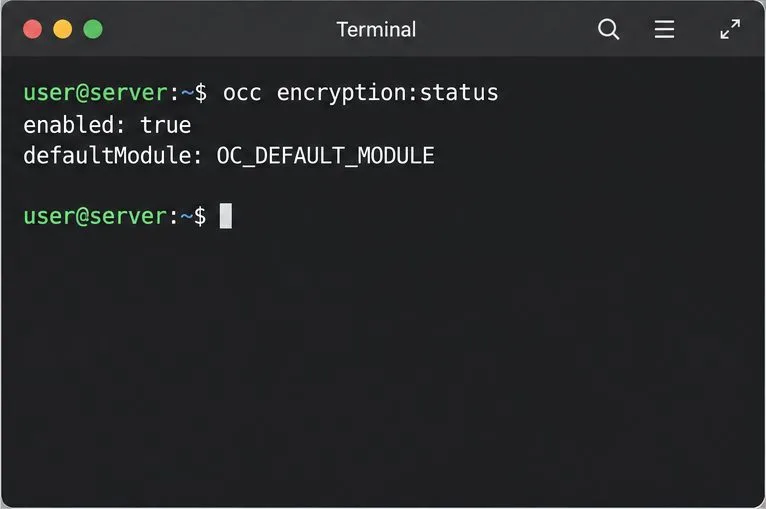
sudo -u www-data php occ encryption:status
Use o caminho de instalação e o usuário do servidor web reais. Para uma implantação em contêiner, execute o comando occdentro do contêiner do Nextcloud usando o comando documentado dessa instalação. Um status "saudável" indica que a criptografia está habilitada e identifica o módulo padrão. Isso confirma o status do recurso no servidor; não prova, por si só, que todos os arquivos antigos foram criptografados.
A occ encryption:statussaída confirma que o Nextcloud reporta a criptografia como ativada e nomeia o módulo padrão ativo.
E quanto aos documentos que já estão na biblioteca?
Por padrão, o Nextcloud criptografa arquivos criados ou alterados após a ativação da criptografia no servidor. Se você também precisar criptografar arquivos existentes, primeiro faça um backup recente, planeje uma janela de manutenção e impeça que os usuários alterem os arquivos durante a operação. Consulte a documentação de comandos do Nextcloud occ encryption:encrypt-allpara obter instruções sobre como criptografar arquivos para todos os usuários. Siga as instruções para a sua versão do Nextcloud, execute o comando como administrador do servidor web e aguarde a conclusão antes de retornar o serviço ao uso normal.
sudo -u www-data php occ encryption:encrypt-all
Não utilize occ encryption:disablecomo atalho para reverter. Desativar a opção não descriptografa os arquivos existentes. O Nextcloud documenta um procedimento separado para descriptografar tudo e alerta que desativar a criptografia sem descriptografar os arquivos pode causar erros imprevisíveis. Teste o procedimento de backup e recuperação antes de alterar o estado da criptografia em produção.
Como posso verificar a proteção do armazenamento?
Verifique occ encryption:statuse confirme se o módulo desejado está ativo.
Para criar um novo arquivo de teste, carregue um documento de texto inócuo pelo Nextcloud, edite-o no Collabora, salve, feche a sessão e abra-a novamente pelo Nextcloud. Isso verifica se o fluxo de trabalho normal de edição e armazenamento ainda funciona.
Se precisar comprovar que os dados estão criptografados em um determinado servidor, use o método de verificação documentado pelo provedor de armazenamento ou um teste controlado fora do serviço em produção. Não presuma que o nome ou a extensão de um arquivo, ou mesmo uma simples busca de texto na linha de comando, seja um teste de criptografia confiável.
Analise os backups separadamente. Uma cópia de backup legível ainda é uma cópia não criptografada, mesmo que o caminho de dados do Nextcloud em produção esteja protegido.
Confirme o uso de HTTPS/TLS separadamente para o tráfego entre navegador e serviço e entre host e código; trata-se de proteção de transporte, não de criptografia em repouso.
Quando o Nextcloud SSE não é a escolha certa
Se a sua instância do Nextcloud armazena arquivos apenas em seu próprio disco local e sua principal preocupação é um disco roubado ou descartado, a criptografia de disco na camada do sistema operacional geralmente é o controle mais direto. Ela criptografa o dispositivo de bloco enquanto o servidor está desligado; após a inicialização e o desbloqueio, o Nextcloud e o CODE ainda podem ler os documentos necessários para edição. Configure-a durante o provisionamento do servidor ou por meio do procedimento de armazenamento do sistema operacional e mantenha as chaves de recuperação fora do servidor.
Se a sua exigência é que administradores e provedores de armazenamento nunca vejam o conteúdo dos documentos, use uma solução de criptografia de ponta a ponta compatível com a plataforma e verifique a compatibilidade com o Collabora antes de implementá-la. Um editor de navegador precisa que os dados do documento estejam disponíveis durante a sessão de edição; portanto, a criptografia em repouso no backend de armazenamento, por si só, não garante isso enquanto o usuário está editando. O próprio CODE não adiciona uma opção universal para ativar/desativar a criptografia de documentos em repouso.