Início
» ESCRITÓRIO MS
»
Como configurar a sincronização LDAP/Active Directory no ONLYOFFICE
Como configurar a sincronização LDAP/Active Directory no ONLYOFFICE
Uma boa integração do ONLYOFFICE com LDAP ou Active Directory não termina quando a conexão é salva com sucesso. O resultado desejado é mais específico: os usuários pretendidos são importados, seus nomes e endereços de e-mail são mapeados corretamente, a associação a grupos produz o modelo de acesso esperado, os usuários do domínio podem fazer login com suas credenciais de diretório e alterações posteriores no diretório são refletidas no ONLYOFFICE sem desativar inesperadamente contas não relacionadas.
Este guia utiliza o fluxo de trabalho atual do ONLYOFFICE Workspace Server como caminho principal. O ONLYOFFICE DocSpace também oferece suporte a LDAP, mas sua navegação e alguns campos disponíveis são diferentes; o LDAP no DocSpace está atualmente documentado como um recurso do plano Business. Se você estiver usando o DocSpace em vez do Workspace, consulte a documentação do LDAP do ONLYOFFICE DocSpace correspondente , em vez de presumir que todas as telas do Workspace são idênticas.
Para o Workspace Server, a referência principal é o guia de configuração LDAP do ONLYOFFICE Workspace atual . As capturas de tela abaixo mostram as configurações documentadas de forma orientada à configuração; o espaçamento e a navegação exatos podem variar de acordo com a versão e a edição do produto ONLYOFFICE.
Como deve ser o sucesso antes de começar.
Defina primeiro o resultado esperado. Por exemplo, suponha que o Active Directory contenha 420 funcionários, mas apenas os 180 usuários do grupo OU=Staff,DC=example,DC=comSOMENTEESCRITÓRIO devem acessar o portal. Você também deseja que o ONLYOFFICE-Adminsgrupo receba acesso administrativo, enquanto os funcionários comuns permaneçam usuários padrão do portal.
Uma configuração bem-sucedida deve satisfazer todas essas verificações:
O número de importações está próximo do esperado para o DN do usuário e o filtro configurados.
Os perfis de usuário exibem o nome, sobrenome, endereço de e-mail, título e outros valores mapeados corretos.
Os perfis LDAP importados são marcados como gerenciados pelo diretório no ONLYOFFICE.
Um usuário de teste pode se autenticar com o formato de login de diretório configurado.
A associação a grupos está correta para vários usuários de exemplo, não apenas para um administrador.
Uma alteração de diretório controlada aparece após uma sincronização manual ou agendada.
Usuários fora do escopo pretendido não são desativados inesperadamente.
Se você não puder informar a quantidade esperada de usuários, grupos e duas ou três identidades de teste antes da importação, faça uma pausa e obtenha esses valores com o administrador do diretório. Eles facilitam muito a validação, em vez de apenas avaliar o sucesso com base em uma mensagem de status verde.
Passo 1: Habilite a autenticação LDAP e escolha a segurança de transporte.
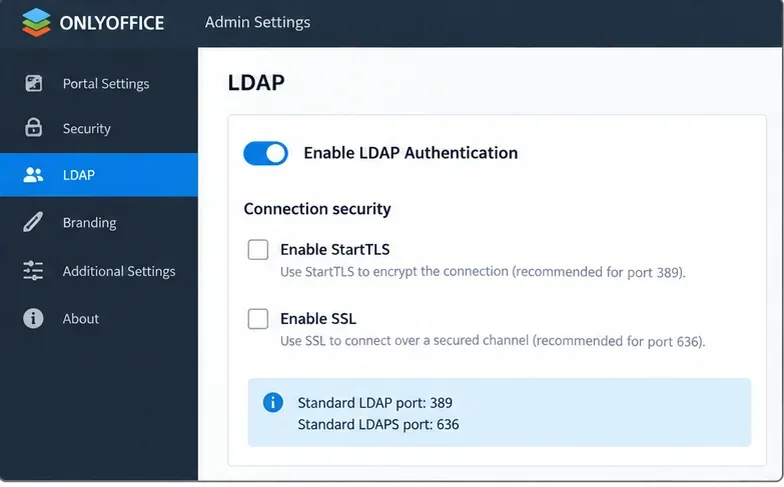
No servidor ONLYOFFICE Workspace, abra o Painel de Controle, depois a página LDAP em Configurações do Portal e habilite a autenticação LDAP. As opções de conexão documentadas são LDAP padrão, StartTLS ou SSL/LDAPS. O StartTLS normalmente usa a porta 389, enquanto o SSL/LDAPS usa a porta 636.
Primeiro, habilite a autenticação LDAP e, em seguida, escolha o método de transporte que corresponda ao servidor de diretório. Os valores padrão documentados são a porta 389 para LDAP ou StartTLS e a porta 636 para SSL/LDAPS.
Use transporte criptografado sempre que sua política de diretório o suportar. Uma conexão LDAP em texto simples funcionando não equivale a um resultado pronto para produção se as credenciais ou os dados do diretório trafegarem por uma rede não confiável.
Verificação de qualidade: confirme com o administrador do diretório se o servidor espera StartTLS na porta 389 ou LDAPS na porta 636 e se o host do ONLYOFFICE confia na cadeia de certificados do servidor de diretório.
Etapa 2: Defina o servidor, o DN do usuário, o filtro e o atributo de login.
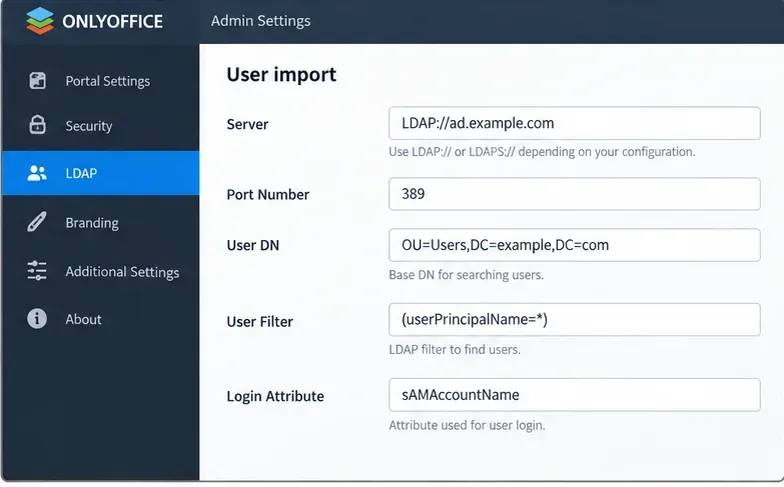
Os campos principais de importação de usuários determinam quem é visível para o ONLYOFFICE e como esses usuários fazem login. Para o Active Directory, o ONLYOFFICE documenta os seguintes valores padrão:
Filtro de usuário:(userPrincipalName=*)
Atributo de login:sAMAccountName
O DN do usuário é o ponto de partida para a busca no diretório. Um DN amplo, como `user`, DC=example,DC=combusca em uma árvore maior; um DN mais específico, como `user`, OU=Staff,DC=example,DC=comlimita o escopo antes da aplicação do filtro.
(userPrincipalName=*)Para o Active Directory, defina a base de pesquisa deliberadamente e use o filtro documentado com sAMAccountNameo atributo de login, a menos que o design do seu diretório exija algo diferente.
Um problema comum de qualidade é começar com o diretório inteiro por conveniência e, posteriormente, tentar excluir contas de serviço e identidades de teste com um filtro complexo. Se as unidades organizacionais já separam a população-alvo, use o DN de usuário estável mais restrito que represente o escopo de negócios.
Verificação de qualidade: compare a população esperada para esse DN e filtre com as pessoas que você realmente pretende provisionar. Se o escopo estiver incorreto, corrija-o antes da importação.
Etapa 3: Mapeie os atributos do usuário cuidadosamente
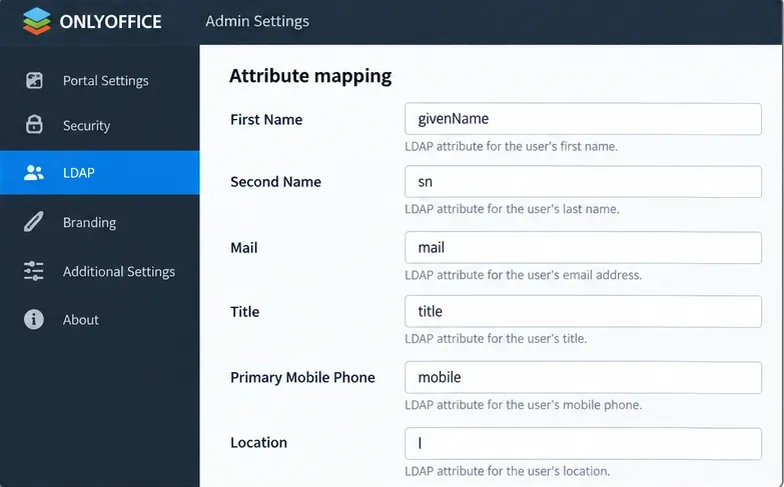
O ONLYOFFICE permite que atributos de diretório preencham campos do portal, como Nome, Sobrenome, E-mail, Cargo, Celular Principal e Localização. Os nomes exatos dos atributos dependem do seu esquema LDAP. No Active Directory, exemplos comuns incluem givenName, sn, mail, title, e mobile.
Mapeie os campos do portal para atributos que estejam efetivamente presentes no seu diretório. Um mapeamento tecnicamente válido ainda é inadequado se a maioria dos perfis importados acabar em branco ou apresentar informações enganosas.
O e-mail merece atenção especial. A ONLYOFFICE afirma que o e-mail do portal é obtido do atributo "Mail"; caso esteja ausente, um endereço pode ser formado a partir do atributo "Login" e do domínio LDAP. A empresa também observa que um usuário existente no portal com o mesmo e-mail pode ser sincronizado com o usuário LDAP.
Verificação de qualidade: antes da importação, inspecione pelo menos cinco registros de diretório representativos, incluindo um administrador, um funcionário comum e um usuário de uma unidade organizacional diferente. Verifique se os atributos mapeados estão preenchidos de forma consistente.
Passo 4: Decida se você realmente precisa da sincronização em grupo.
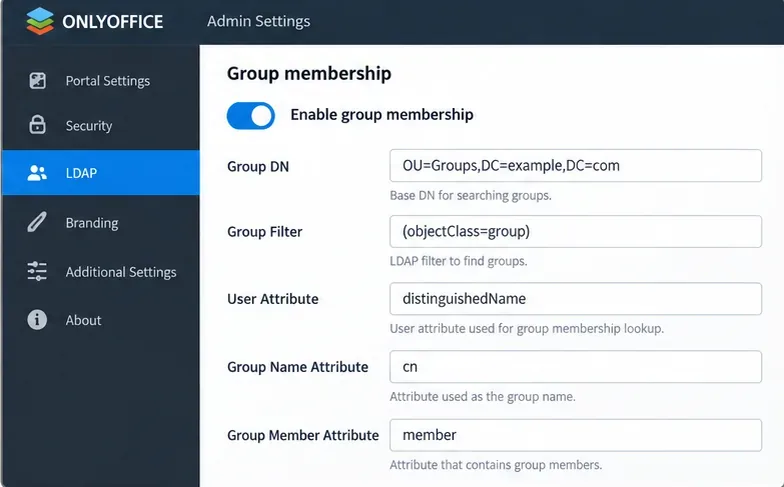
Habilite a associação a grupos somente quando o ONLYOFFICE precisar importar grupos LDAP e usá-los para organização ou permissões do portal. Para o Active Directory, consulte a documentação do ONLYOFFICE:
Filtro de grupo:(objectClass=group)
Atributo do usuário:distinguishedName
Atributo de membro do grupo:member
As configurações de grupo do Active Directory devem corresponder à forma como seu diretório representa a associação. O atributo de nome do grupo também deve corresponder ao seu esquema; cneste é um exemplo comum, não um requisito universal.
Existe um comportamento importante documentado pelo ONLYOFFICE: quando a importação de grupos está habilitada, somente os usuários que pertencem a pelo menos um grupo selecionado são adicionados. Isso pode ser útil para definir o escopo de acesso, mas também pode surpreender administradores que esperam que o DN do usuário, por si só, controle a importação.
Verificação de qualidade: selecione três usuários: um em um grupo incluído, um em vários grupos e um fora de todos os grupos importados. Preveja o resultado antes da sincronização e compare com o resultado real.
Etapa 5: Atribua direitos administrativos de forma conservadora.
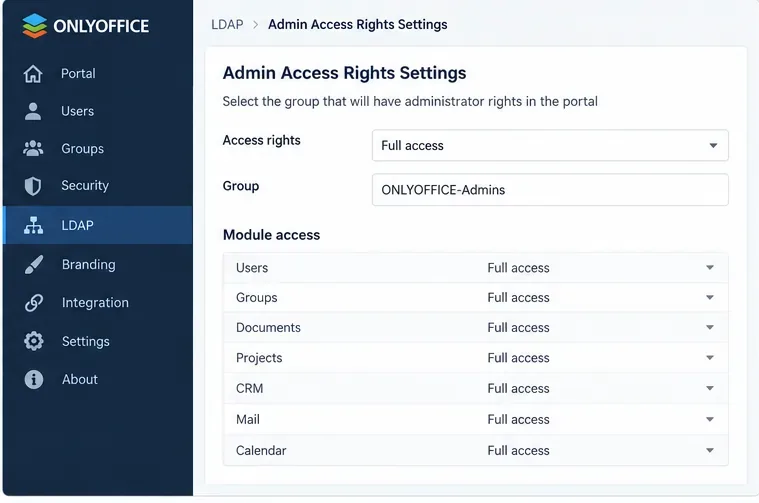
O Workspace Server pode mapear o acesso administrativo a grupos LDAP. Isso é conveniente para a administração centralizada, mas também significa que alterações nos grupos de diretório podem alterar os privilégios do portal.
Conceda direitos administrativos derivados do LDAP a um grupo de diretório dedicado e rigorosamente controlado, em vez de um amplo grupo de funcionários.
Comece com o menor grupo administrativo que se adeque ao seu modelo operacional. Verifique a associação e o comportamento dos grupos aninhados em seu próprio diretório antes de utilizá-lo para acesso privilegiado.
Verificação de qualidade: confirme se o administrador pretendido recebe os direitos esperados e se um usuário comum importado não os recebe. Se os privilégios forem mais amplos do que o esperado, interrompa o processo e corrija o grupo de diretórios ou o mapeamento antes de implementar a configuração.
Etapa 6: Configure a conta de leitura e a mensagem de boas-vindas opcional.
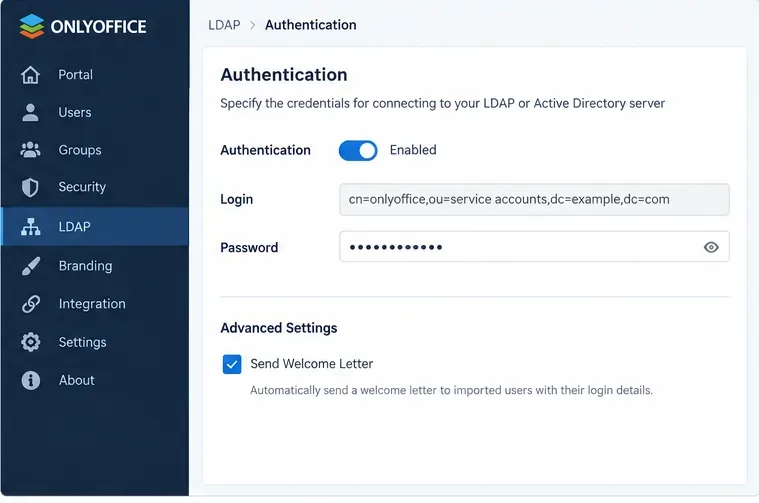
O ONLYOFFICE Workspace oferece uma opção de autenticação para credenciais com permissão de leitura de dados de diretório. Utilize uma conta de diretório dedicada com as permissões mínimas de leitura necessárias para o escopo da pesquisa, em vez de uma conta de administrador de domínio.
Utilize uma conta de leitura dedicada para consultas LDAP. A opção de carta de boas-vindas só é útil quando o atributo de e-mail está configurado e os endereços resultantes podem efetivamente receber e-mails do portal.
Armazene e alterne essa credencial de acordo com a política de contas de serviço da sua organização. Se a senha expirar sem aviso prévio, a sincronização poderá falhar mesmo que a configuração LDAP em si não tenha sido alterada.
Verificação de qualidade: verifique se a conta vinculada consegue pesquisar o DN do usuário e o DN do grupo configurados, mas se não possui privilégios administrativos ou de gravação de diretório desnecessários.
Etapa 7: Salve, revise o escopo da importação e confirme.
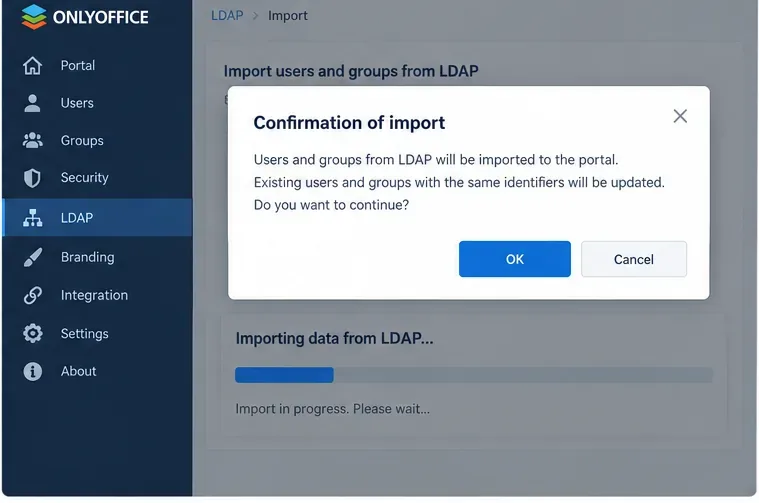
Ao salvar as configurações LDAP, o ONLYOFFICE exibe uma confirmação antes de importar os usuários. Não considere isso como uma simples ação de clicar para prosseguir. Alterar o Servidor, o Filtro de Usuário, o DN do Usuário, o Filtro de Grupo ou o DN do Grupo após a importação dos usuários pode ter um impacto significativo: a documentação oficial do Workspace alerta que os usuários importados existentes e seus dados que não corresponderem mais às novas configurações podem ser desativados.
Utilize a etapa de confirmação como ponto de controle: verifique o escopo de pesquisa, os filtros, os mapeamentos e as regras de grupo pretendidos antes de iniciar a importação.
Faça backup do portal antes de alterar um escopo LDAP estabelecido, conforme recomendado explicitamente pela ONLYOFFICE. Para uma primeira implementação, considere começar com uma unidade organizacional ou grupo de teste restrito, validando o resultado e, em seguida, expandindo o escopo.
Verificação de qualidade: após a importação, compare os usuários e grupos reais com a lista esperada. Analise perfis de amostra em vez de verificar apenas a contagem total.
Passo 8: Ative a Sincronização Automática somente após a primeira importação estar correta.
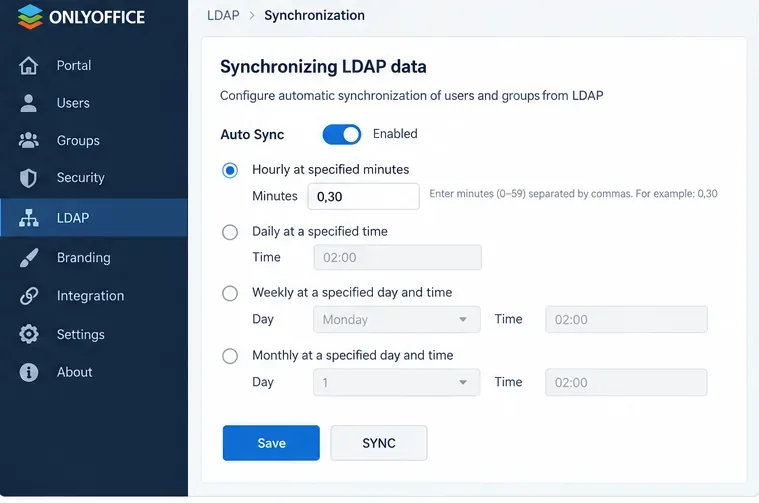
O ONLYOFFICE pode sincronizar dados LDAP automaticamente a cada hora em minutos especificados, diariamente em um horário específico, semanalmente ou mensalmente. Ele também oferece uma ação de sincronização manual. A documentação observa que as informações de um usuário LDAP individual também são sincronizadas após o login desse usuário.
Agende a sincronização automática somente após uma sincronização manual gerar os usuários, atributos, grupos e permissões esperados.
Para a maioria das organizações, comece com uma programação previsível que dê aos administradores tempo para perceber erros no diretório antes que se propaguem repetidamente. Uma sincronização mais frequente não é automaticamente melhor; escolha o intervalo com base na rapidez com que as alterações de identidade precisam chegar ao ONLYOFFICE e no nível de controle que você possui sobre seus processos de diretório.
Verificação de qualidade: faça uma alteração de teste segura no diretório, como alterar o título de um usuário de teste, execute uma sincronização manual e verifique a atualização. Em seguida, teste a sincronização agendada separadamente.
Como verificar o login LDAP após a importação?
O ONLYOFFICE Workspace documenta três formulários de login para usuários LDAP importados:
LoginAttribute, por exemploAndrew.Stone
LoginAttribute@LDAPDomain, por exemploAndrew.Stone@example.com
LDAPDomain\LoginAttribute, por exemploexample\Andrew.Stone
Faça o teste com um usuário sem privilégios administrativos, bem como com um administrador. Uma vinculação de diretório bem-sucedida por si só não comprova que o usuário importado pode se autenticar no portal usando o formulário de login pretendido.
Quando mudar sua abordagem
Resultado observado
O que isso sugere
Próxima ação
A conexão funciona, mas aparecem muitos usuários.
O DN do usuário ou o filtro de usuário é muito amplo.
Reduza o escopo da pesquisa antes da importação para produção.
A contagem de usuários está correta, mas os nomes e endereços de e-mail estão em branco.
O mapeamento de atributos não corresponde aos dados do seu diretório.
Inspecione os registros reais do diretório e corrija os mapeamentos.
Habilitar a sincronização de grupo remove os usuários esperados da importação.
Esses usuários não pertencem a um grupo importado.
Analise o DN do grupo, o filtro de grupo e o design de associação.
Usuários importam, mas não conseguem fazer login.
O atributo de login, o domínio LDAP, a vinculação/autenticação ou a política de diretório podem estar incorretos.
Teste os formatos de login documentados e valide a conta do diretório e o caminho TLS.
A sincronização manual funciona, mas as alterações agendadas não aparecem.
É necessário verificar o agendamento ou a execução da sincronização automática.
Confirme o agendamento, execute uma sincronização manual e compare os registros de data e hora, além de realizar um teste controlado de alteração.
Uma alteração de escopo excluiria os usuários LDAP existentes.
A alteração pode desativar contas fora do novo escopo.
Primeiro, faça um teste com o novo escopo usando uma pequena população controlada.
Limitações a ter em mente
A sincronização LDAP é uma integração de identidade e diretório, não um substituto para um projeto de autorização cuidadoso. Ela pode importar usuários, grupos, atributos e autenticação baseada em diretório, mas a qualidade do resultado depende muito da estrutura e da integridade do diretório de origem.
É importante diferenciar os produtos da ONLYOFFICE. O Workspace Server expõe o LDAP através do seu Painel de Controle e suporta as configurações descritas acima. O DocSpace possui sua própria página LDAP e campos documentados, incluindo mapeamentos específicos do DocSpace, como tipo de usuário e cota inicial de usuário; esse recurso está atualmente listado pela ONLYOFFICE como disponível no plano Business pago. Não presuma que uma captura de tela ou opção do Workspace aparecerá inalterada no DocSpace.
Lista de verificação final de aceitação
A conexão de diretório utiliza o transporte seguro pretendido.
O DN do usuário e os filtros importam apenas a população esperada.
Os campos de perfil mapeados contêm dados corretos e utilizáveis.
A associação a grupos corresponde a vários exemplos conhecidos do Active Directory.
Os direitos administrativos são limitados ao grupo pretendido.
Um usuário LDAP comum pode fazer login usando o formulário de login esperado.
Uma sincronização manual aplica corretamente uma alteração de diretório controlada.
A Sincronização Automática repete esse comportamento na programação escolhida.
Existe um backup antes de alterar um escopo LDAP estabelecido.
Após a aprovação nessas verificações, a integração estará fazendo mais do que "conectar-se ao LDAP". Ela estará gerando a população de usuários, os dados de identidade, a estrutura de grupos, o comportamento de autenticação e o resultado de sincronização desejados. Se algum desses resultados divergir, corrija o escopo ou o mapeamento do diretório antes de aumentar a frequência de sincronização ou expandir a implementação.