Início
» ESCRITÓRIO MS
»
Como instalar o ONLYOFFICE Docs Enterprise com o Docker Compose
Como instalar o ONLYOFFICE Docs Enterprise com o Docker Compose
O ONLYOFFICE Docs Enterprise pode ser executado como uma implantação do Docker Compose usando o Docker-DocumentServerrepositório oficial. O segredo é começar com o arquivo Compose específico para Enterprise, configurar o armazenamento persistente, um segredo JWT estável e o arquivo de licença antes de considerar o servidor pronto para produção. Isso instala o Docs, o serviço de edição online; não instala o portal completo do ONLYOFFICE Workspace.
Os passos abaixo foram verificados com base no guia Enterprise Docker da ONLYOFFICE e no repositório oficial em 6 de outubro de 2026. O branch padrão do repositório pode mudar, portanto, para um servidor de longa duração, faça o checkout de uma versão ou tag aprovada e mantenha essa versão com suas anotações de implantação.
Verifique o processador, a memória, o espaço em disco e a compatibilidade do Docker do host antes de iniciar a imagem Enterprise.
Lista de verificação rápida de requisitos
Item
O que preparar
Hospedar
Linux amd64 de 64 bits; o ONLYOFFICE lista uma CPU dual-core de 2 GHz ou superior, 4 GB de RAM ou mais, 40 GB de espaço livre em disco e pelo menos 4 GB de swap, dependendo do sistema operacional host.
Ferramentas de contêiner
Docker Engine e o plugin de linha de comando Docker Compose. Confirme o Compose com docker compose version.
direito empresarial
É necessário um arquivo de licença Enterprise válido, license.licfornecido pela ONLYOFFICE, para a versão completa licenciada.
Rede
Um nome de host para o serviço Docs, um plano para HTTPS e acesso de entrada limitado às portas necessárias para sua implementação.
O guia Enterprise atual da ONLYOFFICE lista esses requisitos de hospedagem. As necessidades de capacidade aumentam com o número de usuários simultâneos, a complexidade dos documentos e as integrações; portanto, considere a configuração básica do fornecedor como um ponto de partida, e não como uma garantia de dimensionamento.
1. Instale o Docker Compose e obtenha os arquivos de implantação oficiais.
Se o Docker Engine já estiver instalado no Debian ou Ubuntu a partir do repositório de pacotes do Docker, instale o plugin Compose com o seguinte comando:
sudo apt-get update
sudo apt-get install docker-compose-plugin
docker compose version
Para outras distribuições Linux, siga as instruções de instalação atuais do Docker para essa distribuição. O plugin atual usa o comando com espaços docker compose; o comando independente mais antigo docker-composeé mantido para compatibilidade com versões anteriores e não é o caminho usado pelo comando Enterprise do ONLYOFFICE mostrado aqui.
Clone o repositório do ONLYOFFICE e acesse o diretório. Se a sua política de gerenciamento de mudanças exigir uma versão fixa, verifique a tag de lançamento aprovada após a clonagem e antes de editar os arquivos:
git clone https://github.com/ONLYOFFICE/Docker-DocumentServer.git
cd Docker-DocumentServer
# Optional: select the approved release tag for your deployment
git checkout <release-tag>
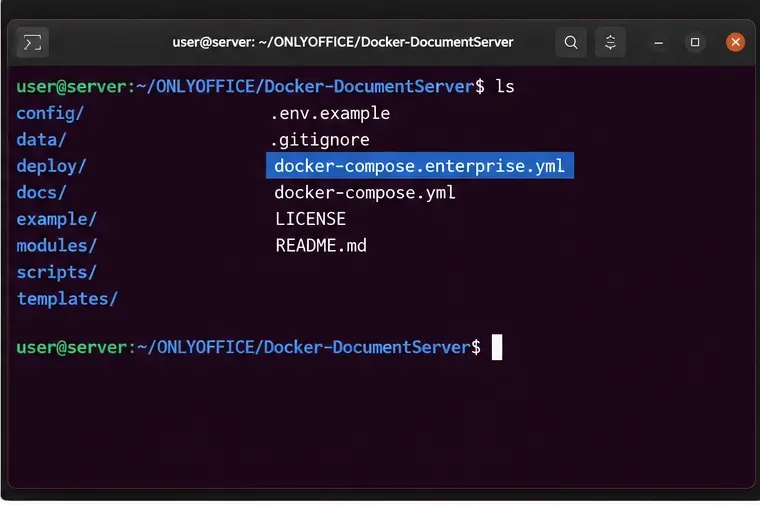
Confirme se a revisão verificada contém o arquivo docker-compose.enterprise.yml. Não substitua o arquivo docker-compose.yml, que é o arquivo Compose da Community Edition neste repositório.
Utilize o arquivo Enterprise Compose do repositório oficial do Docker-DocumentServer, e não o arquivo padrão da Community Edition.
2. Prepare os segredos, o armazenamento de dados e a licença.
Antes da primeira inicialização, inspecione o arquivo docker-compose.enterprise.yml. No arquivo oficial atual, o aplicativo e o serviço PostgreSQL usam uma senha de banco de dados de exemplo, e as linhas do JWT estão comentadas. Substitua a senha de banco de dados de exemplo por um valor forte, tanto na DB_PWDconfiguração do aplicativo quanto no arquivo do PostgreSQL POSTGRES_PASSWORD. Os valores devem ser iguais. Descomente ou adicione JWT_ENABLED=truee defina um segredo JWT longo e exclusivo JWT_SECRET. Mantenha esse mesmo segredo JWT para o aplicativo ou conector que será integrado ao Docs.
Gere segredos em vez de reutilizar uma senha de login. Por exemplo, execute o comando openssl rand -hex 32e coloque a saída em um arquivo de ambiente privado. Em seguida, faça referência a ele no arquivo Compose como `<nome_do_arquivo>` ${JWT_SECRET}e ${DB_PASSWORD}`<nome_do_arquivo>`. Proteja o arquivo de ambiente de outros usuários do host e não o inclua no Git. A configuração principal é conceitualmente a seguinte:
# In a private .env file beside the Compose file
JWT_SECRET=replace_with_a_long_random_value
DB_PASSWORD=replace_with_a_different_long_random_value
Atualize as duas entradas de senha do banco de dados para que façam referência a `<nome_do_servidor>` ${DB_PASSWORD}e defina as entradas de ambiente do servidor para ` <nome_do_servidor> JWT_ENABLED=true` e ` JWT_SECRET=${JWT_SECRET}<nome_do_servidor>`. O arquivo Compose original já define seus serviços internos PostgreSQL, RabbitMQ e Redis; mantenha os nomes e dependências dos serviços relacionados juntos se você personalizá-lo.
Torne os dados importantes da aplicação persistentes no host. No onlyoffice-documentserverserviço, substitua as entradas de volume anônimas para `<nome_do_volume>` /var/www/onlyoffice/Datae ` /var/log/onlyoffice<nome_do_volume>` por montagens de volume vinculadas, como:
Mantenha as outras entradas de volume e o volume PostgreSQL nomeado definido pelo arquivo oficial, a menos que você tenha um motivo comprovado para alterá-los. Crie os diretórios do host e copie a licença recebida para o diretório de dados montado:
mkdir -p data logs
cp /secure/path/license.lic data/license.lic
Certifique-se de que o contêiner possa ler a licença e gravar em seus diretórios de dados e logs. Os requisitos de propriedade de arquivos podem variar dependendo da imagem e do host; se você encontrar erros de permissão, verifique o usuário do contêiner em execução e as instruções oficiais do repositório, em vez de aplicar permissões amplas. Mantenha a licença e os segredos fora dos diretórios raiz públicos da web e do controle de versão.
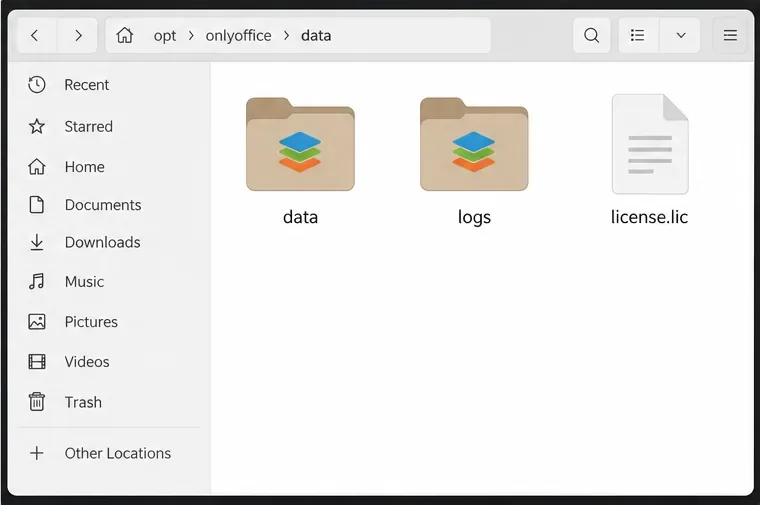
Revise o arquivo Enterprise Compose antes da inicialização para garantir que o JWT, a senha do banco de dados e os pontos de montagem do armazenamento estejam configurados corretamente.Coloque o arquivo license.lic no diretório do host montado em /var/www/onlyoffice/Data para que ele permaneça disponível para o contêiner.
3. Valide e inicie os serviços corporativos.
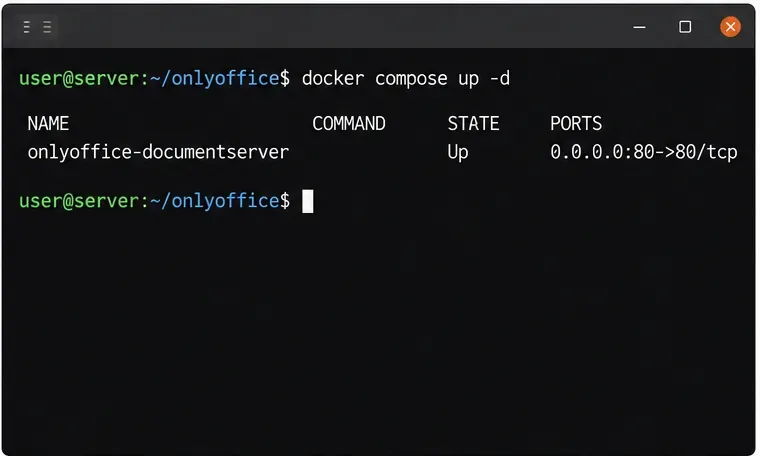
A partir do diretório do repositório, valide a configuração do Compose e, em seguida, inicie o pacote Enterprise:
O primeiro comando verifica se o Compose consegue analisar o arquivo e resolver suas variáveis. Ele pode imprimir os segredos resolvidos, portanto, execute-o em um terminal privado e não cole a saída em logs públicos ou tópicos de suporte. O segundo comando cria ou inicia os serviços descritos no arquivo Enterprise. A definição oficial inclui o Servidor de Documentos, além de suas dependências PostgreSQL, RabbitMQ e Redis.
Verificar o estado do serviço e as mensagens recentes:
Procure por contêineres que permaneçam em estado de reinicialização ou com problemas, falhas de autenticação de banco de dados, mensagens de licença ausentes ou erros de permissão. Um serviço marcado como "Ativo" é uma evidência útil de que seu processo de contêiner está em execução; isso, por si só, não comprova que a edição no navegador ou uma integração externa esteja funcionando.
Use o nome de host final via HTTPS para clientes e integrações; o endereço de exemplo é um espaço reservado para o seu próprio nome DNS.Após o Compose iniciar, verifique o estado atual do serviço e o status de integridade no seu host.
4. Coloque o serviço atrás de HTTPS e restrinja o acesso.
Para uma implantação em produção, aponte um nome DNS, como por exemplo, docs.example.compara o servidor e forneça HTTPS usando o método de certificado que você utiliza: um proxy reverso confiável ou a configuração de certificado documentada da ONLYOFFICE. Atualize o nome de host de exemplo nos comandos e configurações de integração para o seu próprio nome. Não exponha um endpoint de editor HTTP simples à internet pública para uso rotineiro.
O arquivo oficial do Enterprise Compose publica as portas 80 e 443 para o Servidor de Documentos. Seu banco de dados, Redis e serviços RabbitMQ são dependências internas e não devem ser expostos à rede pública. Revise o firewall e qualquer grupo de segurança na nuvem para garantir que apenas o tráfego de entrada necessário chegue ao host. Se outro proxy reverso já estiver utilizando as portas 80 e 443, altere o mapeamento de portas do Compose para uma porta exclusiva do host ou uma porta não utilizada e configure o proxy para encaminhar para esse endpoint local; o proxy deve suportar o tráfego WebSocket usado pela edição de documentos.
HTTPS e JWT protegem coisas diferentes. O HTTPS criptografa o tráfego entre os clientes e o servidor. O JWT valida as solicitações trocadas entre o Docs e a plataforma conectada. Mantenha o JWT ativado e configure exatamente a mesma chave secreta no conector ou na plataforma. Não desative o JWT apenas para que um teste de integração seja aprovado; corrija a chave secreta, o cabeçalho ou a URL que não correspondem.
5. Verifique o serviço e, em seguida, teste a integração.
O arquivo Compose oficial define uma verificação de integridade http://localhost:8000/info/info.jsondentro do contêiner do Document Server. Verifique se o serviço está íntegro com o docker compose ... pscomando `compose up`. Você também pode usar o navegador para abrir o hostname HTTPS público. Uma página de boas-vindas do Docs em execução indica que o serviço web está respondendo, mas isso não testa os callbacks de documentos da sua plataforma de armazenamento.
Para concluir a verificação, conecte uma plataforma compatível usando o URL público do Docs e o mesmo segredo JWT. Abra um arquivo DOCX de teste, faça uma pequena edição, salve-o e abra-o novamente na plataforma. Isso verifica se a plataforma consegue acessar o Docs e se o Docs consegue retornar as alterações salvas para o serviço de armazenamento. Se a página carregar, mas o editor não abrir, verifique o console do navegador, a configuração do proxy WebSocket, o contrato JWT e os logs do servidor. Mantenha o documento de teste descartável e não use material confidencial durante a configuração inicial.
A página inicial do Servidor de Documentos deve carregar no nome de host configurado antes de você testar a edição por meio de uma plataforma conectada.Finalize com um teste prático de salvar e reabrir documentos na plataforma que armazenará os documentos dos seus usuários.
Notas sobre operações e resolução de problemas
Licença não detectada: confirme se ela license.licestá no diretório do host e realmente montada em /var/www/onlyoffice/Data, depois verifique os logs do contêiner.
Erros de JWT: compare o segredo, o cabeçalho e a URL do servidor e do conector. Mantenha o segredo estável mesmo após reinicializações.
Falhas na inicialização do banco de dados: confirme se a senha do banco de dados corresponde tanto no PostgreSQL quanto no ambiente do Servidor de Documentos.
Os dados desaparecem após a recriação: confirme se o arquivo Enterprise Compose ainda usa o ponto de montagem para os dados e mantém o volume PostgreSQL nomeado. Faça backup de ambos antes das atualizações.
O editor abre, mas não consegue salvar: verifique se a URL de retorno de chamada da plataforma está acessível a partir do contêiner do Docs e se o proxy está encaminhando conexões WebSocket.
Use o caminho de atualização específico da versão Enterprise e revise as notas de versão antes de alterar as versões da imagem. Evite docker compose down -vessa opção, a menos que pretenda remover volumes gerenciados pelo Compose; essa opção pode excluir o volume de dados do PostgreSQL especificado. Faça backup do seu diretório de dados, dos logs (se necessário) e do banco de dados antes de uma atualização.